<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
  <title>Microsoft Japan Windows Technology Support Blog</title>
  
  <subtitle>日本マイクロソフト Windows Support チームによる、サポート情報 Blog です。</subtitle>
  <link href="https://jpwinsup.github.io/blog/atom.xml" rel="self"/>
  
  <link href="https://jpwinsup.github.io/blog/"/>
  <updated>2026-09-30T03:09:07.870Z</updated>
  <id>https://jpwinsup.github.io/blog/</id>
  
  <author>
    <name>Microsoft Japan Windows Technology Support Team</name>
    
  </author>
  
  <generator uri="https://hexo.io/">Hexo</generator>
  
  <entry>
    <title>非コンバーチブル型の端末のタスクバーのすぐ上のエリアがマウス操作できなくなる動作について</title>
    <link href="https://jpwinsup.github.io/blog/2026/09/14/Shell/MistakesLaptopForTablet/MistakesLaptopForTablet/"/>
    <id>https://jpwinsup.github.io/blog/2026/09/14/Shell/MistakesLaptopForTablet/MistakesLaptopForTablet/</id>
    <published>2026-09-14T08:44:33.000Z</published>
    <updated>2026-09-30T03:09:07.870Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは、Windows サポートの前田です。</p><p>今回は、Windows 11 を搭載した非コンバーチブル型のノートブック PC でタスクバーのすぐ上の領域がマウス操作できなくなる動作についてご案内します。</p><h1 id="事象の概要"><a href="#事象の概要" class="headerlink" title="事象の概要"></a>事象の概要</h1><p>Windows 11 を搭載した非コンバーチブル型のノートブック PC で、タスク バーのすぐ上にあるわずかな帯状の領域を、マウスで操作できなくなる場合があります。<br>例えば、デスクトップで範囲選択を行う際に、タスクバーの境界の少し上までしか選択が行えず、範囲選択できるエリアが狭まった状態になります。</p><h1 id="原因-条件"><a href="#原因-条件" class="headerlink" title="原因/条件"></a>原因/条件</h1><p>本事象には、次の 2 つの問題が関係しています。</p><p>&lt;問題 1. コンバーチブル デバイスにおけるタスク バーの動作&gt;<br>Windows 11 の 2023 年 2 月のプレビュー更新プログラムでは、端末をタブレットとして使用するときにタスク バーの表示を最適化する機能が追加されました。<br>この変更以降、コンバーチブル デバイスでは、ラップトップ モードで動作している場合も、タスク バーが拡張できる高さを前提として画面上に配置されます。<br>このため、表示上はタスク バーが通常の高さであっても、拡張時の高さを前提とした領域配置の影響で、タスク バーのすぐ上に操作できないわずかなエリアが生じる場合があります。</p><p>この動作は、Windows が端末をコンバーチブル デバイスとして認識している場合に発生します。<br>実際の筐体が通常のノートブック PC であっても、後述する “ConvertibleSlateModeChanged” の値が 1 の場合は、端末の形態が変化したことのあるコンバーチブル デバイスとして扱われ、本問題が発生します。</p><p>&lt;問題 2. Sysprep 実行時の端末形態の誤判定&gt;<br>Windows 11, version 24H2、25H2 において、2026 年 1 月のプレビュー更新プログラム以降では、端末の形態を判定する処理が変更されており、Sysprep 実行時に “ConvertibleSlateModeChanged” のレジストリが意図せず 1 に設定されてしまう場合があります。</p><p>具体的には、Explorer の起動後に以下のレジストリの状態が変わったことが検出されると、”ConvertibleSlateModeChanged” の値が 1 に設定されます。</p><p>　キー: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\PriorityControl<br>　値の名前: ConvertibleSlateMode</p><p>Sysprep /generalize 実行時には上記レジストリ値が削除されますが、2026 年 1 月のプレビュー更新プログラム以降を適用した環境では、Sysprep /generalize 実行時に上記の ConvertibleSlateMode レジストリ値が削除された際に、ハードウェアの姿勢が変化したものと判断され、Sysprep を実行したユーザーのプロファイルに次の値が作成されます。</p><p>　キー: HKEY_CURRENT_USER\Software\Microsoft\TabletTip\ConvertibleSlateModeChanged<br>　値の名前: ConvertibleSlateModeChanged<br>　値のデータ: 1</p><p>Sysprep 実行時に応答ファイルで CopyProfile を指定している場合、この値は Default ユーザー プロファイルにもコピーされ、Sysprep の完了後に当該端末にログオンする新規ユーザーに ConvertibleSlateModeChanged=1 が引き継がれます。<br>結果として通常のノートブック PC もコンバーチブル デバイスとして認識され、問題 1 に記載したタスク バーの上にわずかな操作できないエリアが生じます。</p><p>問題 2 の ConvertibleSlateModeChanged が設定されるのは、次の条件をすべて満たす場合です。</p><p>　・2026 年 1 月のプレビュー更新プログラム以降が適用されていること<br>　・Explorer の起動時の ConvertibleSlateMode の状態から変化すること<br>　・リモート デスクトップ セッションではないこと</p><p>ConvertibleSlateModeChanged の設定は、特定の OEM や機種に依存した動作ではなく、上記の条件に基づいて行われ、この値が 1 になることで結果として問題 1 のタスク バーの動作が発生します。<br>また、Sysprep 実行時に CopyProfile を指定していると、当該フラグがユーザー プロファイルへ引き継がれるため、Sysprep 後に端末にログオンする新規ユーザーで事象が発生する状態になります。</p><h1 id="対処策について"><a href="#対処策について" class="headerlink" title="対処策について"></a>対処策について</h1><p>有効な対処策と致しましては、端末がコンバーチブル デバイスとして判定されないようにすることです。</p><p>&lt;マスター イメージ作成時に Sysprep を実行する際の事象防止手順&gt;</p><ol><li><p>マスター イメージの作成元の PC に、イメージ作成に使用されている管理者アカウント (Administrator 等) でサインインします。</p></li><li><p>コマンド プロンプトから以下のコマンドを実行し、ConvertibleSlateMode 値を削除します。</p></li></ol><p>　reg delete “HKLM\SYSTEM\CurrentControlSet\Control\PriorityControl” /v ConvertibleSlateMode /f</p><ol start="3"><li><p>Explorer プロセスを再起動します。<br>　※ Explorer が保持している ConvertibleSlateMode の状態をリセットするために必要ですので必ず実行ください。</p></li><li><p>以下のコマンドを実行し、当該フラグが存在しないことを確認します。</p></li></ol><p>　reg query “HKCU\Software\Microsoft\TabletTip\ConvertibleSlateModeChanged” /v ConvertibleSlateModeChanged</p><p>　もし当該フラグが存在した場合は、以下のコマンドを実行して削除します。</p><p>　reg delete “HKCU\Software\Microsoft\TabletTip\ConvertibleSlateModeChanged” /v ConvertibleSlateModeChanged /f</p><ol start="5"><li>通常どおりの応答ファイルを指定して Sysprep を実行し、マスター イメージを作成します。</li></ol><p>&lt;既に事象が発生している環境における対処手順&gt;</p><ol><li>事象が発生しているユーザーでサインインし、コマンド プロンプトから以下のコマンドを実行します。</li></ol><p>　reg delete “HKCU\Software\Microsoft\TabletTip\ConvertibleSlateModeChanged” /v ConvertibleSlateModeChanged /f</p><ol start="2"><li><p>一度サインアウトし、もう一度サインインします。</p></li><li><p>事象が解消されたかどうかご確認ください。</p></li></ol><p>本手順の影響範囲は、実行したユーザーのプロファイルに限られます。<br>複数のユーザーが存在する場合には、すべてのユーザーで実施してください。</p><p>また、事象発生環境のデフォルト プロファイルに当該フラグが引き継がれてしまっている場合には、今後端末にログオンするすべての新規ユーザーで当該事象が発生してしまいますので、今後ユーザーを追加される可能性がある場合には、以下の手順も併せて実施してください。</p><p>&lt;デフォルト プロファイルから該当のフラグを削除する手順&gt;</p><ol><li><p>管理者権限でコマンド プロンプトを起動します。</p></li><li><p>以下のコマンドを実行し、既定プロファイルのレジストリ ハイブをバックアップします。</p></li></ol><p>　copy “C:\Users\Default\NTUSER.DAT” “C:\NTUSER_Default.bak”</p><ol start="3"><li>以下のコマンドを実行し、既定プロファイルのレジストリ ハイブを読み込みます。</li></ol><p>　reg load HKLM\TmpDefault “C:\Users\Default\NTUSER.DAT”</p><ol start="4"><li>以下のコマンドを実行し、当該フラグの有無を確認します。</li></ol><p>　reg query “HKLM\TmpDefault\Software\Microsoft\TabletTip\ConvertibleSlateModeChanged” /v ConvertibleSlateModeChanged</p><ol start="5"><li>手順 4 で当該フラグが存在した場合は、以下のコマンドを実行して削除します。</li></ol><p>　reg delete “HKLM\TmpDefault\Software\Microsoft\TabletTip\ConvertibleSlateModeChanged” /v ConvertibleSlateModeChanged /f</p><ol start="6"><li>以下のコマンドを実行し、読み込みを解除します。</li></ol><p>　reg unload HKLM\TmpDefault</p><ol start="7"><li><p>手順 6 が正常に終了したことをご確認ください。<br>　エラーとなる場合はハイブが読み込まれたままとなりますので、しばらく待ってからもう一度実行します。</p></li><li><p>その後、新規ユーザーで初回ログオンし、問題が発生しないことをご確認ください。</p></li></ol><p>本記事の内容は執筆時点の情報に基づいており、今後の更新で動作が変更される可能性がありますこと、ご了承ください。</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは、Windows サポートの前田です。&lt;/p&gt;
&lt;p&gt;今回は、Windows 11 を搭載した非コンバーチブル型のノートブック PC でタスクバーのすぐ上の領域がマウス操作できなくなる動作につい</summary>


    <category term="shell" scheme="https://jpwinsup.github.io/blog/categories/shell/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows Server 2025 で NUMA スパンニングを無効にした場合の Hyper-V 仮想マシン起動動作について</title>
    <link href="https://jpwinsup.github.io/blog/2026/09/13/Hyper-V/ConfigurationAndManagement/hyper-v-numa-vcpu-overcommit/"/>
    <id>https://jpwinsup.github.io/blog/2026/09/13/Hyper-V/ConfigurationAndManagement/hyper-v-numa-vcpu-overcommit/</id>
    <published>2026-09-13T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.619Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは。Windows サポート チームです。</p><p>Windows Server 2025 の Hyper-V では、NUMA スパンニングを無効にした場合の仮想プロセッサの割り当て制限が厳格化されています。本記事では、NUMA スパンニングを無効にした場合の動作例を基に、Windows Server 2022 以前と Windows Server 2025 の仮想マシン起動動作の違いを説明します。</p><h2 id="NUMA-スパンニング無効時の挙動の差分概要"><a href="#NUMA-スパンニング無効時の挙動の差分概要" class="headerlink" title="NUMA スパンニング無効時の挙動の差分概要:"></a>NUMA スパンニング無効時の挙動の差分概要:</h2><p>Windows Server 2022 以前では、NUMA スパンニングを無効にしても、起動中の仮想マシンに割り当てられている論理プロセッサの合計が物理 NUMA ノード単位でオーバーコミットした状態でも、仮想マシンを起動できました。Windows Server 2025 では、NUMA スパンニングを無効にした場合、起動中の仮想マシンに割り当てられている論理プロセッサの合計が物理 NUMA ノード単位でオーバーコミット状態になると、仮想マシンを起動できません。</p><h2 id="動作例の構成"><a href="#動作例の構成" class="headerlink" title="動作例の構成"></a>動作例の構成</h2><p>本記事では、次の構成を動作例として説明します。</p><ul><li>Hyper-V ホスト: 物理 NUMA ノード 2 個</li><li>物理 NUMA ノードあたりの論理コア数: 16</li><li>NUMA スパンニング: 無効</li><li>対象 OS: Windows Server 2022 以前、Windows Server 2025</li></ul><h2 id="単一の仮想マシンを起動する場合"><a href="#単一の仮想マシンを起動する場合" class="headerlink" title="単一の仮想マシンを起動する場合"></a>単一の仮想マシンを起動する場合</h2><p>仮想マシンに 24 vCPU を割り当て、仮想 NUMA ノード数を 1 に設定します。この構成では、1 つの仮想 NUMA ノードが 24 vCPU を必要とします。一方、物理 NUMA ノードあたりの論理コア数は 16 です。</p><p>NUMA スパンニングを無効にした場合、仮想 NUMA ノードは 1 つの物理 NUMA ノード内に配置される必要があります。そのため、24 vCPU を必要とする仮想 NUMA ノードを、論理コア数が 16 の物理 NUMA ノードへ配置することはできず、仮想マシンの起動に失敗します。</p><p>同じ 24 vCPU の仮想マシンで、仮想 NUMA ノード数を 2 に変更し、仮想 NUMA ノードあたりの最大プロセッサ数を 16 に設定します。この構成では、各仮想 NUMA ノードに必要な vCPU 数が物理 NUMA ノードあたりの論理コア数に収まるため、仮想マシンは起動します。</p><p>この単体仮想マシンの動作は、Windows Server 2022 以前と Windows Server 2025 で同じです。</p><table><thead><tr><th>仮想マシン構成</th><th>Windows Server 2022 以前</th><th>Windows Server 2025</th></tr></thead><tbody><tr><td>24 vCPU、仮想 NUMA ノード数 1</td><td>起動失敗</td><td>起動失敗</td></tr><tr><td>24 vCPU、仮想 NUMA ノード数 2、ノードあたり最大プロセッサ数 16</td><td>起動成功</td><td>起動成功</td></tr></tbody></table><h2 id="複数の仮想マシンを起動する場合"><a href="#複数の仮想マシンを起動する場合" class="headerlink" title="複数の仮想マシンを起動する場合"></a>複数の仮想マシンを起動する場合</h2><p>24 vCPU を割り当て、仮想 NUMA ノード数を 2 に設定する仮想マシンを 3 台用意します。各仮想 NUMA ノードには 12 vCPU が割り当てられるため、各仮想 NUMA ノードに必要な vCPU 数は物理 NUMA ノードあたりの論理コア数に収まります。</p><p>Windows Server 2022 以前では、3 台すべての仮想マシンを起動できます。仮想マシン全体では 72 vCPU が割り当てられるため、物理 NUMA ノード単位では仮想プロセッサのオーバーコミットが発生します。</p><p>Windows Server 2025 では、1 台目の 24 vCPU の仮想マシンは起動します。1 台目の起動後は、各物理 NUMA ノードに 4 論理コアが残ります。2 台目の仮想マシンは、各仮想 NUMA ノードに 12 vCPU を必要とするため、物理 NUMA ノードごとに必要な vCPU を割り当てられず、起動に失敗します。</p><table><thead><tr><th>動作</th><th>Windows Server 2022 以前</th><th>Windows Server 2025</th></tr></thead><tbody><tr><td>24 vCPU の仮想マシンを 3 台起動する</td><td>3 台とも起動成功</td><td>1 台目は起動成功、2 台目以降は起動失敗</td></tr><tr><td>物理 NUMA ノード単位の vCPU オーバーコミット</td><td>可能</td><td>不可</td></tr></tbody></table><p>この違いにより、Windows Server 2022 以前では起動できていた仮想マシンが、Windows Server 2025 では起動できない場合があります。</p><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>NUMA スパンニングを無効にした Windows Server 2025 の Hyper-V ホストでは、物理 NUMA ノード単位の仮想プロセッサ オーバーコミットはできません。Windows Server 2022 以前では起動できていた仮想マシンが、Windows Server 2025 では起動できない場合があります。</p><p>物理 NUMA ノード単位の vCPU オーバーコミットが発生する構成では、NUMA スパンニングを有効にすることをご検討ください。NUMA スパンニングの構成手順は、<a href="https://learn.microsoft.com/ja-jp/windows-server/virtualization/hyper-v/manage/configure-non-uniform-memory-access">Hyper-V で NUMA を構成する</a> をご確認ください。</p><h2 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h2><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/virtualization/hyper-v/manage/non-uniform-memory-access#how-numa-spanning-behavior-changed-in-windows-server-2025">Hyper-V の NUMA</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/virtualization/hyper-v/manage/configure-non-uniform-memory-access">Hyper-V で NUMA を構成する</a></li></ul><br>いかがでしたでしょうか。本投稿が少しでも皆様のお役に立てば幸いです。  本情報の内容（添付文書、リンク先などを含む）は、作成日時でのものであり、予告なく変更される場合があります。<h2 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h2><ul><li>2026/09/14 : 本 Blog の公開</li></ul>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは。Windows サポート チームです。&lt;/p&gt;
&lt;p&gt;Windows Server 2025 の Hyper-V では、NUMA スパンニングを無効にした場合の仮想プロセッサの割り当て制限が厳</summary>


    <category term="Hyper-V" scheme="https://jpwinsup.github.io/blog/categories/Hyper-V/"/>
    
    <category term="Configuration and Management" scheme="https://jpwinsup.github.io/blog/categories/Hyper-V/Configuration-and-Management/"/>
    
    
  </entry>
  
  <entry>
    <title>OS 起動時に LBFO のチーミング アダプターが起動失敗する事象について</title>
    <link href="https://jpwinsup.github.io/blog/2026/09/07/Networking/LBFO/LBFO-TeamNIC-Unavailable-After-Startup/"/>
    <id>https://jpwinsup.github.io/blog/2026/09/07/Networking/LBFO/LBFO-TeamNIC-Unavailable-After-Startup/</id>
    <published>2026-09-07T13:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.644Z</updated>
    
    <content type="html"><![CDATA[<p>こんにちは、日本マイクロソフト Windows プラットフォーム サポートの龍見です。<br>今回は OS 起動時に LBFO の NIC チーミング アダプターが起動に失敗する事象についてご説明します。</p><h1 id="事象"><a href="#事象" class="headerlink" title="事象"></a>事象</h1><p>OS 起動時に LBFO のメンバー NIC がリンクアップしているにもかかわらず、チーミング アダプターが初期化に失敗して起動できない事象が稀に発生することがあります。</p><p>本事象が発生すると、”ネットワーク接続” 画面でチーミング アダプターが「無効」と表示され、”ネットワーク接続” 画面から有効化しても「無効」状態から復旧しません。</p><p>Get-NetAdapter の実行結果では、メンバー NIC が Up 状態でリンク速度を表示している一方で、チーミング アダプターは Not Present 状態でリンク速度が “0 bps” と表示されます。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br></pre></td><td class="code"><pre><span class="line">PS C:\&gt; Get-NetAdapter</span><br><span class="line"></span><br><span class="line">Name                          InterfaceDescription                     Status       LinkSpeed</span><br><span class="line">----                          --------------------                     ------       ---------</span><br><span class="line">&lt;メンバー NIC 1&gt;              &lt;メンバー NIC の説明&gt;                       Up           &lt;リンク速度&gt;</span><br><span class="line">&lt;メンバー NIC 2&gt;              &lt;メンバー NIC の説明&gt;                       Up           &lt;リンク速度&gt;</span><br><span class="line">&lt;チーミング アダプター名&gt;      Microsoft Network Adapter Multiplexor      Not Present  0 bps</span><br><span class="line"></span><br><span class="line">PS C:\&gt; Get-NetAdapter -Name &lt;チーミング アダプター名&gt; | Format-List Name, Status, LinkSpeed, AdminStatus, MediaConnectionState, DriverFileName</span><br><span class="line"></span><br><span class="line">Name                 : &lt;チーミング アダプター名&gt;</span><br><span class="line">Status               : Not Present</span><br><span class="line">LinkSpeed            : 0 bps</span><br><span class="line">AdminStatus          : Down</span><br><span class="line">MediaConnectionState : Unknown</span><br><span class="line">DriverFileName       : NdisImPlatform.sys</span><br></pre></td></tr></table></figure><p>また、事象が発生すると、Microsoft-Windows-MsLbfoProvider/Operational イベントログでは、<br>“DriverEntry exiting, Status = 0” が記録された後、”Initializing TeamNic” 以降のイベントが記録されません。</p><h3 id="正常時"><a href="#正常時" class="headerlink" title="正常時"></a>正常時</h3><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&quot;Information&quot; &quot;[日付]&quot; &quot;Microsoft-Windows-MsLbfoEventProvider&quot; &quot;10&quot; &quot;DriverEntry exiting, Status &#x3D; 0&quot;</span><br><span class="line">&quot;Information&quot; &quot;[日付]&quot; &quot;Microsoft-Windows-MsLbfoEventProvider&quot; &quot;17&quot; &quot;Initializing TeamNic &lt;アドレス&gt;, Status &#x3D; 0.&quot;</span><br><span class="line">&quot;Information&quot; &quot;[日付]&quot; &quot;Microsoft-Windows-MsLbfoEventProvider&quot; &quot;11&quot; &quot;Member &lt;GUID&gt; created.&quot;</span><br><span class="line">&quot;Information&quot; &quot;[日付]&quot; &quot;Microsoft-Windows-MsLbfoEventProvider&quot; &quot;12&quot; &quot;Aggregator  &lt;GUID&gt; created.&quot;</span><br></pre></td></tr></table></figure><h3 id="事象発生時"><a href="#事象発生時" class="headerlink" title="事象発生時"></a>事象発生時</h3><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&quot;Information&quot; &quot;[日付]&quot; &quot;Microsoft-Windows-MsLbfoEventProvider&quot; &quot;10&quot; &quot;DriverEntry exiting, Status &#x3D; 0&quot;</span><br></pre></td></tr></table></figure><h1 id="原因"><a href="#原因" class="headerlink" title="原因"></a>原因</h1><p>OS の起動時に、NdisImPlatform ドライバーのロードと NIC チーミング アダプターのデバイス追加処理が並行して実行されます。<br>これらの処理が開始されるタイミングによっては、ドライバーのロードが完了する前にデバイス追加処理が行われることがあります。<br>この場合、チーミングアダプターの初期化が失敗するため、本事象が発生します。</p><p>この事象は NdisImPlatform ドライバーのロード完了までに要する時間に依存して、稀に発生することがあります。<br>また、ブートログを有効にした環境では、NdisImPlatform ドライバーのロード完了までの時間が延びるため、事象が発生する可能性が少々高まります。</p><h1 id="対処策"><a href="#対処策" class="headerlink" title="対処策"></a>対処策</h1><p>ブートログを有効にしている場合は、以下の手順でブートログを無効化することで本事象の発生を抑止することができます。</p><ol><li>“ファイル名を指定して実行” より msconfig を入力して OK を押下します。</li><li>“ブート” タブを選択し、”ブートオプション” 内にある “ブートログ” のチェックを外します。</li></ol><p>ブートログを無効にしている場合でも、事象が発生した際は以下のいずれかの方法で復旧してください。</p><p>(A) デバイスマネージャーから対象の NIC チーミング アダプターを一度無効化した後に再度有効化する<br>(B) OS を再起動する</p><h1 id="特記事項"><a href="#特記事項" class="headerlink" title="特記事項"></a>特記事項</h1><p>本情報の内容（添付文書、リンク先などを含む）は作成日時点でのものであり、予告なく変更される場合があります。</p>]]></content>


    <summary type="html">&lt;p&gt;こんにちは、日本マイクロソフト Windows プラットフォーム サポートの龍見です。&lt;br&gt;今回は OS 起動時に LBFO の NIC チーミング アダプターが起動に失敗する事象についてご説明します。&lt;/p&gt;
&lt;h1 id=&quot;事象&quot;&gt;&lt;a href=&quot;#事象&quot; clas</summary>


    <category term="Networking" scheme="https://jpwinsup.github.io/blog/categories/Networking/"/>
    
    <category term="LBFO" scheme="https://jpwinsup.github.io/blog/categories/Networking/LBFO/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows Installer キャッシュの削除可否について</title>
    <link href="https://jpwinsup.github.io/blog/2026/09/03/UserInterfaceAndApps/Installer/Installer/"/>
    <id>https://jpwinsup.github.io/blog/2026/09/03/UserInterfaceAndApps/Installer/Installer/</id>
    <published>2026-09-03T22:57:33.000Z</published>
    <updated>2026-09-30T03:09:08.087Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは、Windows サポート チームです。</p><p>システム ドライブの空き容量を確認したところ、C:\Windows\Installer フォルダーが大きな領域を使用していたため、配下のファイルを削除してよいか、というお問い合わせをいただくことがありますが、このフォルダー配下のファイルの削除は、大変危険です。</p><p>そこで今回は、Windows Installer キャッシュの役割、手動で削除できない理由、およびキャッシュされた MSI ファイルから製品の製造元を確認する方法をご紹介します。</p><h2 id="概要"><a href="#概要" class="headerlink" title="概要"></a>概要</h2><p>Windows Installer キャッシュは、Windows Installer を使用してインストールされた製品の保守に必要な重要なファイルを保持する領域です。既定では <code>C:\Windows\Installer</code> フォルダーが使用されます。</p><p><strong>結論として、<code>C:\Windows\Installer</code> 配下のファイルやフォルダーを、空き容量確保を目的として手動で削除することは推奨しておりません。</strong></p><p>キャッシュを削除すると、その時点では問題が見えなくても、後から製品の更新、修復、アンインストールを行った際に失敗してしまい、更新も修復もアンインストールも何もできなくなってしまいます。<br>もし、容量の削減が必要な場合は、キャッシュを削除するのではなく、対象製品の開発元またはサポート窓口にご確認いただき、ご案内する手順をご確認ください。</p><h2 id="1-Windows-Installer-キャッシュの詳細"><a href="#1-Windows-Installer-キャッシュの詳細" class="headerlink" title="1. Windows Installer キャッシュの詳細"></a>1. Windows Installer キャッシュの詳細</h2><p>MSI ファイルを使用して製品をインストールすると、Windows Installer は、以後の製品保守に必要なファイルを Windows Installer キャッシュへ格納します。また、MSP ファイルを使用して製品へ更新プログラムを適用した場合にも、保守に必要な情報が追加されます。</p><p>MSP ファイルは、Windows Installer ベースのアプリケーションへ更新プログラムを配信するためのパッチ パッケージです。製品の更新が繰り返される環境では、インストールされている製品や適用済みの更新プログラムに応じて、Windows Installer キャッシュの使用量が増えることがあります。</p><p>キャッシュされたファイルは、主に次の操作で使用されます。</p><ul><li>製品の更新</li><li>製品の修復</li><li>製品のアンインストール</li><li>適用済みパッチの管理</li></ul><p><code>C:\Windows\Installer</code> 配下のファイル名は、元のインストール パッケージ名や製品名と一致しない場合があります。また、製品ごとにキャッシュされるファイルの種類や数、必要となる容量は異なります。このため、ファイル名、作成日時、サイズだけで、不要なファイルかどうかを判断することはできません。</p><p>参考情報:</p><ul><li><a href="https://learn.microsoft.com/ja-jp/troubleshoot/windows-client/application-management/missing-windows-installer-cache">不足している Windows インストーラー キャッシュ ファイルを復元する - Windows Client</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/patch-packages">パッチ パッケージ - Win32 apps</a></li></ul><h2 id="2-手動で削除できない理由"><a href="#2-手動で削除できない理由" class="headerlink" title="2. 手動で削除できない理由"></a>2. 手動で削除できない理由</h2><p>Windows Installer キャッシュ内のファイルは、単なる一時ファイルではありません。Windows Installer が、インストール済み製品の更新、修復、アンインストールなどを行うために使用するファイルです。</p><p>このため弊社技術情報でも、Windows Installer キャッシュは削除しないよう案内されています。キャッシュが欠損しても、通常使用している間は直ちに問題が発生しないことがあります。しかし、その後に製品を更新、修復、またはアンインストールした際、必要な MSI ファイルや MSP ファイルが見つからず、処理に失敗するリスクがあります。</p><p>キャッシュの欠損に関連して、セットアップ ログや MSI の詳細ログに、次のようなエラーが記録される場合があります。</p><ul><li>エラー 1612: この製品のインストール ソースを使用できない</li><li>エラー 1635 / 1636: Windows Installer の MSP ファイルを処理できない</li><li>エラー 1642: 対象製品が見つからない、または対象バージョンが一致しない</li></ul><p>また、キャッシュされたファイルは、そのコンピューター上の製品のインストール状態に対応する一意のファイルです。このため仮に別のコンピューターから同名または類似のファイルをコピーしても、正しく復旧できるとは限りません。弊社技術情報でも、欠損したファイルだけを以前のバックアップから置き換える方法ではなく、必要に応じてシステム状態の完全な復元や、OS とアプリケーションの再インストールが必要となる場合があることも説明しています。</p><blockquote><p><strong>重要</strong><br><code>C:\Windows\Installer</code> 配下の MSI、MSP、サブ フォルダーを手動で削除しないでください。レジストリとの照合だけで「孤立している」と判断するツールや、キャッシュの一括クリーンアップをうたうサード パーティ製ツールについても、実行前に対象製品の開発元へサポート可否をご確認ください。</p></blockquote><h3 id="容量を削減したい場合"><a href="#容量を削減したい場合" class="headerlink" title="容量を削減したい場合"></a>容量を削減したい場合</h3><p>Windows Installer キャッシュだけを対象とする、すべての製品に共通した安全な手動削除手順はありません。<strong>削除や容量削減の方法は、キャッシュを使用している製品ごとに異なります。</strong></p><p>まず、後述の方法でキャッシュ ファイルに記録された製品名や製造元を確認し、対象製品を特定します。そのうえで、次の対応を検討してください。</p><ol><li>製品の開発元またはサポート窓口へ、キャッシュ容量を削減するためのサポート済み手順があるか確認します。</li><li>製品側で古い更新プログラムを整理する機能が提供されている場合は、その手順に従います。</li><li>製品のアンインストールと再インストールを行う場合も、事前に製品固有の手順、前提条件、データのバックアップ方法を確認します。</li></ol><p>製品をアンインストールして最新バージョンを再インストールすることで、過去のパッチ管理データが整理される場合があります。ただし、実施可否や具体的な手順は製品によって異なり、キャッシュが既に欠損しているとアンインストール自体が失敗する可能性もあります。必ず製品の開発元が案内する方法に従ってください。</p><p>参考情報:</p><ul><li><a href="https://learn.microsoft.com/ja-jp/troubleshoot/windows-client/application-management/missing-windows-installer-cache">不足している Windows インストーラー キャッシュ ファイルを復元する - Windows Client</a></li></ul><h2 id="3-MSI-キャッシュの製造元を確認する方法"><a href="#3-MSI-キャッシュの製造元を確認する方法" class="headerlink" title="3. MSI キャッシュの製造元を確認する方法"></a>3. MSI キャッシュの製造元を確認する方法</h2><p>Windows Installer キャッシュ内の MSI ファイルは、元の製品名と異なる名前で保存されていることがあります。MSI データベース テーブル エディターである Orca を使用すると、MSI ファイル内の <code>Property</code> テーブルから、パッケージに記録された製品情報を確認できます。</p><p>Orca は Windows SDK の「Windows Installer Developers 向けコンポーネント」として提供されています。導入方法については、次の公開情報をご確認ください。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/orca-exe">Orca.exe - Win32 apps</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/platform-sdk-components-for-windows-installer-developers">Windows インストーラー開発者向けの Windows SDK コンポーネント</a></li></ul><h3 id="確認手順"><a href="#確認手順" class="headerlink" title="確認手順"></a>確認手順</h3><blockquote><p><strong>注意</strong><br>Orca は MSI データベースを編集できるツールです。調査対象のキャッシュ ファイルを直接編集しないでください。必要な権限を持つ管理者が、対象の MSI ファイルを作業用フォルダーへコピーし、コピーしたファイルを参照用として開いてください。元のファイルは移動、名前変更、削除しないでください。</p></blockquote><ol><li><code>C:\Windows\Installer</code> で、確認対象の拡張子が <code>.msi</code>, <code>.msp</code> のファイルを特定します。</li><li>対象ファイルを作業用フォルダーへコピーします。</li><li>Orca を起動し、メニューの <strong>File</strong> - <strong>Open</strong> から、コピーした MSI ファイルを開きます。</li><li>左側の <strong>Tables</strong> 一覧から <strong>Property</strong> を選択します。</li><li>次のプロパティを確認します。</li></ol><table><thead><tr><th>プロパティ</th><th>確認できる情報</th></tr></thead><tbody><tr><td><code>ProductName</code></td><td>インストール対象としてパッケージに記録された製品名</td></tr><tr><td><code>Manufacturer</code></td><td>パッケージに記録された製品の製造元名</td></tr><tr><td><code>ProductVersion</code></td><td>パッケージに記録された製品バージョン</td></tr><tr><td><code>ProductCode</code></td><td>製品を識別する製品コード</td></tr></tbody></table><ol start="6"><li>確認後は、変更を保存せずに Orca を終了します。</li></ol><p><code>Property</code> テーブルには、インストールで定義されたプロパティ名と値が格納されています。<code>ProductName</code>、<code>Manufacturer</code>、<code>ProductVersion</code> は、製品を特定して問い合わせ先を確認する際の手掛かりになります。</p><p>ただし、<code>Manufacturer</code> は MSI パッケージの作成者が設定した製造元名であり、デジタル署名によって検証された発行元名と同義ではありません。パッケージの真正性や署名者を確認する必要がある場合は、ファイルのプロパティに <strong>デジタル署名</strong> タブが存在するかを確認し、署名の詳細と証明書の状態も併せて確認してください。署名されていないパッケージでは、デジタル署名タブが表示されない場合があります。</p><p>また、MSP ファイルは MSI ファイルと構造が異なり、同じ <code>Property</code> テーブルの手順では製造元を確認できない場合があります。MSP ファイルを含む削除可否の判断は行わず、まず関連する MSI の製品情報を確認したうえで、製品の開発元へお問い合わせください。</p><p>参考情報:</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/property-table">プロパティ テーブル - Win32 apps</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/manufacturer">Manufacturer プロパティ - Win32 apps</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/productname">ProductName プロパティ - Win32 apps</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/productversion">ProductVersion プロパティ - Win32 apps</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/win32/msi/digital-signatures-and-windows-installer">デジタル署名と Windows インストーラー - Win32 apps</a></li></ul><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><ul><li>Windows Installer キャッシュは、一時ファイルの保管場所ではなく、製品の更新、修復、アンインストールなどに必要な領域です。</li><li><code>C:\Windows\Installer</code> 配下を手動で削除すると、後から製品の保守処理が失敗する可能性があります。</li><li>すべての製品に共通する安全なキャッシュ削除手順はありません。容量削減方法は製品ごとに異なるため、製品の開発元が案内する手順に従ってください。</li><li>MSI ファイルに記録された製品名や製造元は、Orca の <code>Property</code> テーブルで確認できます。ただし、<code>Manufacturer</code> は署名によって検証された発行元情報ではありません。</li></ul><p>いかがでしたでしょうか。本投稿が少しでも皆様のお役に立てば幸いです。</p><p>本情報の内容（添付文書、リンク先などを含む）は、作成日時点のものであり、予告なく変更される場合があります。</p><p>更新履歴<br>2026/09/01 本 Blog の公開</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは、Windows サポート チームです。&lt;/p&gt;
&lt;p&gt;システム ドライブの空き容量を確認したところ、C:\Windows\Installer フォルダーが大きな領域を使用していたため、配下のフ</summary>


    <category term="User Interface and Apps" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/"/>
    
    <category term="Installer" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/Installer/"/>
    
    
  </entry>
  
  <entry>
    <title>機能更新プログラム (Feature Update) 適用後に OS のライセンス認証が外れる動作とその対処方法について</title>
    <link href="https://jpwinsup.github.io/blog/2026/08/27/Activation/FeatureUpdate-ActivationChanged/"/>
    <id>https://jpwinsup.github.io/blog/2026/08/27/Activation/FeatureUpdate-ActivationChanged/</id>
    <published>2026-08-27T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.529Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは。Windows プラットフォーム サポートの城風です。<br>今回は、機能更新プログラム (Feature Update) 適用時に OS のライセンス認証が外れる動作とその対処方法についてご説明します。</p><h1 id="概要"><a href="#概要" class="headerlink" title="概要"></a>概要</h1><p>デジタル ライセンスによる認証が完了していない環境では、機能更新プログラム適用後に OS のライセンス認証が外れる動作が発生します。<br>対処策としては、主に機能更新プログラム適用前にデジタル ライセンスによる認証を完了させておくこと、もしくは機能更新プログラム適用後に再度ライセンス認証を行うことが挙げられます。</p><h2 id="デジタル-ライセンスによるライセンス認証とは"><a href="#デジタル-ライセンスによるライセンス認証とは" class="headerlink" title="デジタル ライセンスによるライセンス認証とは"></a>デジタル ライセンスによるライセンス認証とは</h2><p>Windows OS のライセンス認証は、Windows デジタル ライセンスもしくは 25 文字のプロダクト キーのいずれかを用いて実施する必要があります。<br>デジタル ライセンスによるライセンス認証は、Windows 10 以降におけるライセンス認証方式です。<br>OS のプロダクト キーに依存しない認証方式であり、インターネットに接続することで、ライセンス認証の情報が自動的にマイクロソフトのライセンス認証サーバーにデジタル ライセンスとして保存されるため、一度認証すれば以降プロダクト キーは不要となります。</p><p>デジタル ライセンスは、お使いのハードウェアに関連付けられるため、一度認証したハードウェアはプロダクト キーがなくなった状態でも認証状態を引き継げる、といった利点があります。<br>機能更新プログラムを適用した際には、固有のプロダクト キーがワイプされますが、デジタル ライセンスを取得しているハードウェアは機能更新プログラム 適用後もライセンス認証がされた状態を引き継ぐことができます。</p><h1 id="詳細"><a href="#詳細" class="headerlink" title="詳細"></a>詳細</h1><p><strong>デジタル ライセンスが付与されていない場合の挙動</strong><br>何らかの理由でデジタル ライセンスが付与されていない環境では、機能更新プログラム適用後にライセンス認証が外れる動作が発生します。<br>これは、機能更新プログラムの適用により固有のプロダクト キーがワイプされ既定のプロダクト キーに置き換わることでライセンス認証されていない状態となる仕様によるものです。</p><h1 id="対処策"><a href="#対処策" class="headerlink" title="対処策"></a>対処策</h1><p><strong>機能更新プログラム適用後に OS のライセンス認証が外れた場合の対処策</strong><br>機能更新プログラム適用後にライセンス認証が外れる事象を回避するためには、以下いずれかの対処を行う必要があります。</p><ol><li>機能更新プログラム適用<strong>前</strong>にデジタル ライセンスを付与する</li><li>機能更新プログラム適用<strong>後</strong>に再度ライセンス認証を実施する</li><li>認証方式を変更する</li></ol><p>以下はデジタル ライセンスが付与されない場合に確認するポイントとなります。</p><p><strong>確認ポイント その 1 : 通信先のブロックについて</strong><br>デジタル ライセンスを付与するためには、ライセンス認証を行うためのエンドポイントに通信できる環境でライセンス認証を行う必要があります。<br>サードパーティー製品などでインターネット接続が制限されている環境では、<strong>デジタル ライセンスによる認証を行うためのエンドポイントについて</strong> のエンドポイントがブロックされていないかをご確認ください。</p><p><strong>確認ポイント その 2 : Web 認証やボリューム ライセンス認証管理ツール (VAMT) を使用したライセンス認証について</strong><br>デジタル ライセンスによるライセンス認証は、その性質上、Web 認証やボリューム ライセンス認証管理ツール (VAMT) を使用したライセンス認証の場合には付与されません。<br>このため、Web 認証や VAMT を用いて OS のライセンス認証を実施している環境の場合には、機能更新プログラム適用後に再度ライセンス認証を実施してください。</p><p><strong>確認ポイント その 3 : Microsoft Account Sign-in Assistant (wlidsvc) サービスが無効な場合について</strong><br>Microsoft Account Sign-in Assistant (wlidsvc) サービスが無効の環境では、デジタル ライセンスは付与されません。<br>デジタル ライセンスを付与したい場合には、Microsoft Account Sign-in Assistant を有効にした上で再度 OS のライセンス認証を実施してください。<br>この動作は下記の公開情報にも記載されていますのであわせてご確認ください。</p><p>Title: Policy CSP - Accounts<br>URL: <a href="https://learn.microsoft.com/ja-jp/windows/client-management/mdm/policy-csp-accounts#allowmicrosoftaccountsigninassistant">https://learn.microsoft.com/ja-jp/windows/client-management/mdm/policy-csp-accounts#allowmicrosoftaccountsigninassistant</a></p><h1 id="参考"><a href="#参考" class="headerlink" title="参考"></a>参考</h1><p><strong>デジタル ライセンスが付与されているかの確認方法</strong><br>[設定] -&gt; [システム] -&gt; [ライセンス認証] -&gt; [ライセンス認証の状態] から確認することができます。<br>デジタル ライセンスの付与状況は、コマンドやその他レジストリ等にもその状態は出力されないため、[ライセンス認証の状態] から目視で確認をしていただく必要があります。</p><p>表示例 : Windows はデジタル ライセンスによってライセンス認証されています<br><img src="./FeatureUpdate-ActivationChanged.png"> </p><p><strong>デジタル ライセンスを付与しライセンス認証を行う方法</strong><br>デジタル ライセンスによる認証は、マイクロソフトのライセンス認証サーバーに、ライセンス認証の情報を保存する動作により完了するため、インターネットに接続可能な環境でライセンス認証を実施することで、付与されます。</p><p><strong>デジタル ライセンスによる認証を行うためのエンドポイントについて</strong><br>ファイアウォール、プロキシ サーバーや何らかのアプリケーションを利用して通信を制御している環境の場合、下記公開情報に記載のエンドポイントを許可した状態で、ライセンス認証を実行してください。</p><p>Title: Windows のライセンス認証または検証がエラー コード 0x8004FE33で失敗する<br>URL: <a href="https://learn.microsoft.com/ja-jp/troubleshoot/windows-server/networking/windows-activation-validation-fails">https://learn.microsoft.com/ja-jp/troubleshoot/windows-server/networking/windows-activation-validation-fails</a><br>※ “方法 3: 証明書失効リストの URL を除外するようにプロキシ サーバーを構成する” に記載のエンドポイントをご確認ください。</p><h2 id="特記事項"><a href="#特記事項" class="headerlink" title="特記事項"></a>特記事項</h2><p>本情報の内容 (添付文書、リンク先などを含む) は作成日時点のものであり、予告なく変更される場合がございます。</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは。Windows プラットフォーム サポートの城風です。&lt;br&gt;今回は、機能更新プログラム (Feature Update) 適用時に OS のライセンス認証が外れる動作とその対処方法についてご</summary>


    <category term="Activation" scheme="https://jpwinsup.github.io/blog/categories/Activation/"/>
    
    
  </entry>
  
  <entry>
    <title>Unicode 私用領域 (PUA) に割り当てられた EUDC 文字（外字）が正しく表示・印刷されない場合がある</title>
    <link href="https://jpwinsup.github.io/blog/2026/08/23/UserInterfaceAndApps/LanguageSupport_IME/unicode-pua-characters-not-displayed-or-printed-correctly/"/>
    <id>https://jpwinsup.github.io/blog/2026/08/23/UserInterfaceAndApps/LanguageSupport_IME/unicode-pua-characters-not-displayed-or-printed-correctly/</id>
    <published>2026-08-23T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:08.094Z</updated>
    
    <content type="html"><![CDATA[<blockquote><p>本記事はマイクロソフト社員によって公開されております。</p></blockquote><p>こんにちは、Windows サポート チームです。</p><p>この記事では外字として登録された EUDC 文字が正しく表示・印刷されない場合がある問題と、その解消方法についてご案内します。</p><h2 id="対象バージョン"><a href="#対象バージョン" class="headerlink" title="対象バージョン"></a>対象バージョン</h2><p>Windows 11, version 25H2<br>Windows 11, version 24H2<br>Windows Server 2025  </p><h2 id="概要"><a href="#概要" class="headerlink" title="概要"></a>概要</h2><p>Windows 11 version 24H2/25H2 または Windows Server 2025 に 2025 年 9 月以降の更新プログラムを適用すると、Unicode 私用領域 (PUA) に割り当てられた一部の EUDC (End-User Defined Character) 文字（外字）が正しく表示・印字されない場合があります。</p><p>この影響を受ける UNICODE 文字のコード範囲は以下の通りです。</p><p>U+E76C<br>U+E78D - U+E796<br>U+E7C7 - U+E7C8<br>U+E7E7 - U+E7F3<br>U+E815 - U+E864  </p><p>この文字コード範囲に EUDC 文字が登録されている場合、その登録された文字ではなく他の文字や記号が表示されてしまいます。</p><p>ご利用の Windows が該当するかどうかを判断するには、検索ボックスまたは [ファイル名を指定して実行] に winver と入力し、表示された OS ビルドの番号をご確認ください。以下の範囲に含まれる場合は該当します。</p><p>Windows 11, version 24H2 の場合：</p><pre><code>26100.4484 以上、 26100.8328 未満</code></pre><p>Windows 11, version 25H2 の場合：</p><pre><code>26200.6584 以上、 26200.8328 未満</code></pre><p>Windows Server 2025 の場合：</p><pre><code>26100.6584 以上、 26100.33296 未満</code></pre><h2 id="解決方法"><a href="#解決方法" class="headerlink" title="解決方法"></a>解決方法</h2><p>本問題に対する修正を含む更新プログラムがリリースされています。</p><p>Windows 11 version 24H2/25H2 の場合、2026 年 4 月にリリースされたプレビュー更新プログラム、または、2026 年 5 月にリリースされた更新プログラム（それ以降にリリースされた更新プログラムを含みます）を適用頂くことで、事象は解消します。</p><p><a href="https://support.microsoft.com/ja-jp/topic/db6b5d64-ff7e-4fea-8f47-bde66c97d759">2026 年 4 月 30 日 — KB5083631 (OS ビルド 26200.8328 および 26100.8328) プレビュー</a></p><p><a href="https://support.microsoft.com/ja-jp/topic/28ec2a99-4bbe-481d-a340-5c6cf18d9acb">2026 年 5 月 12 日 — KB5089549 (OS ビルド 26200.8457 および 26100.8457)</a></p><p>Windows Server 2025 の場合、2026 年 8 月にリリースされた更新プログラム（それ以降にリリースされた更新プログラムを含みます）を適用頂くことで、事象は解消します。</p><p><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2026/08/kb5120233-windows-server-2025-security-update">2026 年 8 月 11 日 — KB5120233 (OS ビルド 26100.33296)</a></p><hr><p>本情報の内容（添付文書、リンク先などを含む）は、作成日時でのものであり、予告なく変更される場合があります。</p><h2 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h2><p>2026/08/24 本 Blog の公開</p>]]></content>


    <summary type="html">&lt;blockquote&gt;
&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;/blockquote&gt;
&lt;p&gt;こんにちは、Windows サポート チームです。&lt;/p&gt;
&lt;p&gt;この記事では外字として登録された EUDC 文字が正しく表示・印刷されない場合がある</summary>


    <category term="User Interface and Apps" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/"/>
    
    <category term="Language Support" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/Language-Support/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows 11 または Windows Server 2025 のクリーン インストール後に Windows セキュリティが英語表示になる場合の対処</title>
    <link href="https://jpwinsup.github.io/blog/2026/08/21/UserInterfaceAndApps/LanguageSupport_IME/windows-security-japanese-display/"/>
    <id>https://jpwinsup.github.io/blog/2026/08/21/UserInterfaceAndApps/LanguageSupport_IME/windows-security-japanese-display/</id>
    <published>2026-08-21T08:00:00.000Z</published>
    <updated>2026-09-30T03:09:08.094Z</updated>
    
    <content type="html"><![CDATA[<blockquote><p>本記事はマイクロソフト社員によって公開されております。</p></blockquote><p>こんにちは、Windows プラットフォーム サポートの丸山です。</p><p>Windows 11 バージョン 24H2、25H2、26H1、または Windows Server 2025 の日本語版をクリーン インストールした後、エクスプローラーや設定アプリは日本語で表示されているのに、Windows セキュリティを開くと一部または全体が英語で表示される場合があります。</p><p>「日本語の言語パックが正しく入っていないのでは」と考え、言語設定をやり直したくなるところですが、Windows セキュリティだけが英語で、ほかの Windows の画面が日本語で表示されている場合は、まず Windows セキュリティ アプリの更新状態をご確認ください。</p><blockquote><p><strong>TL;DR</strong></p><p>まず、Windows セキュリティ プラットフォームの更新プログラム <strong>KB5007651</strong> の適用をご検討ください。弊社に報告されております事例では、最新版の適用により事象が改善し、日本語で表示されるようになることがわかっております。Windows Update または組織で使用している更新管理の経路を通じて KB5007651 を適用するか、Microsoft Update カタログからパッケージをダウンロードして手動で適用してください。</p></blockquote><p><img src="01-overview.svg" alt="クリーン インストール直後は Windows セキュリティだけ英語表示となり、KB5007651 の適用後に日本語表示へ改善する流れ"></p><p><em>図の内容は本文でも説明しています。小さい画面では、図を選択すると拡大表示できます。</em></p><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#%E3%81%A9%E3%81%AE%E3%82%88%E3%81%86%E3%81%AA%E4%BA%8B%E8%B1%A1%E3%81%8B">どのような事象か</a></li><li><a href="#%E3%81%AA%E3%81%9C-Windows-%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3%E3%81%A0%E3%81%91%E8%8B%B1%E8%AA%9E%E3%81%AB%E3%81%AA%E3%82%8B%E3%81%AE%E3%81%8B">なぜ Windows セキュリティだけ英語になるのか</a></li><li><a href="#%E5%AF%BE%E5%87%A6%E6%96%B9%E6%B3%95">対処方法</a></li><li><a href="#%E9%81%A9%E7%94%A8%E5%BE%8C%E3%81%AE%E7%A2%BA%E8%AA%8D">適用後の確認</a></li><li><a href="#%E6%94%B9%E5%96%84%E3%81%97%E3%81%AA%E3%81%84%E5%A0%B4%E5%90%88%E3%81%AB%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8">改善しない場合に確認すること</a></li><li><a href="#%E5%B1%95%E9%96%8B%E3%82%A4%E3%83%A1%E3%83%BC%E3%82%B8%E3%82%92%E9%81%8B%E7%94%A8%E3%81%99%E3%82%8B%E3%81%A8%E3%81%8D%E3%81%AE%E3%83%9D%E3%82%A4%E3%83%B3%E3%83%88">展開イメージを運用するときのポイント</a></li><li><a href="#%E3%82%88%E3%81%8F%E3%81%82%E3%82%8B%E8%B3%AA%E5%95%8F">よくある質問</a></li></ul><h2 id="どのような事象か"><a href="#どのような事象か" class="headerlink" title="どのような事象か"></a>どのような事象か</h2><p>本記事で扱うのは、次の条件に該当する事象です。</p><ul><li>Windows 11 バージョン 24H2、25H2、26H1、または Windows Server 2025 をクリーン インストールした直後である</li><li>Windows の表示言語は日本語に設定されている</li><li>エクスプローラーや設定アプリなど、Windows のほかの画面は日本語で表示される</li><li>Windows セキュリティを開いたときだけ、一部または全体が英語で表示される</li></ul><p>一方、サインイン画面や設定アプリを含む Windows 全体が英語で表示される場合は、Windows の表示言語や言語パックの構成を確認する必要があります。その場合は、本記事とは異なる事象として切り分けてお考えください。</p><p>また、Windows セキュリティに警告やエラーが表示される、ウイルスと脅威の防止を開けない、保護機能が無効と表示されるといった症状は、表示言語の問題とは別に確認する必要があります。</p><h2 id="なぜ-Windows-セキュリティだけ英語になるのか"><a href="#なぜ-Windows-セキュリティだけ英語になるのか" class="headerlink" title="なぜ Windows セキュリティだけ英語になるのか"></a>なぜ Windows セキュリティだけ英語になるのか</h2><p>Windows の画面は、すべてが 1 つの言語ファイルだけで表示されているわけではありません。Windows 本体の言語リソースに加え、個々のアプリがそれぞれの表示用リソースを持っています。</p><p>Windows 11 や Windows Server 2025 のインストール メディア、展開イメージは、作成された時点のファイルを収録したスナップショットです。弊社で確認した Windows 11 の事例では、クリーン インストール直後の Windows セキュリティ アプリにおいて、日本語表示用リソースが含まれておらず、英語表示にフォールバックする動作でございました。また、Windows Server 2025 におきましても同様の事象が発生することが報告されております。</p><p>Windows セキュリティ アプリと関連する Windows セキュリティ プラットフォームは、<a href="https://support.microsoft.com/ja-jp/topic/a6ac7d2e-b1bf-44c0-a028-41720a242da3">Windows セキュリティ アプリの更新</a>として提供される KB5007651 で更新されます。弊社で確認した Windows 11 の事例では、KB5007651 の適用により Windows セキュリティ アプリが更新され、日本語表示用リソースが正しく反映されるようになりました。Windows Server 2025 におきましても Windows Update から同じ KB5007651 が提供されることを確認しています。このため、本記事に記載した条件に該当する場合は、言語パックを入れ直すのではなく、代わりに KB5007651 の適用をお試しください。</p><p>なお、同じ英語表示となる場合でも、言語設定、更新の失敗、アプリの登録状態など、本記事に記載の事象とは別の要因で発生している場合があります。KB5007651 の最新版を適用しても改善しない場合は、後述の「改善しない場合に確認すること」へ進んでください。</p><p>KB5007651 は同じ KB 番号のまま新しいバージョンが継続的に公開されます。Microsoft Update カタログに複数の検索結果が表示される場合は、古いバージョンではなく、更新日とバージョンが最も新しいものを選んでください。</p><h2 id="対処方法"><a href="#対処方法" class="headerlink" title="対処方法"></a>対処方法</h2><p>KB5007651 は、Windows Update、Windows Server Update Services (WSUS)、Microsoft Update カタログから入手できます。Windows 11 と Windows Server 2025 で更新方法に違いはありません。</p><p><img src="02-update-paths.svg" alt="Windows Update、WSUS、Microsoft Update カタログから KB5007651 を入手する 3 つの経路"></p><p><em>図の内容は本文でも説明しています。小さい画面では、図を選択すると拡大表示できます。</em></p><h3 id="方法-1-Windows-Update-または-WSUS-から適用する"><a href="#方法-1-Windows-Update-または-WSUS-から適用する" class="headerlink" title="方法 1: Windows Update または WSUS から適用する"></a>方法 1: Windows Update または WSUS から適用する</h3><p>インターネット上の Windows Update を利用している端末では、次の手順で更新します。組織で WSUS などの更新管理を行っている場合は、組織で定められた手順に従って KB5007651 を配布、適用してください。</p><ol><li>Windows セキュリティ アプリを終了します。</li><li>[設定] - [Windows Update] を開きます。</li><li>[更新プログラムのチェック] を選択します。</li><li><code>Update for Windows Security platform - KB5007651</code> が検出された場合は、更新を適用します。</li><li>再起動を求められた場合は、画面の案内に従って再起動します。</li><li>Windows セキュリティ アプリを開き直し、日本語で表示されるか確認します。</li></ol><p>Windows セキュリティ アプリの更新はバックグラウンドで適用される場合があります。更新操作の直後に KB5007651 が一覧に表示されない場合でも、Windows セキュリティを開き直して表示をご確認ください。</p><h3 id="方法-2-Microsoft-Update-カタログから手動で適用する"><a href="#方法-2-Microsoft-Update-カタログから手動で適用する" class="headerlink" title="方法 2: Microsoft Update カタログから手動で適用する"></a>方法 2: Microsoft Update カタログから手動で適用する</h3><p>Windows Update や WSUS から KB5007651 が提供されない場合は、Microsoft Update カタログから手動でダウンロードして適用できます。</p><ol><li>Windows セキュリティ アプリを終了します。</li><li><a href="https://www.catalog.update.microsoft.com/Search.aspx?q=KB5007651">Microsoft Update カタログ</a>を開きます。</li><li>検索結果から、更新日とバージョンが最も新しい <code>Update for Windows Security platform - KB5007651</code> の [ダウンロード] を選択します。</li><li>ダウンロード画面で、端末のアーキテクチャに対応するファイルを選択します。</li><li>ダウンロードしたインストーラーを右クリックし、[管理者として実行] を選択します。</li><li>Windows セキュリティ アプリを開き直し、日本語で表示されるか確認します。</li></ol><p>なお、2026 年 8 月 21 日時点で Microsoft Update カタログに掲載されている最新版は、<code>Version 10.0.29628.1000</code> です。今後、新しいバージョンへ置き換わるため、実施時点で更新日とバージョンを確認してください。</p><p>ここで示す <code>Version 10.0.29628.1000</code> は、Microsoft Update カタログに掲載されている Windows セキュリティ プラットフォーム更新のバージョンです。Windows セキュリティの [バージョン情報] には複数の項目が表示され、すべてがこの値と同じになるわけではありません。</p><p>インストーラーは画面を表示せずに終了する場合がありますが、画面が表示されなかったことだけでは適用完了と判断できません。実行後に Windows セキュリティを開き直し、日本語表示へ改善したか確認してください。改善しない場合は、[バージョン情報] 画面全体のスクリーンショットを保存し、ほかの確認情報とともに Microsoft サポートへご提示ください。[バージョン情報] 画面だけで適用完了を判定するものではありません。</p><h2 id="適用後の確認"><a href="#適用後の確認" class="headerlink" title="適用後の確認"></a>適用後の確認</h2><p>更新後は、Windows セキュリティ アプリをいったん終了してから開き直し、次の点を確認します。</p><ul><li>ナビゲーションや各ページの見出しが日本語で表示されること</li><li>[ウイルスと脅威の防止]、[アカウントの保護]、[ファイアウォールとネットワーク保護] などのページを開けること</li><li>更新前に英語で表示されていた箇所が日本語に切り替わっていること</li></ul><p>Windows セキュリティの [設定] - [バージョン情報] では、アプリや関連コンポーネントのバージョンを確認できます。問題が残る場合には、更新前後の画面を記録しておくと切り分けに役立ちます。</p><p><img src="03-troubleshooting-flow.svg" alt="KB5007651 の適用から日本語表示の確認、改善しない場合の情報収集までの判断フロー"></p><p><em>図の内容は本文でも説明しています。小さい画面では、図を選択すると拡大表示できます。</em></p><h2 id="改善しない場合に確認すること"><a href="#改善しない場合に確認すること" class="headerlink" title="改善しない場合に確認すること"></a>改善しない場合に確認すること</h2><p>最新版の KB5007651 を適用しても英語表示が残る場合は、次の点をご確認ください。</p><ol><li><p><strong>英語表示の範囲</strong><br>Windows セキュリティ全体が英語なのか、特定のページや項目だけが英語なのかを確認します。必要に応じて画面全体のスクリーンショットを保存してください。</p></li><li><p><strong>Windows のバージョンと OS ビルド</strong><br><code>winver</code> を実行し、表示された Windows のバージョンと OS ビルドを確認します。</p></li><li><p><strong>Windows セキュリティのバージョン情報</strong><br>Windows セキュリティの [設定] - [バージョン情報] 画面を確認します。複数のバージョンが表示されるため、画面全体のスクリーンショットを保存しておくことをお勧めします。</p></li><li><p><strong>Windows 全体の表示言語</strong><br>[設定] - [時刻と言語] - [言語と地域] を開き、Windows の表示言語が日本語であることを確認します。Windows セキュリティ以外のアプリにも英語表示がある場合は、言語パックや優先する言語の構成も確認します。</p></li></ol><p>これらの情報を添えて Microsoft サポートへお問い合わせいただくと、更新プログラムが適用されていない状態なのか、特定の表示項目に限られた別の問題なのかを切り分けやすくなります。</p><h2 id="展開イメージを運用するときのポイント"><a href="#展開イメージを運用するときのポイント" class="headerlink" title="展開イメージを運用するときのポイント"></a>展開イメージを運用するときのポイント</h2><p>多数の端末を展開する環境では、クリーン インストールやイメージ展開の完了だけでなく、Windows セキュリティ アプリを含む最新更新の適用までを初期構築手順に含めることをお勧めします。</p><ul><li>KB5007651 の適用を、イメージ展開後の初期構築手順へ含める</li><li>WSUS を使用する場合は、Windows セキュリティ プラットフォームの更新を同期、承認できる構成か確認する</li><li>インターネットへ接続できない端末では、展開時点の最新版を Microsoft Update カタログから入手し、事前に検証してから配布する</li><li>基準イメージを長期間使う場合は、イメージの作成日だけでなく、展開後に適用するアプリ更新の手順も定期的に見直す</li></ul><p>KB5007651 は同じ KB 番号でバージョンが更新されるため、特定のファイル名やバージョンを長期間固定するより、展開時点の最新版を確認する運用をお勧めします。</p><h2 id="よくある質問"><a href="#よくある質問" class="headerlink" title="よくある質問"></a>よくある質問</h2><h3 id="Q1-Windows-セキュリティが英語表示でも、保護機能に問題はありますか"><a href="#Q1-Windows-セキュリティが英語表示でも、保護機能に問題はありますか" class="headerlink" title="Q1. Windows セキュリティが英語表示でも、保護機能に問題はありますか?"></a>Q1. Windows セキュリティが英語表示でも、保護機能に問題はありますか?</h3><p>弊社で確認した事例は、Windows セキュリティ アプリの表示言語だけに生じる問題でした。Microsoft Defender ウイルス対策やファイアウォールなど、保護機能の動作には影響しないことを確認しています。</p><p>ただし、Windows セキュリティに警告やエラーが表示される、各ページを開けない、あるいは保護機能が “無効” と表示される場合は、表示言語とは別の問題として確認してください。</p><h3 id="Q2-日本語の言語パックを入れ直す必要はありますか"><a href="#Q2-日本語の言語パックを入れ直す必要はありますか" class="headerlink" title="Q2. 日本語の言語パックを入れ直す必要はありますか?"></a>Q2. 日本語の言語パックを入れ直す必要はありますか?</h3><p>Windows セキュリティ以外の画面が日本語で表示されている場合は、言語パックを入れ直す前に KB5007651 を適用し、Windows セキュリティ アプリを最新にしてください。Windows 全体が英語で表示される場合や、複数のアプリで日本語表示が不足している場合は、Windows の表示言語を確認し、必要に応じて言語パックのインストールをご検討ください。</p><h3 id="Q3-Microsoft-Update-カタログに-KB5007651-が複数表示されます。どれを選べばよいですか"><a href="#Q3-Microsoft-Update-カタログに-KB5007651-が複数表示されます。どれを選べばよいですか" class="headerlink" title="Q3. Microsoft Update カタログに KB5007651 が複数表示されます。どれを選べばよいですか?"></a>Q3. Microsoft Update カタログに KB5007651 が複数表示されます。どれを選べばよいですか?</h3><p>KB5007651 は同じ KB 番号のまま新しいバージョンが公開されます。更新日とバージョンを比較し、端末のアーキテクチャに対応する最新版を選択してください。</p><h3 id="Q4-手動インストーラーを実行しても画面が表示されません。"><a href="#Q4-手動インストーラーを実行しても画面が表示されません。" class="headerlink" title="Q4. 手動インストーラーを実行しても画面が表示されません。"></a>Q4. 手動インストーラーを実行しても画面が表示されません。</h3><p>インストーラーは画面を表示せずに終了する場合がありますが、それだけでは適用完了と判断できません。Windows セキュリティ アプリを開き直し、日本語表示へ改善したか確認してください。改善しない場合は、Windows セキュリティの [設定] - [バージョン情報] 画面全体のスクリーンショットを保存し、Microsoft サポートへご提示ください。</p><h3 id="Q5-WSUS-から配布できますか"><a href="#Q5-WSUS-から配布できますか" class="headerlink" title="Q5. WSUS から配布できますか?"></a>Q5. WSUS から配布できますか?</h3><p>はい。KB5007651 の公開情報では、WSUS から利用できる更新プログラムとして案内されています。組織の同期対象と承認規則をご確認ください。</p><h3 id="Q6-Windows-Server-2025-でも同じ対処を利用できますか"><a href="#Q6-Windows-Server-2025-でも同じ対処を利用できますか" class="headerlink" title="Q6. Windows Server 2025 でも同じ対処を利用できますか?"></a>Q6. Windows Server 2025 でも同じ対処を利用できますか?</h3><p>はい。KB5007651 の公開情報ではビルド 22000 以降が対象と案内されており、Windows Server 2025 でも Windows 11 と同じ方法で適用できます。Windows Update または WSUS から適用するか、Microsoft Update カタログからパッケージをダウンロードして手動で適用し、Windows セキュリティを開き直して表示をご確認ください。</p><h2 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h2><ul><li><a href="https://support.microsoft.com/ja-jp/topic/a6ac7d2e-b1bf-44c0-a028-41720a242da3">Windows セキュリティ アプリの更新 | Microsoft サポート</a></li><li><a href="https://www.catalog.update.microsoft.com/Search.aspx?q=KB5007651">Microsoft Update カタログ: KB5007651</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/security/operating-system-security/system-security/windows-defender-security-center/windows-defender-security-center">Windows セキュリティ アプリ | Microsoft Learn</a></li></ul><p>本記事の内容が、Windows 11 または Windows Server 2025 の展開後に表示言語を確認する際の参考となれば幸いです。</p><p>本情報の内容は作成日時点のものであり、予告なく変更される場合があります。</p><hr><p>更新履歴<br>2026/08/21 本 Blog の公開<br>2026/09/04 Windows Server 2025 を対象に追加</p>]]></content>


    <summary type="html">&lt;blockquote&gt;
&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;/blockquote&gt;
&lt;p&gt;こんにちは、Windows プラットフォーム サポートの丸山です。&lt;/p&gt;
&lt;p&gt;Windows 11 バージョン 24H2、25H2、26H1、また</summary>


    <category term="User Interface and Apps" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/"/>
    
    <category term="Language Support" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/Language-Support/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows 11 で Kiosk を構成する方法</title>
    <link href="https://jpwinsup.github.io/blog/2026/08/18/Shell/ConfigurationofKioskforWindows11/"/>
    <id>https://jpwinsup.github.io/blog/2026/08/18/Shell/ConfigurationofKioskforWindows11/</id>
    <published>2026-08-18T07:28:00.000Z</published>
    <updated>2026-09-30T03:09:07.865Z</updated>
    
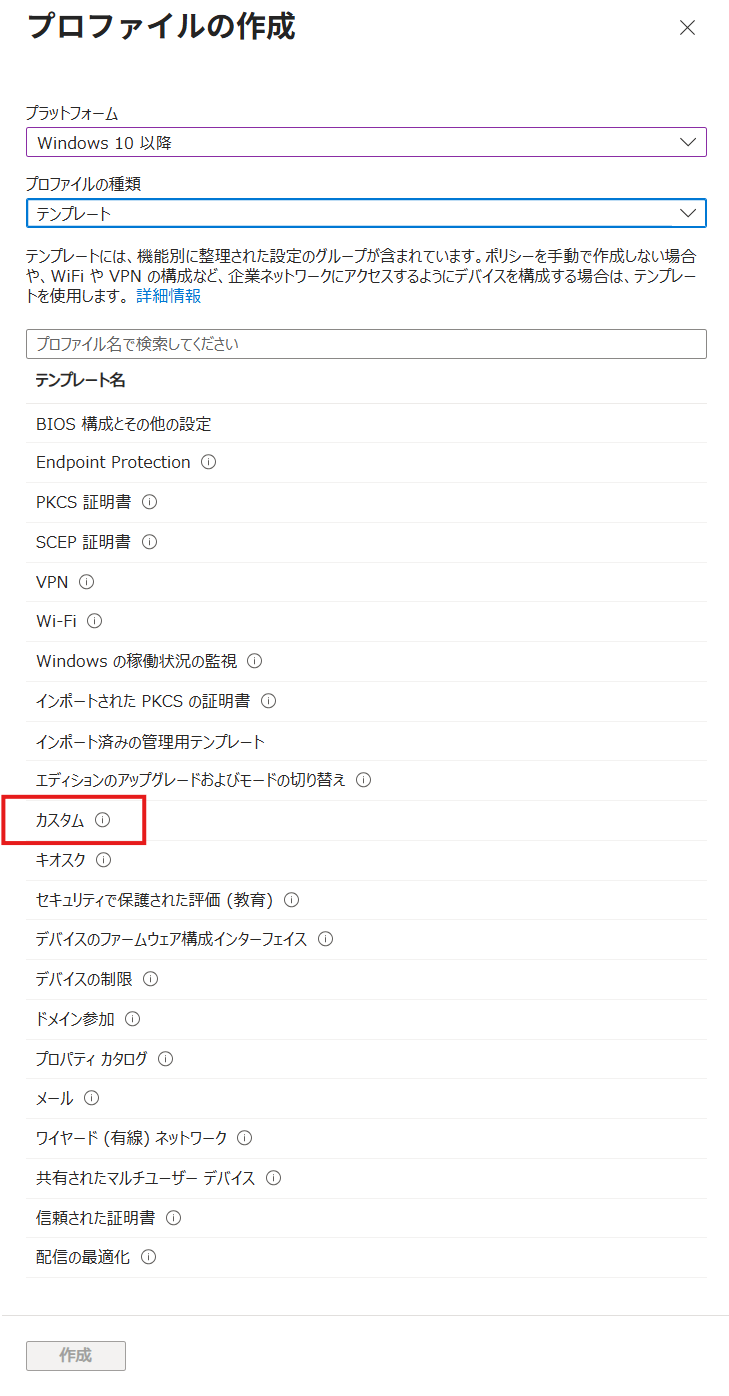
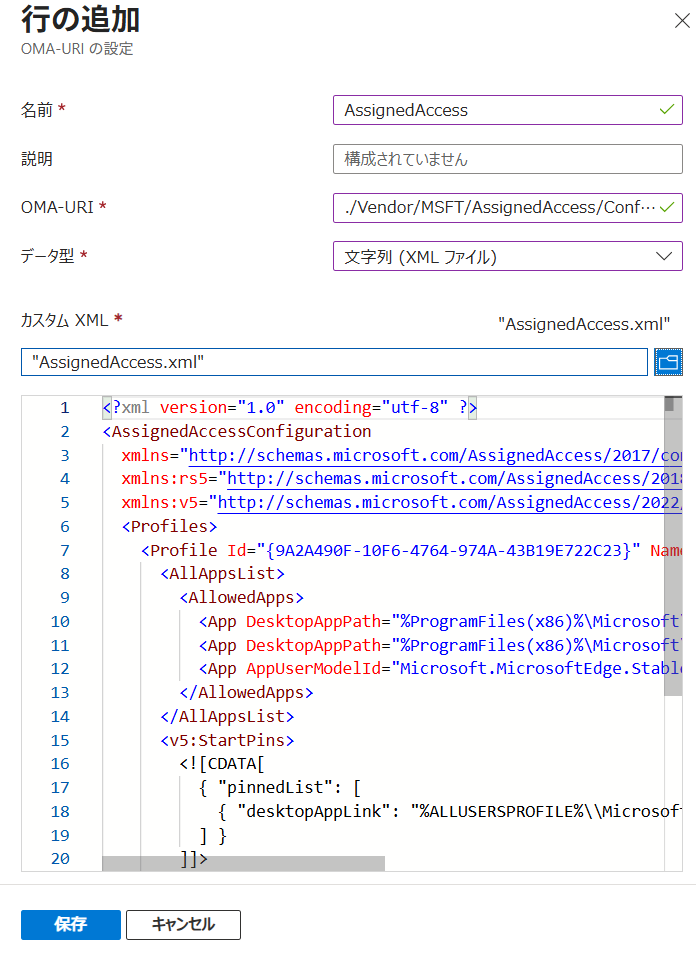
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは、Windows サポートの新谷です。</p><p>今回は、Windows 11 でキオスクを構成する方法についてご案内します。</p><h1 id="概要"><a href="#概要" class="headerlink" title="概要"></a>概要</h1><p>キオスクは、許可したアプリのみをユーザーから使用可能にし、メンテナンスや展開のコストを下げ、また画一的なサービスの提供を可能にすることを目的とした構成です。<br>キオスクを実現する機能としては、Assigned Access と Shell Launcher があります。それぞれ、主な利用シチュエーションは次のようになります。</p><ul><li>Assigned Access: UWP アプリや Edge を全画面で実行する場合や、許可した複数のアプリを利用する場合</li><li>Shell Launcher: カスタムした Windows デスクトップアプリで Explorer を置き換えて利用する場合</li></ul><p>(参考)Windows kiosks configuration options overview<br><a href="https://learn.microsoft.com/en-us/windows/configuration/kiosk/">https://learn.microsoft.com/en-us/windows/configuration/kiosk/</a></p><p>シングルアプリ キオスクでは許可したアプリを全画面で利用可能で、マルチアプリ キオスクでは 1 つまたは複数のアプリをスタート メニューから利用可能です。<br>マルチアプリ キオスクは Windows 11 では Assigned Access で構成します。<br>カスタムしたデスクトップアプリをご利用の場合には Shell Launcher が選択肢となります。</p><p>各機能を利用可能なエディションは以下の通りです。</p><table><thead><tr><th>機能</th><th>Pro</th><th>Enterprise / Education</th><th>IoT Enterprise</th></tr></thead><tbody><tr><td>Assigned Access</td><td>○</td><td>○</td><td>○</td></tr><tr><td>Shell Launcher</td><td>×</td><td>○</td><td>○</td></tr></tbody></table><p>キオスクを Windows 11 で構成する手順としては次の流れとなります。</p><ol><li>Assigned Access または Shell Launcher を構成する XML ファイルを作成</li><li>MDM Bridge WMI Provider 経由で XML ファイルをローカル端末に反映</li><li>(Intune の場合) 2. で検証した XML ファイルをカスタムポリシーにて配布し、反映</li></ol><h2 id="注意"><a href="#注意" class="headerlink" title="注意"></a>注意</h2><h3 id="Intune-デバイス構成テンプレートについて"><a href="#Intune-デバイス構成テンプレートについて" class="headerlink" title="Intune デバイス構成テンプレートについて"></a>Intune デバイス構成テンプレートについて</h3><p>Intune には「デバイスの構成」テンプレート内にキオスク プロファイルのテンプレートが用意されていますが、Windows 11 では意図したとおりに動作しないことがあります。<br>Windows 11 でキオスクを構成する場合は、Intune のキオスク テンプレートは使用せず、本記事で紹介するカスタム構成プロファイル (OMA-URI) による XML の配布を行ってください。</p><img src="/blog/2026/08/18/Shell/ConfigurationofKioskforWindows11/UseCustomTemplate.png" class="" title="「キオスク」ではなく「カスタム」をお使いください"><h1 id="展開方法"><a href="#展開方法" class="headerlink" title="展開方法"></a>展開方法</h1><p>下記に、XML のサンプルや各機能の注意点をご説明します。</p><p>本記事のサンプルは、Windows 11 バージョン 22H2 以降を対象とします。</p><ul><li>Assigned Access: Windows 11 Pro、Enterprise、Education、IoT Enterprise</li><li>Shell Launcher: Windows 11 Enterprise、Education、IoT Enterprise</li><li>Assigned Access を使用する端末では、ユーザー アカウント制御 (UAC) を有効にしてください。</li><li>キオスク ユーザーは端末のコンソールからサインインしてください。リモート デスクトップ接続ではキオスク エクスペリエンスを利用できません。</li><li>検証中に端末を管理できるように、キオスク ユーザーとは別の管理者アカウントを用意してください。</li></ul><h2 id="シングルアプリ-キオスク-XML"><a href="#シングルアプリ-キオスク-XML" class="headerlink" title="シングルアプリ キオスク XML"></a>シングルアプリ キオスク XML</h2><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?xml version=&quot;1.0&quot; encoding=&quot;utf-8&quot;?&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">AssignedAccessConfiguration</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns</span>=<span class="string">&quot;http://schemas.microsoft.com/AssignedAccess/2017/config&quot;</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns:rs5</span>=<span class="string">&quot;http://schemas.microsoft.com/AssignedAccess/201810/config&quot;</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns:v4</span>=<span class="string">&quot;http://schemas.microsoft.com/AssignedAccess/2021/config&quot;</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Profiles</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;<span class="name">Profile</span> <span class="attr">Id</span>=<span class="string">&quot;&#123;EDB3036B-780D-487D-A375-69369D8A8F78&#125;&quot;</span> <span class="attr">Name</span>=<span class="string">&quot;Edge Kiosk&quot;</span>&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">KioskModeApp</span></span></span><br><span class="line"><span class="tag">              <span class="attr">v4:ClassicAppPath</span>=<span class="string">&quot;%ProgramFiles(x86)%\Microsoft\Edge\Application\msedge.exe&quot;</span></span></span><br><span class="line"><span class="tag">              <span class="attr">v4:ClassicAppArguments</span>=<span class="string">&quot;--kiosk https://www.microsoft.com --edge-kiosk-type=public-browsing --kiosk-idle-timeout-minutes=2&quot;</span>/&gt;</span></span><br><span class="line">        <span class="tag">&lt;/<span class="name">Profile</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;/<span class="name">Profiles</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Configs</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;<span class="name">Config</span>&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">AutoLogonAccount</span> <span class="attr">rs5:DisplayName</span>=<span class="string">&quot;Kiosk User&quot;</span>/&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">DefaultProfile</span> <span class="attr">Id</span>=<span class="string">&quot;&#123;EDB3036B-780D-487D-A375-69369D8A8F78&#125;&quot;</span>/&gt;</span></span><br><span class="line">        <span class="tag">&lt;/<span class="name">Config</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;/<span class="name">Configs</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">AssignedAccessConfiguration</span>&gt;</span></span><br></pre></td></tr></table></figure><p>XML の各要素について補足します。</p><ul><li><code>KioskModeApp</code>: シングルアプリ キオスクで起動するアプリを指定する要素です。UWP アプリの場合は <code>AppUserModelId</code> 属性で AUMID を指定します。Edge 等のデスクトップアプリの場合は <code>v4:ClassicAppPath</code> で実行ファイルのパスを指定し、<code>v4:ClassicAppArguments</code> で起動引数を指定します。</li><li><code>v4:ClassicAppPath</code>: デスクトップアプリの実行ファイルのパスを指定します。<code>%ProgramFiles(x86)%</code> 等の環境変数が使用できます。</li><li><code>v4:ClassicAppArguments</code>: アプリに渡す起動引数を指定します。Edge の場合、以下のキオスク モード引数を指定します。<ul><li><code>--kiosk &lt;URL&gt;</code>: キオスクモードで開く URL を指定します。</li><li><code>--edge-kiosk-type=fullscreen</code>: 指定した URL を全画面表示します (デジタルサイネージ用途)。</li><li><code>--edge-kiosk-type=public-browsing</code>: InPrivate モードの制限付きブラウザーとして動作します (公共端末用途)。</li><li><code>--kiosk-idle-timeout-minutes=&lt;分&gt;</code>: 指定した時間無操作が続くとブラウザーをリセットします。</li></ul></li><li><code>AutoLogonAccount</code>: Assigned Access が自動ログオン用のローカル標準ユーザー アカウントを作成し、管理します。<code>rs5:DisplayName</code> でサインイン画面に表示される表示名を設定できます。</li><li><code>DefaultProfile</code>: Config 内でユーザーに割り当てるプロファイルを <code>Id</code> で指定します。</li></ul><h2 id="マルチアプリ-キオスク-XML"><a href="#マルチアプリ-キオスク-XML" class="headerlink" title="マルチアプリ キオスク XML"></a>マルチアプリ キオスク XML</h2><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?xml version=&quot;1.0&quot; encoding=&quot;utf-8&quot; ?&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">AssignedAccessConfiguration</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns</span>=<span class="string">&quot;http://schemas.microsoft.com/AssignedAccess/2017/config&quot;</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns:rs5</span>=<span class="string">&quot;http://schemas.microsoft.com/AssignedAccess/201810/config&quot;</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns:v5</span>=<span class="string">&quot;http://schemas.microsoft.com/AssignedAccess/2022/config&quot;</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">Profiles</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Profile</span> <span class="attr">Id</span>=<span class="string">&quot;&#123;9A2A490F-10F6-4764-974A-43B19E722C23&#125;&quot;</span> <span class="attr">Name</span>=<span class="string">&quot;Edge Kiosk&quot;</span>&gt;</span></span><br><span class="line">      <span class="tag">&lt;<span class="name">AllAppsList</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;<span class="name">AllowedApps</span>&gt;</span></span><br><span class="line">          <span class="tag">&lt;<span class="name">App</span> <span class="attr">DesktopAppPath</span>=<span class="string">&quot;%ProgramFiles(x86)%\Microsoft\Edge\Application\msedge.exe&quot;</span> /&gt;</span></span><br><span class="line">          <span class="tag">&lt;<span class="name">App</span> <span class="attr">DesktopAppPath</span>=<span class="string">&quot;%ProgramFiles(x86)%\Microsoft\Edge\Application\msedge_proxy.exe&quot;</span> /&gt;</span></span><br><span class="line">          <span class="tag">&lt;<span class="name">App</span> <span class="attr">AppUserModelId</span>=<span class="string">&quot;Microsoft.MicrosoftEdge.Stable_8wekyb3d8bbwe!App&quot;</span> /&gt;</span></span><br><span class="line">        <span class="tag">&lt;/<span class="name">AllowedApps</span>&gt;</span></span><br><span class="line">      <span class="tag">&lt;/<span class="name">AllAppsList</span>&gt;</span></span><br><span class="line">      <span class="tag">&lt;<span class="name">v5:StartPins</span>&gt;</span></span><br><span class="line">        &lt;![CDATA[</span><br><span class="line">          &#123; &quot;pinnedList&quot;: [</span><br><span class="line">            &#123; &quot;desktopAppLink&quot;: &quot;%ALLUSERSPROFILE%\\Microsoft\\Windows\\Start Menu\\Programs\\Microsoft Edge.lnk&quot; &#125;</span><br><span class="line">          ] &#125;</span><br><span class="line">        ]]&gt;</span><br><span class="line">      <span class="tag">&lt;/<span class="name">v5:StartPins</span>&gt;</span></span><br><span class="line">      <span class="tag">&lt;<span class="name">Taskbar</span> <span class="attr">ShowTaskbar</span>=<span class="string">&quot;false&quot;</span> /&gt;</span></span><br><span class="line">    <span class="tag">&lt;/<span class="name">Profile</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;/<span class="name">Profiles</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">Configs</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Config</span>&gt;</span></span><br><span class="line">      <span class="tag">&lt;<span class="name">AutoLogonAccount</span> <span class="attr">rs5:DisplayName</span>=<span class="string">&quot;Kiosk User&quot;</span> /&gt;</span></span><br><span class="line">      <span class="tag">&lt;<span class="name">DefaultProfile</span> <span class="attr">Id</span>=<span class="string">&quot;&#123;9A2A490F-10F6-4764-974A-43B19E722C23&#125;&quot;</span> /&gt;</span></span><br><span class="line">    <span class="tag">&lt;/<span class="name">Config</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;/<span class="name">Configs</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">AssignedAccessConfiguration</span>&gt;</span></span><br></pre></td></tr></table></figure><p>XML の各要素について補足します。</p><ul><li><code>AllowedApps</code>: キオスク ユーザーに許可するアプリを指定します。Edge にてセカンダリ タイルを利用する場合、<code>DesktopAppPath</code> で msedge.exe および msedge_proxy.exe のパスと、<code>AppUserModelId</code> (AUMID) の両方を指定する必要があります。</li><li><code>StartPins</code>: Windows 11 のスタート メニューにピン留めするアプリを指定します。デスクトップアプリの場合は <code>desktopAppLink</code> でスタート メニューのショートカットパスを指定します。</li><li><code>Taskbar</code>: タスクバーの表示/非表示を制御します。</li><li><code>AutoLogonAccount</code>: Assigned Access が自動ログオン用のローカル標準ユーザー アカウントを作成し、管理します。<ul><li><code>Account</code>: 既存のローカル、ドメイン、または Microsoft Entra ID ユーザーを割り当てる場合は、AutoLogonAccount ではなく Account を使用します。Microsoft Entra ID ユーザーは <code>&lt;Account&gt;AzureAD\user@domain&lt;/Account&gt;</code> の形式で指定します。複数の Config 要素を定義して、複数のユーザーに同じプロファイルを割り当てることもできます。</li></ul></li></ul><h2 id="Shell-Launcher-XML"><a href="#Shell-Launcher-XML" class="headerlink" title="Shell Launcher XML"></a>Shell Launcher XML</h2><p>Shell Launcher では、アプリをシェルとして起動します。以下は、自動ログインのキオスク ユーザーに対してメモ帳をシェルとして設定する例です。<br>Shell Launcher v1 では Win32 アプリに限られていましたが、v2 では UWP アプリを起動可能となりました。</p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?xml version=&quot;1.0&quot; encoding=&quot;utf-8&quot;?&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">ShellLauncherConfiguration</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns</span>=<span class="string">&quot;http://schemas.microsoft.com/ShellLauncher/2018/Configuration&quot;</span></span></span><br><span class="line"><span class="tag">  <span class="attr">xmlns:V2</span>=<span class="string">&quot;http://schemas.microsoft.com/ShellLauncher/2019/Configuration&quot;</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Profiles</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;<span class="name">DefaultProfile</span>&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">Shell</span> <span class="attr">Shell</span>=<span class="string">&quot;%SystemRoot%\explorer.exe&quot;</span>/&gt;</span></span><br><span class="line">        <span class="tag">&lt;/<span class="name">DefaultProfile</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;<span class="name">Profile</span> <span class="attr">Id</span>=<span class="string">&quot;&#123;EDB3036B-780D-487D-A375-69369D8A8F78&#125;&quot;</span>&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">Shell</span> <span class="attr">Shell</span>=<span class="string">&quot;%SystemRoot%\System32\notepad.exe&quot;</span> <span class="attr">V2:AppType</span>=<span class="string">&quot;Desktop&quot;</span> <span class="attr">V2:AllAppsFullScreen</span>=<span class="string">&quot;true&quot;</span>&gt;</span></span><br><span class="line">                <span class="tag">&lt;<span class="name">DefaultAction</span> <span class="attr">Action</span>=<span class="string">&quot;RestartShell&quot;</span>/&gt;</span></span><br><span class="line">            <span class="tag">&lt;/<span class="name">Shell</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;/<span class="name">Profile</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;/<span class="name">Profiles</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Configs</span>&gt;</span></span><br><span class="line">        <span class="tag">&lt;<span class="name">Config</span>&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">AutoLogonAccount</span>/&gt;</span></span><br><span class="line">            <span class="tag">&lt;<span class="name">Profile</span> <span class="attr">Id</span>=<span class="string">&quot;&#123;EDB3036B-780D-487D-A375-69369D8A8F78&#125;&quot;</span>/&gt;</span></span><br><span class="line">        <span class="tag">&lt;/<span class="name">Config</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;/<span class="name">Configs</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">ShellLauncherConfiguration</span>&gt;</span></span><br></pre></td></tr></table></figure><p>XML の各要素について補足します。</p><ul><li><code>DefaultProfile</code>: どのプロファイルにも該当しないユーザーに対するシェルを指定します。通常は explorer.exe を指定して通常のデスクトップを維持します。</li><li><code>Shell</code>: シェルとして起動する実行ファイルのパスを指定します。Win32 アプリの場合はフルパスまたは環境変数を含むパス、UWP アプリの場合は AUMID を指定します。</li><li><code>V2:AppType</code>: アプリの種別を指定します。<code>Desktop</code> (Win32) または <code>UWP</code> を指定します。<code>UWP</code> を指定する場合、<code>Shell</code> 属性には実行ファイルのパスではなく AUMID を記述します (例: <code>Shell=&quot;Microsoft.BingWeather_8wekyb3d8bbwe!App&quot;</code>)。</li><li><code>V2:AllAppsFullScreen</code>: <code>true</code> に設定すると、シェルアプリおよびそこから起動されるすべてのアプリが全画面 (またはデスクトップアプリの場合は最大化) で実行されます。</li><li><code>DefaultAction</code>: シェルプロセスが終了した際の既定のアクションを定義します。<code>RestartShell</code>、<code>RestartDevice</code>、<code>ShutdownDevice</code> 、<code>DoNothing</code> から選択します。</li><li><code>ReturnCodeActions</code>: シェルプロセスの特定の終了コードに対するアクションを個別に定義できます (省略可)。</li></ul><p>終了コードに対応するアクションがなく、DefaultAction も未定義の場合、Shell Launcher は何も実行せず、終了したカスタム シェルは再起動されません。</p><h2 id="AUMID-の確認方法"><a href="#AUMID-の確認方法" class="headerlink" title="AUMID の確認方法"></a>AUMID の確認方法</h2><p>許可するアプリの AUMID は次のような PowerShell コマンドで確認できます。</p><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">Get-StartApps</span> | <span class="built_in">Where-Object</span> &#123; <span class="variable">$_</span>.Name <span class="operator">-like</span> <span class="string">&quot;*Edge*&quot;</span> &#125;</span><br></pre></td></tr></table></figure><p>インストール済みのパッケージアプリ一覧から確認する場合:</p><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">Get-AppxPackage</span> | <span class="built_in">Select-Object</span> Name, PackageFamilyName</span><br></pre></td></tr></table></figure><h2 id="ローカル端末への適用"><a href="#ローカル端末への適用" class="headerlink" title="ローカル端末への適用"></a>ローカル端末への適用</h2><p>作成した XML ファイルをローカル端末に適用するには、MDM Bridge WMI Provider を使用します。<br>MDM Bridge WMI Provider へのアクセスにはシステム (SYSTEM) 権限が必要です。管理者権限の PowerShell では権限不足となりますのでご注意ください。</p><ol><li><a href="https://learn.microsoft.com/ja-jp/sysinternals/downloads/psexec">PsExec</a> をダウンロードし、管理者権限のコマンドプロンプトから以下を実行して SYSTEM 権限の PowerShell を起動します。</li></ol><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">psexec -i -s powershell.exe</span><br></pre></td></tr></table></figure><ol start="2"><li>以下のコマンドで XML を適用します。XML ファイルのパスは環境に合わせて変更してください。プロパティ名は Assigned Access の場合は <code>Configuration</code>、Shell Launcher の場合は <code>ShellLauncher</code> を使用します。</li></ol><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="variable">$namespaceName</span> = <span class="string">&quot;root\cimv2\mdm\dmmap&quot;</span></span><br><span class="line"><span class="variable">$className</span> = <span class="string">&quot;MDM_AssignedAccess&quot;</span></span><br><span class="line"><span class="variable">$obj</span> = <span class="built_in">Get-CimInstance</span> <span class="literal">-Namespace</span> <span class="variable">$namespaceName</span> <span class="literal">-ClassName</span> <span class="variable">$className</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># Assigned Access の場合</span></span><br><span class="line"><span class="variable">$obj</span>.Configuration = [<span class="type">System.Net.WebUtility</span>]::HtmlEncode((<span class="built_in">Get-Content</span> <span class="literal">-Path</span> <span class="string">&quot;.\kiosk.xml&quot;</span> <span class="literal">-Encoding</span> UTF8 <span class="literal">-Raw</span>))</span><br><span class="line"></span><br><span class="line"><span class="comment"># Shell Launcher の場合</span></span><br><span class="line"><span class="comment"># $obj.ShellLauncher = [System.Net.WebUtility]::HtmlEncode((Get-Content -Path &quot;.\kiosk.xml&quot; -Encoding UTF8 -Raw))</span></span><br><span class="line"></span><br><span class="line"><span class="built_in">Set-CimInstance</span> <span class="literal">-CimInstance</span> <span class="variable">$obj</span></span><br></pre></td></tr></table></figure><ol start="3"><li>適用後、端末を再起動するとキオスク構成が有効になります。</li></ol><h3 id="構成の解除"><a href="#構成の解除" class="headerlink" title="構成の解除"></a>構成の解除</h3><p>ローカル端末に適用したキオスク構成を解除する手順です。</p><p>管理者アカウントでサインインし、手順 1 と同様に PsExec から SYSTEM 権限の PowerShell を起動します。<br>次のコマンドにより対象のプロパティを <code>$null</code> に設定します。</p><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="variable">$namespaceName</span> = <span class="string">&quot;root\cimv2\mdm\dmmap&quot;</span></span><br><span class="line"><span class="variable">$className</span> = <span class="string">&quot;MDM_AssignedAccess&quot;</span></span><br><span class="line"><span class="variable">$obj</span> = <span class="built_in">Get-CimInstance</span> <span class="literal">-Namespace</span> <span class="variable">$namespaceName</span> <span class="literal">-ClassName</span> <span class="variable">$className</span></span><br><span class="line"><span class="variable">$obj</span>.Configuration = <span class="variable">$null</span>   <span class="comment"># Shell Launcher の場合は $obj.ShellLauncher = $null</span></span><br><span class="line"><span class="built_in">Set-CimInstance</span> <span class="literal">-CimInstance</span> <span class="variable">$obj</span></span><br></pre></td></tr></table></figure><p>再起動すると、構成が解除されます。<br>なお、Assigned Access の構成を解除した後も、スタート メニューの変更などが完全に元に戻らない場合があります。</p><h3 id="Shell-Launcher-利用時の前提条件"><a href="#Shell-Launcher-利用時の前提条件" class="headerlink" title="Shell Launcher 利用時の前提条件"></a>Shell Launcher 利用時の前提条件</h3><p>Shell Launcher は Windows のオプション機能として提供されています。使用前に有効化が必要です。<br>Intune で配布する場合には、自動で有効化されるため、手動での有効化は必要ありません。</p><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">Enable-WindowsOptionalFeature</span> <span class="literal">-Online</span> <span class="literal">-FeatureName</span> <span class="string">&quot;Client-EmbeddedShellLauncher&quot;</span> <span class="literal">-All</span></span><br></pre></td></tr></table></figure><h3 id="Shell-Launcher-利用時の注意"><a href="#Shell-Launcher-利用時の注意" class="headerlink" title="Shell Launcher 利用時の注意"></a>Shell Launcher 利用時の注意</h3><p>Shell Launcher は指定したアプリをシェルとして起動する機能であり、指定したアプリ以外の実行を自動的に禁止するものではありません。キーボード ショートカットや「ファイルを開く」ダイアログ ボックス、子プロセスの起動などから、シェル以外の機能にアクセスできてしまう場合があります。<br>Shell Launcher を使用する際は、想定外のアクセスが発生しないことを事前に検証してください。必要に応じて、標準ユーザー アカウントの使用、AppLocker によるアプリの実行制御、グループ ポリシーによる機能制限などを併用することをお勧めします。</p><h2 id="Intune-によるリモート展開"><a href="#Intune-によるリモート展開" class="headerlink" title="Intune によるリモート展開"></a>Intune によるリモート展開</h2><p>ローカルでの検証が完了したら、Intune のカスタム構成プロファイルを使用して複数端末に展開できます。</p><ol><li>Microsoft Intune 管理センター &gt; デバイス &gt; 構成プロファイル &gt; プロファイルの作成</li><li>プラットフォーム: Windows 10 以降、プロファイルの種類: テンプレート を選択し、カスタム で作成</li><li>構成設定にて OMA-URI 設定を追加:<ul><li>Assigned Access の場合:<ul><li>OMA-URI: <code>./Vendor/MSFT/AssignedAccess/Configuration</code></li><li>データ型: 文字列 (XML ファイル)</li><li>値: XML ファイルを指定</li></ul></li><li>Shell Launcher の場合:<ul><li>OMA-URI: <code>./Vendor/MSFT/AssignedAccess/ShellLauncher</code></li><li>データ型: 文字列 (XML ファイル)</li><li>値: XML ファイルを指定</li></ul></li></ul></li><li>構成プロファイルを保存</li><li>対象デバイスを含むグループに、プロファイルを割り当て</li><li>Intune 管理センターより、対象デバイスの状態を確認し、対象デバイスでも構成が変更されたことを確認</li></ol><img src="/blog/2026/08/18/Shell/ConfigurationofKioskforWindows11/CustomTemplate.png" class="" title="OMA-URI の指定"><h1 id="トラブルシューティング"><a href="#トラブルシューティング" class="headerlink" title="トラブルシューティング"></a>トラブルシューティング</h1><p>キオスク構成が期待通りに動作しない場合、次のポイントを確認してください。</p><ul><li>イベント ログ:<ul><li><code>Microsoft-Windows-AssignedAccess/Admin</code> および <code>Microsoft-Windows-AssignedAccess/Operational</code> を確認します。<code>Operational</code> は既定で無効なため、XML を再適用する前に有効化してください。</li><li>Intune から配布した場合は、<code>Microsoft-Windows-DeviceManagement-Enterprise-Diagnostics-Provider/Admin</code> を確認します。</li><li>自動ログオンに失敗する場合は、<code>Microsoft-Windows-Authentication User Interface/Operational</code> を確認します。</li></ul></li><li>XML の検証: XML のスキーマエラーがある場合、構成は適用されません。エラーの詳細はイベント ログに記録されます。</li><li>AUMID の確認: 指定した AUMID が対象端末に存在しない場合、アプリは表示されません。</li><li>アカウントの確認: 指定したユーザーアカウントが端末上に存在することを確認してください。Assigned Access は管理者アカウントには適用されません。Shell Launcher は管理者アカウントにも適用できますが、カスタム シェルはサインインしたアカウントと同じ権限で実行されるため、標準ユーザー アカウントの使用をお勧めします。</li></ul><h1 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h1><ul><li><a href="https://learn.microsoft.com/ja-jp/windows/configuration/assigned-access/">Windows クライアントでキオスクを構成する</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/configuration/assigned-access/shell-launcher/">Shell Launcher を使用して Windows クライアントのキオスクを作成する</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/client-management/mdm/assignedaccess-csp">AssignedAccess CSP</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/configuration/assigned-access/configuration-file?pivots=windows-11">割り当てられたアクセス構成 XML ファイルを作成する</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows/configuration/shell-launcher/configuration-file">シェル起動ツール構成ファイルを作成する</a></li></ul><hr><p>以上の内容がお役に立ちましたら幸いです。<br>本記事の内容は執筆時点の情報に基づいており、今後の更新で動作が変更される可能性がありますこと、ご了承ください。</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは、Windows サポートの新谷です。&lt;/p&gt;
&lt;p&gt;今回は、Windows 11 でキオスクを構成する方法についてご案内します。&lt;/p&gt;
&lt;h1 id=&quot;概要&quot;&gt;&lt;a href=&quot;#概要&quot; c</summary>


    <category term="Shell" scheme="https://jpwinsup.github.io/blog/categories/Shell/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows Server 2016 からの Active Directory 移行、アップグレードにあたっての考慮事項</title>
    <link href="https://jpwinsup.github.io/blog/2026/08/05/ActiveDirectory/PromotionAndDemotion/windows-server-2016-ad-migration-considerations/"/>
    <id>https://jpwinsup.github.io/blog/2026/08/05/ActiveDirectory/PromotionAndDemotion/windows-server-2016-ad-migration-considerations/</id>
    <published>2026-08-05T03:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.570Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。<br>(作成にあたり Copilot の力を借りています)</p><p>こんにちは。Windows Commercial Support Directory Services チームです。</p><p>Windows Server 2016 は 2027 年 1 月 12 日にサポート終了を迎えます。本記事は、Windows Server 2016 で稼働するドメイン コントローラーを Windows Server 2022 または Windows Server 2025 へ移行、アップグレードする際の主な考慮事項や手順をまとめたものです。</p><p>ドメイン コントローラーの移行にあたっては、移行先 OS の更新プログラムで有効になる脆弱性対応を確認し、移行元 OS にも同じ脆弱性へ対応する更新プログラムを適用しておくことが重要です。移行元と移行先で脆弱性対応の状態をそろえることで、新旧のドメイン コントローラーを並行稼働させる期間の認証動作の互換性を確保します。</p><h2 id="移行方式について"><a href="#移行方式について" class="headerlink" title="移行方式について"></a>移行方式について</h2><p>ドメイン コントローラーを新しい Windows Server へ移行する方法には、主にインプレース アップグレードとローリング アップグレードがあります。</p><p>インプレース アップグレードは、既存のドメイン コントローラー上で OS を新しいバージョンへ直接アップグレードする方式です。サーバー名や IP アドレスなどを維持できる一方、既存 OS の構成や問題を引き継ぐ可能性があり、問題が発生した場合の切り戻しにも制約があります。</p><p>ローリング アップグレードは、新しい OS をクリーン インストールしたサーバーを既存ドメインへ追加し、ドメイン コントローラーへ昇格した後、既存のドメイン コントローラーを順次降格する方式です。新旧のドメイン コントローラーを一時的に並行稼働できるため、複製や認証の正常性を確認しながら段階的に移行できます。</p><p>弊社では、既存環境への影響を抑え、問題発生時の切り分けや切り戻しを行いやすくするため、ローリング アップグレードをお勧めします。</p><p>詳細は、以下の公開情報をご確認ください。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/deploy/upgrade-domain-controllers">ドメイン コントローラーを新しいバージョンの Windows Server にアップグレードする</a></li><li><a href="https://jpwinsup.github.io/blog/2025/08/05/ActiveDirectory/PromotionAndDemotion/migrate-DCs-with-OldIPandHostName/">ホスト名と IP アドレスを引き継ぐドメイン コントローラーの移行手順</a></li></ul><h2 id="更新プログラムについての考慮事項"><a href="#更新プログラムについての考慮事項" class="headerlink" title="更新プログラムについての考慮事項"></a>更新プログラムについての考慮事項</h2><h3 id="脆弱性対応の段階的な展開"><a href="#脆弱性対応の段階的な展開" class="headerlink" title="脆弱性対応の段階的な展開"></a>脆弱性対応の段階的な展開</h3><p>Active Directory、Kerberos、Netlogon、証明書ベース認証などに関する脆弱性対応では、認証への影響を抑えながら対処できるように、更新プログラムの動作が段階的に変更される場合があります。主な段階として、互換 (監査) モードと強制モードがあります。</p><p>互換 (監査) モードでは、脆弱性への保護を導入しつつ、従来の動作や脆弱性対応が完了していない認証を一時的に許容します。強制モードへ移行した際に拒否される可能性があるクライアント、アカウント、機器、アプリなどは、監査イベントや警告イベントとして記録されます。この期間にイベントを監視し、影響対象を特定して必要な対処を行います。</p><p>強制モードでは、脆弱性対応の要件を満たしていない認証や通信が拒否されます。また、互換 (監査) モードで使用できた一時的な回避設定が無効になり、互換動作へ戻せなくなる場合があります。</p><p>すべての脆弱性対応が同じ名称や展開方法を使用するわけではありません。更新プログラムを適用する前に、対象となる脆弱性ごとの公開情報を確認し、現在のフェーズ、互換設定の有無、強制モードへの移行時期、拒否される条件を確認することが重要です。</p><h3 id="移行元の脆弱性対応を先に完了する"><a href="#移行元の脆弱性対応を先に完了する" class="headerlink" title="移行元の脆弱性対応を先に完了する"></a>移行元の脆弱性対応を先に完了する</h3><p>Windows Server 2022 または Windows Server 2025 のドメイン コントローラーを既存ドメインへ追加する前に、移行先 OS の更新プログラムで有効になる Active Directory、Kerberos、Netlogon、証明書ベース認証などの脆弱性対応を確認します。そのうえで、同じ脆弱性へ対応する Windows Server 2016 向け更新プログラムを、既存のすべてのドメイン コントローラーへ先に適用します。</p><p>移行元と移行先では OS ごとに KB 番号が異なりますが、同じ脆弱性への対応が有効であり、認証プロトコルの動作に互換性がある状態へそろえることが目的です。Windows Server 2016 側で必要な脆弱性対応、監査イベントへの対処、主要な認証シナリオの確認を完了し、認証および複製が安定していることを確認してから、Windows Server 2022 または Windows Server 2025 へのローリング アップグレードを開始します。</p><p>この順序にすると、新しい OS のドメイン コントローラーを追加した時点で、既存の Windows Server 2016 ドメイン コントローラーとの間に脆弱性対応の差異が生じることを避けられます。また、Windows Server 2016 の更新による影響を確認してから OS 移行へ進むため、問題が発生した場合の切り分けも行いやすくなります。</p><h3 id="新規サーバーへの更新プログラムの適用順序"><a href="#新規サーバーへの更新プログラムの適用順序" class="headerlink" title="新規サーバーへの更新プログラムの適用順序"></a>新規サーバーへの更新プログラムの適用順序</h3><p>新規サーバーに対する更新プログラムの適用は、AD DS の役割をインストールする前でも、ドメイン コントローラーへの昇格後でも実施できます。更新プログラムには OS コンポーネントの修正が含まれるため、役割の有効化前に適用した修正も、後から AD DS をインストールして昇格した際に使用されます。</p><p>新しいサーバーには、移行計画で定めた Windows Server 2022 または Windows Server 2025 の累積更新プログラムを適用し、再起動を完了してからドメイン コントローラーへ昇格します。この時点では、既存の Windows Server 2016 ドメイン コントローラー側でも、同じ脆弱性への対応と認証への影響確認が完了している状態とします。</p><h3 id="移行前に確認する段階的な脆弱性対応"><a href="#移行前に確認する段階的な脆弱性対応" class="headerlink" title="移行前に確認する段階的な脆弱性対応"></a>移行前に確認する段階的な脆弱性対応</h3><p>Active Directory、Kerberos、Netlogon、証明書ベース認証に関する脆弱性対応には、更新プログラムを適用するだけでなく、監査イベントの確認や環境側の修正が必要なものがあります。</p><p>以下は、本記事の公開時点における Windows Server 2016 の更新履歴を基準に、移行前に確認する脆弱性対応を分類したものです。更新プログラムの <code>EXPIRED</code> 状態は今後変更される可能性があるため、実際の作業時には更新履歴と各脆弱性の最新情報を再確認してください。</p><h4 id="互換-監査-モード用の更新候補を確認する"><a href="#互換-監査-モード用の更新候補を確認する" class="headerlink" title="互換 (監査) モード用の更新候補を確認する"></a>互換 (監査) モード用の更新候補を確認する</h4><p>各脆弱性対応について、互換 (監査) モードが導入された時期から完全強制フェーズまでに公開された、月例または帯域外 (Out-of-band: OOB) の累積更新プログラムを確認します。本記事の公開時点で <code>EXPIRED</code> と表示されていない更新プログラムがある場合は、段階適用の候補となります。</p><table><thead><tr><th>脆弱性対応</th><th>候補を探す更新時期</th><th>監査または事前確認の内容</th><th>強制モードへの移行時期</th></tr></thead><tbody><tr><td><a href="https://msrc-blog.microsoft.com/2020/09/14/20200915_netlogon/">CVE-2020-1472 Netlogon</a></td><td>2020 年 8 月から 2021 年 1 月の月例/OOB</td><td>Secure RPC に対応していない非 Windows デバイス、信頼先、Netlogon イベント</td><td>2021 年 2 月に強制</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2021/11/30/ActiveDirectory/Authentication/audit-events-added-in-cve-2021-42287/">CVE-2021-42287 Kerberos PAC</a></td><td>2021 年 11 月から 2022 年 9 月の月例/OOB</td><td>KDC イベント ID 35、36、37、38、未更新 DC、古い TGT</td><td>2022 年 10 月に強制</td></tr><tr><td><a href="https://support.microsoft.com/ja-jp/topic/kb5021131-cve-2022-37966-%E3%81%AB%E9%96%A2%E9%80%A3%E3%81%99%E3%82%8B-kerberos-%E3%83%97%E3%83%AD%E3%83%88%E3%82%B3%E3%83%AB%E3%81%AE%E5%A4%89%E6%9B%B4%E3%82%92%E7%AE%A1%E7%90%86%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95-fd837ac3-cdec-4e76-a6ec-86e67501407d">CVE-2022-37966 Kerberos 暗号化</a></td><td>2022 年 11 月以降の月例/OOB</td><td>KDC イベント ID 42、AES キーを保持していないアカウント、明示的に設定された暗号化方式</td><td>2022 年 11 月に既定の暗号化方式を変更。段階的な強制フェーズなし</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2023/01/04/ActiveDirectory/Authentication/cve-2022-37967-fullpacsignature/">CVE-2022-37967 完全な PAC 署名</a></td><td>2022 年 12 月から 2023 年 6 月の月例/OOB</td><td>KDC イベント ID 43、44、Kerberos 委任、サードパーティー実装</td><td>2023 年 7 月に既定で強制、2023 年 10 月に完全強制</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2023/01/22/ActiveDirectory/Authentication/netlogon-protocol-changes-related-to-cve-2022-38023/">CVE-2022-38023 Netlogon RPC シール</a></td><td>2022 年 11 月から 2023 年 3 月の月例/OOB</td><td>Netlogon イベント ID 5838、5839、非 Windows デバイス、信頼先</td><td>2023 年 4 月に初期強制、2023 年 6 月に既定で強制、2023 年 7 月に完全強制</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2023/04/11/PublicKeyInfrastructure/CertificateManagement/certificate-based-authentication-changes-on-may-2022/">KB5014754 証明書ベース認証</a></td><td>2022 年 5 月から 2025 年 1 月の月例/OOB</td><td>KDC イベント ID 39、40、41、弱い証明書マッピング</td><td>2025 年 2 月に既定で完全適用、2025 年 9 月に完全強制</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2024/08/13/ActiveDirectory/Authentication/CVE-2024-26248,%20CVE-2024-29056%20PAC%20Validation%20changes%20related/">CVE-2024-26248、CVE-2024-29056 PAC 検証</a></td><td>2024 年 4 月から 12 月の月例/OOB</td><td>Security-Kerberos イベント ID 23、未更新 DC、リソース サーバー、信頼先</td><td>2025 年 1 月に既定で強制、2025 年 4 月に完全強制</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2025/08/27/ActiveDirectory/Authentication/CVE-2025-26647%20Protections%20for%20Kerberos%20Authentication/">CVE-2025-26647 Kerberos 証明書認証</a></td><td>2025 年 4 月から 6 月の月例/OOB</td><td>KDC イベント ID 45、証明書の発行元 CA、NTAuth ストア</td><td>2025 年 7 月に既定で強制、2025 年 10 月に完全強制</td></tr><tr><td><a href="https://jpwinsup.github.io/blog/2026/02/02/ActiveDirectory/Authentication/kerberos-rc4-for-service-account-ticket-issuance-changes-related-to-cve-2026-20833/">CVE-2026-20833 Kerberos RC4</a></td><td>2026 年 1 月から 6 月の月例/OOB</td><td>KDC イベント ID 201、202、206、207、AES 非対応のクライアント、サービス アカウント、アクセス先</td><td>2026 年 4 月に既定で強制、2026 年 7 月に完全強制</td></tr></tbody></table><p>候補となる更新プログラムが見つかった場合は、個別の記事で目的の脆弱性対応と互換 (監査) モードが含まれることを確認します。その後、すべてのドメイン コントローラーおよび脆弱性対応に関与するサーバーへ適用し、監査イベントを一定期間収集します。検知した対象へ対処した後に、次の累積更新プログラムへ進みます。</p><p>候補がすべて <code>EXPIRED</code> となっている場合、または候補に目的の互換 (監査) モードが含まれない場合は、強制モードへ直接移行するものとして扱います。OOB 更新プログラムの状態は今後変更される可能性があるため、本表は利用可能性を保証するものではありません。</p><h3 id="長期間更新されていない環境での進め方"><a href="#長期間更新されていない環境での進め方" class="headerlink" title="長期間更新されていない環境での進め方"></a>長期間更新されていない環境での進め方</h3><p>長期間更新されていない Windows Server 2016 へ新しい累積更新プログラムを適用すると、過去に段階的に展開された複数のセキュリティ変更がまとめて有効になります。このため、最新の累積更新プログラムへ進む前に、上表を基に、現在利用できる更新プログラムで互換 (監査) モードを経由できる脆弱性対応と、強制モードへ直接移行する脆弱性対応を整理します。</p><p><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2020/11/windows-10-and-windows-server-2016-update-history">Windows 10 and Windows Server 2016 update history</a> で、月例と OOB の両方を確認します。<code>EXPIRED</code> と表示された更新プログラムは候補から除外し、設計時と実施直前に、候補の提供状態、修正内容、置き換え関係、前提条件、既知の問題を個別記事でご確認ください。</p><p>互換 (監査) モードを利用できる場合は、監査イベントから影響対象を特定して対処した後、次の更新プログラムへ進みます。利用できない場合は、強制モードの拒否条件を基に、暗号化方式、サービス アカウント、委任、信頼、証明書ベース認証、Netlogon、非 Windows 機器などを更新前に確認します。</p><p>各 Step の前には、Active Directory の正常性とバックアップ、主要な認証シナリオ、作業の中止基準を確認します。更新後は監査またはエラー イベントと認証結果を確認し、必要に応じてクライアントやサービスを再起動して新しい Kerberos チケットを取得します。</p><h4 id="2020-年の更新状態から段階的に更新する例"><a href="#2020-年の更新状態から段階的に更新する例" class="headerlink" title="2020 年の更新状態から段階的に更新する例"></a>2020 年の更新状態から段階的に更新する例</h4><p>長期間更新プログラムを適用していない環境の一例として、すべての Windows Server 2016 ドメイン コントローラーが 2020 年 12 月の累積更新プログラムで止まっているパターンを取り上げます。</p><p>以下は、このパターンから段階的な脆弱性対応を最短の手順で進めるシミュレーションです。本記事の公開時点で <code>EXPIRED</code> と表示されていない OOB 更新プログラムも候補に含めています。実際に使用する更新プログラムは、対象環境の現在の更新状態を起点として、作業時点の更新履歴、個別記事、既知の問題、置き換え関係を確認して決定してください。</p><p>次の図は、各脆弱性対応の互換 (監査) モード、既定動作、強制モード、完全強制モード、および本例で適用する更新プログラムの位置関係を示しています。横軸が時間、縦軸が脆弱性対応です。青色の期間が互換 (監査) モード、橙色の期間が更新後の既定動作または完全強制前の強制段階、赤色の期間が完全強制モード、ひし形が更新プログラムの適用位置を示します。強制と完全強制が分かれていない脆弱性対応は、最終的な強制フェーズを赤色で示します。</p><p><img src="security-update-phases.png" alt="脆弱性対応の展開フェーズと段階適用する更新プログラム"></p><p>上記の図の通り、適用する更新プログラムが、次に確認する脆弱性対応の互換 (監査) モード内に収まっていることが確認できます。KB5022289 では 2022 年の 3 つの脆弱性対応を、KB5048671 では証明書ベース認証と 2024 年の PAC 検証を同時に監査し、少ない適用回数で複数の脆弱性対応となるようにしております。</p><h5 id="Step-0-正常性を確認してバックアップを取得する"><a href="#Step-0-正常性を確認してバックアップを取得する" class="headerlink" title="Step 0: 正常性を確認してバックアップを取得する"></a>Step 0: 正常性を確認してバックアップを取得する</h5><p>この例では、2020 年 12 月の更新状態で確認できる Netlogon のイベント ID 5829 を基に、Secure RPC に対応していないデバイスの特定と対処が完了しており、CVE-2020-1472 への対応に問題がない状態を前提とします。</p><ul><li><a href="https://msrc-blog.microsoft.com/2020/09/14/20200915_netlogon/">CVE-2020-1472 Netlogon</a></li></ul><p>Step 0 は更新プログラムを適用する手順ではなく、段階更新を開始する前の事前準備です。後述の「ドメイン コントローラーの正常性確認」に従って現在の状態を確認し、後続の各 Step で比較する基準として結果を保存します。</p><p>万が一の障害に備えて、すべてのドメイン コントローラーでシステム状態バックアップの取得をご検討ください。取得方法とリストア手順の詳細は、以下の記事をご確認ください。</p><ul><li><a href="https://jpwinsup.github.io/blog/2023/04/24/ActiveDirectory/PromotionAndDemotion/backup-and-restore/">ドメイン コントローラーのバックアップとリストアについて</a></li></ul><h5 id="Step-1-2021-年-11-月の-OOB-更新で-CVE-2021-42287-の監査を開始する"><a href="#Step-1-2021-年-11-月の-OOB-更新で-CVE-2021-42287-の監査を開始する" class="headerlink" title="Step 1: 2021 年 11 月の OOB 更新で CVE-2021-42287 の監査を開始する"></a>Step 1: 2021 年 11 月の OOB 更新で CVE-2021-42287 の監査を開始する</h5><p>本記事の公開時点では、2021 年 11 月 14 日の OOB 更新プログラム KB5008601 に <code>EXPIRED</code> の表示はありません。この OOB 更新プログラムを適用する目的は、CVE-2021-42287 の互換モードを有効にし、強制モードで拒否される可能性がある Kerberos チケットをイベント ID 35、36、37、38 で事前に監査することです。</p><p>2021 年 11 月の月例累積更新プログラム KB5007192 は <code>EXPIRED</code> となっていますが、その修正を累積的に含む KB5008601 は本記事の公開時点で <code>EXPIRED</code> と表示されていないため、CVE-2021-42287 の互換モードへ移行する候補として使用します。また、KB5008601 には同月の既知の Kerberos 認証問題に対する修正も含まれます。</p><ul><li><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2021/11/november-14-2021-kb5008601-os-build-14393-4771-out-of-band">2021 年 11 月 14 日 - KB5008601 (OS ビルド 14393.4771) Out-of-band</a></li><li><a href="https://jpwinsup.github.io/blog/2021/11/30/ActiveDirectory/Authentication/audit-events-added-in-cve-2021-42287/">CVE-2021-42287 で追加された監査イベントについて</a></li></ul><p>すべてのドメイン コントローラーへ適用した後、Kerberos チケットの有効期間を考慮して 1 週間以上運用し、KDC のイベント ID 35、36、37、38 を確認します。イベントが記録された場合は、未更新のドメイン コントローラー、古い TGT、サードパーティー実装など、イベントに対応する原因を解消します。</p><h5 id="Step-2-2023-年-1-月の累積更新プログラムで-3-つの脆弱性対応をまとめて監査する"><a href="#Step-2-2023-年-1-月の累積更新プログラムで-3-つの脆弱性対応をまとめて監査する" class="headerlink" title="Step 2: 2023 年 1 月の累積更新プログラムで 3 つの脆弱性対応をまとめて監査する"></a>Step 2: 2023 年 1 月の累積更新プログラムで 3 つの脆弱性対応をまとめて監査する</h5><p>2023 年 1 月 10 日の累積更新プログラム KB5022289 を、ドメイン コントローラーと脆弱性対応に関係するメンバー サーバーへ適用します。本記事の公開時点では、KB5022289 に <code>EXPIRED</code> の表示はありません。</p><ul><li><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2023/01/january-10-2023-kb5022289-os-build-14393-5648">2023 年 1 月 10 日 - KB5022289 (OS ビルド 14393.5648)</a></li></ul><p>この更新プログラムを適用する目的は、次の 3 つの脆弱性対応を互換または監査フェーズでまとめて確認することです。</p><ul><li><a href="https://support.microsoft.com/ja-jp/topic/kb5021131-cve-2022-37966-%E3%81%AB%E9%96%A2%E9%80%A3%E3%81%99%E3%82%8B-kerberos-%E3%83%97%E3%83%AD%E3%83%88%E3%82%B3%E3%83%AB%E3%81%AE%E5%A4%89%E6%9B%B4%E3%82%92%E7%AE%A1%E7%90%86%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95-fd837ac3-cdec-4e76-a6ec-86e67501407d">CVE-2022-37966</a>: イベント ID 42 により Kerberos の暗号化方式に関する問題を確認する</li><li><a href="https://jpwinsup.github.io/blog/2023/01/04/ActiveDirectory/Authentication/cve-2022-37967-fullpacsignature/">CVE-2022-37967</a>: 監査モードでイベント ID 43、44 を確認する</li><li><a href="https://jpwinsup.github.io/blog/2023/01/22/ActiveDirectory/Authentication/netlogon-protocol-changes-related-to-cve-2022-38023/">CVE-2022-38023</a>: 互換モードでイベント ID 5838、5839 を確認する</li></ul><p>KB5021654 は 2022 年 11 月相当の修正を含みますが、CVE-2022-37967 のイベント ID 43、44 が記録される監査モードは 2022 年 12 月以降です。このため、本シミュレーションでは KB5021654 を Step 2 の候補とせず、3 つの確認を同時に実施できる KB5022289 を使用します。</p><p>適用後は Kerberos チケットの有効期間を考慮して 1 週間以上監視し、検知した対象へ各脆弱性の記事に記載された対処を行います。</p><h5 id="Step-3-2024-年-12-月の累積更新プログラムで証明書認証と-PAC-検証を監査する"><a href="#Step-3-2024-年-12-月の累積更新プログラムで証明書認証と-PAC-検証を監査する" class="headerlink" title="Step 3: 2024 年 12 月の累積更新プログラムで証明書認証と PAC 検証を監査する"></a>Step 3: 2024 年 12 月の累積更新プログラムで証明書認証と PAC 検証を監査する</h5><p>2024 年 12 月 10 日の累積更新プログラム KB5048671 を、ドメイン コントローラーと PAC 検証に関係するリソース サーバーへ適用します。</p><ul><li><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2024/12/december-10-2024-kb5048671-os-build-14393-7606">2024 年 12 月 10 日 - KB5048671 (OS ビルド 14393.7606)</a></li></ul><p>この Step では、KB5014754 の証明書ベース認証について KDC のイベント ID 39、40、41 を確認します。また、CVE-2024-26248 および CVE-2024-29056 の PAC 検証について、リソース サーバーの Security-Kerberos イベント ID 23 を確認します。弱い証明書マッピング、未更新のドメイン コントローラー、信頼先など、検知した対象を強制モードへ進む前に解消します。</p><ul><li><a href="https://jpwinsup.github.io/blog/2023/04/11/PublicKeyInfrastructure/CertificateManagement/certificate-based-authentication-changes-on-may-2022/">KB5014754 証明書ベース認証</a></li><li><a href="https://jpwinsup.github.io/blog/2024/08/13/ActiveDirectory/Authentication/CVE-2024-26248,%20CVE-2024-29056%20PAC%20Validation%20changes%20related/">CVE-2024-26248、CVE-2024-29056 PAC 検証</a></li></ul><h5 id="Step-4-2025-年-6-月の累積更新プログラムで-CVE-2025-26647-を監査する"><a href="#Step-4-2025-年-6-月の累積更新プログラムで-CVE-2025-26647-を監査する" class="headerlink" title="Step 4: 2025 年 6 月の累積更新プログラムで CVE-2025-26647 を監査する"></a>Step 4: 2025 年 6 月の累積更新プログラムで CVE-2025-26647 を監査する</h5><p>2025 年 6 月 10 日の累積更新プログラム KB5061010 をドメイン コントローラーへ適用します。この時点で、前の Step までに監査した脆弱性対応は強制モードへ移行するため、各イベントへの対処が完了していることを事前に確認します。</p><ul><li><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2025/06/june-10-2025-kb5061010-os-build-14393-8148">2025 年 6 月 10 日 - KB5061010 (OS ビルド 14393.8148)</a></li></ul><p>適用後は CVE-2025-26647 の KDC イベント ID 45 を確認します。認証に使用する証明書の発行元 CA が NTAuth ストアに登録されているかを確認し、検知した対象へ対処します。</p><ul><li><a href="https://jpwinsup.github.io/blog/2025/08/27/ActiveDirectory/Authentication/CVE-2025-26647%20Protections%20for%20Kerberos%20Authentication/">CVE-2025-26647 Kerberos 証明書認証</a></li></ul><h5 id="Step-5-2026-年-3-月の累積更新プログラムで-CVE-2026-20833-を監査する"><a href="#Step-5-2026-年-3-月の累積更新プログラムで-CVE-2026-20833-を監査する" class="headerlink" title="Step 5: 2026 年 3 月の累積更新プログラムで CVE-2026-20833 を監査する"></a>Step 5: 2026 年 3 月の累積更新プログラムで CVE-2026-20833 を監査する</h5><p>2026 年 3 月 10 日の累積更新プログラム KB5078938 をドメイン コントローラーへ適用します。この更新時点では CVE-2026-20833 の初期展開フェーズで動作するため、KDC のイベント ID 201、202、206、207 を監査できます。</p><ul><li><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2026/03/march-10-2026-kb5078938-os-build-14393-8957">2026 年 3 月 10 日 - KB5078938 (OS ビルド 14393.8957)</a></li></ul><p>AES に対応していないクライアント、AES キーを保持していないサービス アカウント、AES で暗号化されたサービス チケットを処理できないアクセス先などを特定し、各イベントと公開情報に従って対処します。</p><ul><li><a href="https://jpwinsup.github.io/blog/2026/02/02/ActiveDirectory/Authentication/kerberos-rc4-for-service-account-ticket-issuance-changes-related-to-cve-2026-20833/">CVE-2026-20833 への対応とその影響について</a></li></ul><h5 id="Step-6-移行元と移行先の更新状態をそろえる"><a href="#Step-6-移行元と移行先の更新状態をそろえる" class="headerlink" title="Step 6: 移行元と移行先の更新状態をそろえる"></a>Step 6: 移行元と移行先の更新状態をそろえる</h5><p>Step 1 から Step 5 までの監査イベントへの対処が完了し、主要な認証、複製、DNS、SYSVOL に問題がないことを確認します。</p><p>移行先となる Windows Server 2022 または Windows Server 2025 に、Windows Server 2016 へ適用した更新プログラムと同じリリース月の月例累積更新プログラムを適用します。OS ごとに KB 番号は異なるため、それぞれの更新履歴から同じ月に対応する KB を選びます。</p><ul><li><a href="https://support.microsoft.com/en-US/servicing/os/windows-10/2020/11/windows-10-and-windows-server-2016-update-history">Windows 10 and Windows Server 2016 update history</a></li><li><a href="https://support.microsoft.com/en-us/servicing/os/windows-server/2021/07/windows-server-2022-update-history">Windows Server 2022 update history</a></li><li><a href="https://support.microsoft.com/en-us/servicing/os/windows-server/2024/10/windows-server-2025-update-history">Windows Server 2025 update history</a></li></ul><p>移行先 OS の再起動を完了し、Windows Server 2016 と移行先 OS で脆弱性対応の状態がそろったことを確認します。その後、新しいサーバーをドメイン コントローラーとして追加し、主要な認証シナリオを確認しながらローリング アップグレードを進めます。</p><h3 id="今後の更新プログラムの適用について"><a href="#今後の更新プログラムの適用について" class="headerlink" title="今後の更新プログラムの適用について"></a>今後の更新プログラムの適用について</h3><p>脆弱性対応の互換 (監査) モードを活用し、強制モードへ移行する前に影響対象を確認できるようにするため、ドメイン コントローラーには更新プログラムをタイムリーに適用することをお勧めします。OS の移行時にまとめて更新するのではなく、毎月公開される更新情報、既知の問題、段階的に展開されるセキュリティ変更を確認し、検証および変更管理を行ったうえで継続的に適用してください。</p><p>更新プログラムの適用を長期間見送ると、互換 (監査) モードを利用できる期間を過ぎ、後から更新した際に強制モードへ直接移行する場合があります。その結果、事前に監査イベントから影響対象を確認する機会が得られず、認証への影響を予測しにくくなります。</p><p>本ブログでも、Active Directory の認証動作に影響する更新プログラム、段階的な展開の予定、監査イベント、強制モードへ移行する前に必要な対処などについて、引き続き情報を発信してまいります。更新プログラムを適用する際は、Windows の更新履歴や Microsoft Learn とあわせて、本ブログの関連情報もご確認ください。</p><h2 id="ドメイン-コントローラーの正常性確認"><a href="#ドメイン-コントローラーの正常性確認" class="headerlink" title="ドメイン コントローラーの正常性確認"></a>ドメイン コントローラーの正常性確認</h2><p>移行前の Active Directory に複製エラーや DNS の問題がある場合、新しいドメイン コントローラーを追加しても問題は解消せず、初回複製の失敗などにつながる可能性があります。移行の前後で、すべてのドメイン コントローラーの正常性を確認します。</p><p>主な確認項目は以下のとおりです。</p><ul><li><code>dcdiag /e /c /v</code> の結果</li><li><code>repadmin /replsummary</code> の結果</li><li><code>repadmin /showrepl * /csv</code> の結果</li><li>Directory Service、DFS Replication、DNS Server、System の各イベント ログ</li><li>SYSVOL および NETLOGON 共有の状態</li><li>DNS の名前解決とドメイン コントローラー ロケーターの動作</li><li>FSMO 役割、グローバル カタログ、サイトおよびサブネットの構成</li></ul><p>確認方法の詳細は、以下の記事をご参照ください。</p><ul><li><a href="https://jpwinsup.github.io/blog/2023/03/30/ActiveDirectory/PromotionAndDemotion/domain-controller-health-check/">ドメインコントローラ (DC) の正常性の確認方法について</a></li></ul><h2 id="ドメインおよびフォレストの機能レベル"><a href="#ドメインおよびフォレストの機能レベル" class="headerlink" title="ドメインおよびフォレストの機能レベル"></a>ドメインおよびフォレストの機能レベル</h2><p>移行先 OS に必要な機能レベルは以下のとおりです。</p><ul><li>Windows Server 2022: フォレスト機能レベル Windows Server 2008 以上</li><li>Windows Server 2025: ドメインおよびフォレスト機能レベル Windows Server 2016 以上</li></ul><p>移行前に現在のドメインおよびフォレスト機能レベルを確認し、必要な機能レベルに達していない場合は、新しいドメイン コントローラーを昇格する前に引き上げます。機能レベルは自動的には変更されません。</p><p>機能レベルを変更する場合は、Active Directory の複製が正常であること、バックアップを取得済みであること、すべてのドメイン コントローラーが引き上げ先の機能レベルをサポートしていることを確認します。ドメイン機能レベルを先に引き上げ、その後にフォレスト機能レベルを引き上げます。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/active-directory-functional-levels">Active Directory Domain Services の機能レベル</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/plan/raise-domain-forest-functional-levels">Active Directory Domain Services でドメインおよびフォレストの機能レベルを上げる</a></li></ul><h2 id="Windows-Server-2022-へ移行する場合の追加注意事項"><a href="#Windows-Server-2022-へ移行する場合の追加注意事項" class="headerlink" title="Windows Server 2022 へ移行する場合の追加注意事項"></a>Windows Server 2022 へ移行する場合の追加注意事項</h2><p>本記事で整理した範囲では、Windows Server 2022 への移行について、後述する Windows Server 2025 固有の注意事項に相当する追加事項はありません。<br>ただし、更新プログラムと脆弱性対応の整合、Active Directory の正常性、機能レベル、SYSVOL の DFSR 移行、バックアップなど、本記事に記載した共通の要件は Windows Server 2022 への移行時にもご確認ください。</p><h2 id="Windows-Server-2025-へ移行する場合の追加注意事項"><a href="#Windows-Server-2025-へ移行する場合の追加注意事項" class="headerlink" title="Windows Server 2025 へ移行する場合の追加注意事項"></a>Windows Server 2025 へ移行する場合の追加注意事項</h2><p>Windows Server 2025 では、Active Directory と認証に関する既定のセキュリティ設定や暗号化方式が強化されています。<br>Windows Server 2025 のドメイン コントローラーを追加する場合は、前述の機能レベルと更新プログラムの要件に加えて、以下の項目を昇格前にご確認ください。</p><h3 id="参考-KRBTGT-アカウントと-AES-キー"><a href="#参考-KRBTGT-アカウントと-AES-キー" class="headerlink" title="参考: KRBTGT アカウントと AES キー"></a>参考: KRBTGT アカウントと AES キー</h3><p>Windows Server 2025 のドメイン コントローラーは RC4 で暗号化された TGT を発行しません。<br>既存ドメインで KRBTGT アカウントに AES キーがない場合は、Kerberos 認証やログオンに失敗する可能性があります。</p><p>KRBTGT アカウントと AES キーの確認は、前述の「Step 2: 2023 年 1 月の累積更新プログラムで 3 つの脆弱性対応をまとめて監査する」に含まれています。<br>Windows Server 2025 のドメイン コントローラーを昇格する前に Step 2 を完了し、イベント ID 42 が記録された場合は、公開情報に従って KRBTGT アカウントのパスワード更新を計画してください。<br>パスワード更新は既に発行された TGT や認証済みセッションへ影響する可能性があるため、Active Directory の複製、システム状態バックアップ、メンテナンス時間、再認証方法を事前にご確認ください。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/manage/understand-default-user-accounts#krbtgt-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88">Active Directory アカウント</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/security/kerberos/detect-remediate-rc4-kerberos">Kerberos での RC4 使用状況の検出と修復</a></li></ul><h3 id="Linux-デバイスのドメイン参加を事前に検証する"><a href="#Linux-デバイスのドメイン参加を事前に検証する" class="headerlink" title="Linux デバイスのドメイン参加を事前に検証する"></a>Linux デバイスのドメイン参加を事前に検証する</h3><p>Windows Server 2025 のドメイン コントローラーに Linux デバイスを参加させる構成では、使用する Linux ディストリビューション、Samba、SSSD、<code>realmd</code> などのバージョンと、Kerberos、LDAP、DNS の設定をご確認ください。<br>Windows Server 2025 には 2025 年 9 月 9 日の KB5065426 以降で Active Directory とネットワークに関する複数の修正が含まれているため、最新の累積更新プログラムを適用した検証環境で、ドメイン参加、ログオン、グループ解決、Kerberos チケットの取得を事前にご確認ください。</p><ul><li><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2025/09/september-9-2025-kb5065426-os-build-26100-6584">2025 年 9 月 9 日 - KB5065426 (OS ビルド 26100.6584)</a></li><li><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2024/10/windows-server-2025-update-history">Windows Server 2025 update history</a></li></ul><h3 id="スキーマ拡張前に更新プログラムを適用する"><a href="#スキーマ拡張前に更新プログラムを適用する" class="headerlink" title="スキーマ拡張前に更新プログラムを適用する"></a>スキーマ拡張前に更新プログラムを適用する</h3><p>Windows Server 2025 のドメイン コントローラーが FSMO 役割を保持する環境では、一意の値が必要な複数値属性へ重複した値を追加でき、スキーマの不一致によって Active Directory のレプリケーション エラーが発生する問題がありました。<br>この問題は 2025 年 11 月 11 日の KB5068861 で修正されています。</p><p>Exchange などの製品によるスキーマ拡張を行う前に、スキーマ マスターを含む Windows Server 2025 のドメイン コントローラーへ KB5068861 以降の累積更新プログラムを適用してください。<br>スキーマ拡張前後には、<code>repadmin /replsummary</code> と <code>repadmin /showrepl * /csv</code> を使用して、すべてのドメイン コントローラー間の複製が正常であることをご確認ください。</p><ul><li><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2025/11/november-11-2025-kb5068861-os-build-26100-7171">2025 年 11 月 11 日 - KB5068861 (OS ビルド 26100.7171)</a></li></ul><h3 id="LDAP-署名の既定値を確認する"><a href="#LDAP-署名の既定値を確認する" class="headerlink" title="LDAP 署名の既定値を確認する"></a>LDAP 署名の既定値を確認する</h3><p>Windows Server 2025 以降の新しい Active Directory 展開では、[ドメイン コントローラー: LDAP サーバー署名要件の適用] ポリシーによって LDAP 署名が既定で必要です。<br>Windows Server 2025 へのインプレース アップグレードでは既存の LDAP セキュリティ設定が保持されるため、展開方式によって適用される設定が異なります。</p><p>ローリング アップグレードで Windows Server 2025 のドメイン コントローラーを追加する場合も、昇格前後にこのポリシーと [ドメイン コントローラー: LDAP サーバー署名必須] の実効設定をご確認ください。<br>イベント ID 2887 などを監視し、署名されていない LDAP バインドを行うクライアント、機器、アプリを特定して、署名付き LDAP または LDAPS へ移行します。<br>互換性のために署名要件を緩和する場合は、一時的な変更として期限と対象を定め、可能な限り早く署名を有効に戻すことをお勧めします。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/ldap-signing#windows-server-2025-and-later">Windows Server での Active Directory Domain Services の LDAP 署名</a></li></ul><h3 id="参考-RC4-のみに依存するアカウントと機器"><a href="#参考-RC4-のみに依存するアカウントと機器" class="headerlink" title="参考: RC4 のみに依存するアカウントと機器"></a>参考: RC4 のみに依存するアカウントと機器</h3><p>2026 年 4 月の KB5082063 以降では、CVE-2026-20833 への対応として、Kerberos サービス チケットで使用する既定の暗号化方式が AES に変更されています。<br>RC4 のみに依存するアカウント、クライアント、機器への対応は、前述の「Step 5: 2026 年 3 月の累積更新プログラムで CVE-2026-20833 を監査する」に含まれています。</p><p>Windows Server 2025 のドメイン コントローラーへ 2026 年 4 月以降の更新プログラムを適用する前に Step 5 を完了し、イベント ID 201、202、206、207 と、アクセス先の機器やサービスが AES に対応していることをご確認ください。<br>CVE-2026-20833 のサービス チケット変更は主に SPN が登録されたアカウントに影響しますが、Windows Server 2025 では RC4 で暗号化された TGT が発行されないため、SPN の有無だけでログオンへの影響を判断しないでください。<br>長期間パスワードを変更していない組み込み Administrator なども含め、ログオンに使用する重要なアカウントが AES キーを保持していることをご確認ください。</p><ul><li><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2026/04/april-14-2026-kb5082063-os-build-26100-32690">2026 年 4 月 14 日 - KB5082063 (OS ビルド 26100.32690)</a></li><li><a href="https://jpwinsup.github.io/blog/2026/02/02/ActiveDirectory/Authentication/kerberos-rc4-for-service-account-ticket-issuance-changes-related-to-cve-2026-20833/">CVE-2026-20833 への対応とその影響について</a></li></ul><h3 id="NTLMv1-への依存がないことを確認する"><a href="#NTLMv1-への依存がないことを確認する" class="headerlink" title="NTLMv1 への依存がないことを確認する"></a>NTLMv1 への依存がないことを確認する</h3><p>Windows Server 2025 では NTLMv1 が削除されており、[ネットワーク セキュリティ: LAN Manager 認証レベル] ポリシーや <code>LmCompatibilityLevel</code> の設定にかかわらず、NTLMv1 の認証要求は行われません。<br>NTLMv2 は引き続き使用できますが、NTLM 自体も非推奨であり、将来の無効化に向けた準備が必要です。</p><p>Windows Server 2025 への移行前に NTLM の監査を有効にし、サポートが終了した OS、ネットワーク機器、IP アドレスを指定した接続、SPN が登録されていないアプリなど、NTLM に依存する処理を特定します。<br>NTLMv1 を使用するシステムは、NTLMv2 または Kerberos へ移行してください。</p><ul><li><a href="https://jpwinsup.github.io/blog/2024/08/22/ActiveDirectory/Authentication/retireNTLM/">NTLM の廃止に向けた対応について</a></li></ul><h2 id="SYSVOL-複製方式の確認"><a href="#SYSVOL-複製方式の確認" class="headerlink" title="SYSVOL 複製方式の確認"></a>SYSVOL 複製方式の確認</h2><p>Windows Server 2016 は、FRS を使用した SYSVOL 複製をサポートする最後の Windows Server リリースです。Windows Server 2019、Windows Server 2022、Windows Server 2025 のドメイン コントローラーを追加するには、SYSVOL の複製方式が DFSR へ移行済みである必要があります。</p><p>移行前に、以下のコマンドで現在の状態を確認します。</p><figure class="highlight console"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">dfsrmig /getglobalstate</span><br><span class="line">dfsrmig /getmigrationstate</span><br></pre></td></tr></table></figure><p><code>dfsrmig /getglobalstate</code> の結果が <code>Eliminated (3)</code>、日本語環境では「削除済み」であることを確認します。また、<code>dfsrmig /getmigrationstate</code> の結果で、すべてのドメイン コントローラーがグローバル状態 <code>Eliminated</code> へ正常に移行し、移行状態が一貫していることを確認します。</p><p>いずれかのドメイン コントローラーが <code>Eliminated</code> に到達していない場合や、移行状態が一貫していない場合は、新しいドメイン コントローラーを追加する前に FRS から DFSR への移行を完了します。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/troubleshoot/windows-server/networking/windows-server-version-1709-no-longer-supports-frs">Windows Server バージョン 1709 では FRS がサポートされなくなりました</a></li><li><a href="https://jpwinsup.github.io/blog/2023/03/27/ActiveDirectory/DFSR/migration-from-FRS-to-DFSR/">FRS から DFSR への移行 (SYSVOL)</a></li></ul><h2 id="バックアップと復旧手順"><a href="#バックアップと復旧手順" class="headerlink" title="バックアップと復旧手順"></a>バックアップと復旧手順</h2><p>構成変更の前に、すべてのドメイン コントローラーでシステム状態バックアップの取得をご検討ください。取得方法とリストア手順の詳細は、以下の記事をご確認ください。</p><p>バックアップの取得だけでなく、障害発生時にどの時点で作業を中止するか、追加したドメイン コントローラーをどのように切り離すか、Active Directory の権威のない復元または権威のある復元が必要となる条件も事前に整理します。</p><ul><li><a href="https://jpwinsup.github.io/blog/2023/04/24/ActiveDirectory/PromotionAndDemotion/backup-and-restore/">Active Directory のバックアップとリストア</a></li></ul><h2 id="新しいドメイン-コントローラーの昇格"><a href="#新しいドメイン-コントローラーの昇格" class="headerlink" title="新しいドメイン コントローラーの昇格"></a>新しいドメイン コントローラーの昇格</h2><p>新しいサーバーは、ワークグループの状態からドメイン参加とドメイン コントローラーへの昇格を同時に行うのではなく、いったん既存ドメインのメンバー サーバーとして参加させた後に昇格する方法をお勧めします。</p><p>先にメンバー サーバーとして参加させると、名前解決、ドメイン参加、セキュア チャネル、時刻同期、必要な通信ポートなどの問題を昇格前に切り分けられます。ドメイン参加に関する問題と昇格処理の問題を分けて確認できるため、昇格時のトラブルを減らすことができます。</p><p>最初の新しいバージョンのドメイン コントローラーを追加する際は、スキーマ マスターおよびインフラストラクチャ マスターへ接続できる必要があります。必要な <code>adprep /forestprep</code> および <code>adprep /domainprep</code> は、昇格処理中に自動的に実行されます。</p><p>昇格後は、次の作業へ進む前に、初回複製、SYSVOL および NETLOGON 共有、DNS 登録、グローバル カタログ、イベント ログを確認します。一度に複数台を切り替えず、1 台ずつ正常性を確認しながら移行します。</p><p>コンピューター アカウントを再利用する構成では、ドメイン参加に関するセキュリティ強化の影響も確認します。</p><ul><li><a href="https://jpwinsup.github.io/blog/2023/03/23/ActiveDirectory/Authentication/KB5020276-netjoin/">コンピューター アカウント再利用時のドメイン参加におけるセキュリティ強化について [KB5020276]</a></li></ul><h2 id="FSMO-役割とサービスの移行"><a href="#FSMO-役割とサービスの移行" class="headerlink" title="FSMO 役割とサービスの移行"></a>FSMO 役割とサービスの移行</h2><p>新しいドメイン コントローラーの正常性を確認した後、必要に応じて FSMO 役割を移行します。PDC エミュレーターを移行した場合は、外部時刻ソースを含む Windows Time サービスの構成を確認します。</p><p>DNS、DHCP、証明機関、NPS、Microsoft Entra Connect などを既存のドメイン コントローラーへ同居させている場合、AD DS の移行とは別に各役割およびアプリの移行計画が必要です。ドメイン コントローラーを降格する前に、依存するサービスが残っていないことを確認します。</p><h2 id="古いドメイン-コントローラーの降格"><a href="#古いドメイン-コントローラーの降格" class="headerlink" title="古いドメイン コントローラーの降格"></a>古いドメイン コントローラーの降格</h2><p>既存の Windows Server 2016 ドメイン コントローラーを降格する前に、以下を確認します。</p><ul><li>新しいドメイン コントローラー間の複製が正常である</li><li>SYSVOL および NETLOGON 共有が存在する</li><li>DNS の委任、フォワーダー、条件付きフォワーダー、逆引きゾーンが移行済みである</li><li>DHCP、ネットワーク機器、アプリ、スクリプトなどの DNS 参照先が変更済みである</li><li>FSMO 役割およびグローバル カタログの配置に問題がない</li><li>降格対象を固定参照している LDAP、Kerberos、時刻同期などの設定がない</li><li>有効なシステム状態バックアップがある</li></ul><p>正常なドメイン コントローラーは、サーバーを停止または削除するだけでなく、必ず通常の降格手順で AD DS を削除します。通常の降格ができない場合に限り、強制降格とメタデータ クリーンアップを検討します。</p><ul><li><a href="https://jpwinsup.github.io/blog/2023/04/02/ActiveDirectory/PromotionAndDemotion/Demotion/">ドメイン コントローラーの降格方法</a></li></ul><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>Windows Server 2016 から新しい Windows Server へドメイン コントローラーを移行する際は、新しいサーバーだけを最新にするのではなく、移行元と移行先の各 OS に対して同じ脆弱性へ対応する更新プログラムを適用することが重要です。</p><p>そのうえで、既存 Active Directory の正常性、SYSVOL の複製方式、機能レベル、バックアップを確認し、ローリング アップグレードで新しいドメイン コントローラーを 1 台ずつ追加して正常性を確認します。最後に古いドメイン コントローラーを通常の手順で降格することで、問題発生時の切り戻し余地を保ちながら移行できます。</p><h2 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h2><ul><li>2026/08/06: 記事を公開しました。</li></ul><h2 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h2><ul><li><a href="https://jpwinsup.github.io/blog/2023/04/27/ActiveDirectory/PromotionAndDemotion/2012-migration-summary/">Windows Server 2012、2012 R2 からの移行、アップグレードにあたって考慮事項等まとめ</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/get-started/whats-new-in-windows-server-2016">Windows Server 2016 の新機能</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/deploy/upgrade-domain-controllers">ドメイン コントローラーを新しいバージョンの Windows Server にアップグレードする</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/active-directory-functional-levels">Active Directory Domain Services の機能レベル</a></li></ul>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;br&gt;(作成にあたり Copilot の力を借りています)&lt;/p&gt;
&lt;p&gt;こんにちは。Windows Commercial Support Directory Services チームです。&lt;/p&gt;
&lt;p&gt;Window</summary>


    <category term="Active Directory" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/"/>
    
    <category term="Promotion and Demotion" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/Promotion-and-Demotion/"/>
    
    
  </entry>
  
  <entry>
    <title>Entra 参加デバイスにおけるタスク スケジューラと RDP ユーザー設定の注意点について</title>
    <link href="https://jpwinsup.github.io/blog/2026/07/21/UserInterfaceAndApps/Taskscheduler/TaskSched-RDP-config-on-EntraJoined/"/>
    <id>https://jpwinsup.github.io/blog/2026/07/21/UserInterfaceAndApps/Taskscheduler/TaskSched-RDP-config-on-EntraJoined/</id>
    <published>2026-07-21T05:45:15.000Z</published>
    <updated>2026-09-30T03:09:08.124Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは、Windows サポート チームの岩永です。<br>本記事では、Microsoft Entra 参加デバイスにおいて、タスク スケジューラやリモート デスクトップ ユーザー グループに対して Entra ID ユーザーを指定する際の制限と、その回避策についてご案内いたします。</p><p>オンプレミスの Active Directory 参加環境から Microsoft Entra 参加環境へ移行された際に、「これまで利用していた設定で Entra ID ユーザーを指定できない」といったお問い合わせをいただくことがあります。これは Windows における Entra ID ユーザーの取り扱い上の動作によるものです。本記事ではその代表的な 2 つのケースについてご説明いたします。</p><h2 id="タスク-スケジューラにおける-Entra-ID-ユーザーの指定"><a href="#タスク-スケジューラにおける-Entra-ID-ユーザーの指定" class="headerlink" title="タスク スケジューラにおける Entra ID ユーザーの指定"></a>タスク スケジューラにおける Entra ID ユーザーの指定</h2><h3 id="事象"><a href="#事象" class="headerlink" title="事象"></a>事象</h3><p>Microsoft Entra 参加デバイス上のタスク スケジューラにて、タスクのプロパティで [<strong>ユーザーがログオンしているかどうかにかかわらず実行する</strong>] を選択した場合、実行アカウントとして Entra ID アカウントを指定することができません。</p><p>タスクの登録時に、オブジェクトが見つからない旨のエラーが表示される場合があります。また、タスクの実行時に資格情報に関するエラーが表示されたり、意図したユーザーでタスクが実行されなかったりする状況が発生します。</p><p><img src="TaskSched.png" alt="図 1 : タスク登録時に表示されるオブジェクトが見つからない旨のエラー"></p><h3 id="動作の詳細"><a href="#動作の詳細" class="headerlink" title="動作の詳細"></a>動作の詳細</h3><p>残念ながら、Microsoft Entra 参加デバイスにおいて、タスク スケジューラでは Entra ID アカウントを指定した資格情報の保存に対応していません。指定可能なアカウントは、<strong>ローカル アカウント</strong> または <strong>オンプレミスの Active Directory ドメイン ユーザー アカウント</strong> となります。</p><h3 id="回避策"><a href="#回避策" class="headerlink" title="回避策"></a>回避策</h3><p>本事象を回避するには、以下のいずれかの方法をご検討ください。</p><ol><li><strong>SYSTEM アカウントやローカル ユーザーを使用する</strong><br>タスクの実行に特定の Entra ID ユーザーの資格情報が必須でない場合は、SYSTEM アカウントやローカル ユーザーを実行アカウントに指定することで回避いただけます。</li><li><strong>Microsoft Entra ハイブリッド参加構成に変更し、オンプレミスの Active Directory ユーザーを使用する</strong><br>ハイブリッド参加構成であれば、オンプレミスの AD 上にも存在するユーザーを指定できるため、当該ユーザーをタスクの実行アカウントとして利用できます。</li></ol><h3 id="補足-処理内容に応じた実行方法の検討"><a href="#補足-処理内容に応じた実行方法の検討" class="headerlink" title="補足: 処理内容に応じた実行方法の検討"></a>補足: 処理内容に応じた実行方法の検討</h3><p>タスク スケジューラで特定ユーザーの資格情報を保存して実行する以外にも、実行させたい処理の性質に応じて選択できる方法があります。たとえば、以下のような使い分けが考えられます。</p><ul><li><strong>コンピューターに対して何らかの処理を実行させたい場合</strong> → SYSTEM アカウントで実行する</li><li><strong>サインインしているユーザーのコンテキストで処理を実行させたい場合</strong> → タスク スケジューラではなく、ログオン スクリプトの利用を検討する</li></ul><p>処理の目的に合わせて適切な仕組みをご選択いただくことで、Entra ID ユーザーの資格情報をタスク スケジューラに保存せずとも、より安定した運用につながる場合がございます。</p><h2 id="リモート-デスクトップ-ユーザー-グループへの-Entra-ID-アカウントの追加"><a href="#リモート-デスクトップ-ユーザー-グループへの-Entra-ID-アカウントの追加" class="headerlink" title="リモート デスクトップ ユーザー グループへの Entra ID アカウントの追加"></a>リモート デスクトップ ユーザー グループへの Entra ID アカウントの追加</h2><h3 id="事象-1"><a href="#事象-1" class="headerlink" title="事象"></a>事象</h3><p>Microsoft Entra 参加デバイスにおいて、[設定] &gt; [システム] &gt; [リモート デスクトップ] から [リモート デスクトップ ユーザー] を開き、<code>AzureAD\&lt;UPN&gt;</code> の形式で Entra ID ユーザーを追加しようとすると、オブジェクトが見つからない旨のエラーが表示され、追加に失敗する場合があります。</p><p><img src="RDP.png" alt="図 2 : Entra ID アカウント追加時に表示されるオブジェクトが見つからない旨のエラー"></p><h3 id="回避策-1"><a href="#回避策-1" class="headerlink" title="回避策"></a>回避策</h3><p>リモート デスクトップ ユーザー グループへの Entra ID ユーザーの追加は、GUI からは行えず、<strong>コマンド ライン</strong> または <strong>MDM ポリシー</strong> を使用します。<br>公開情報: <a href="https://learn.microsoft.com/ja-jp/windows/client-management/client-tools/connect-to-remote-aadj-pc#add-users-to-remote-desktop-users-group">リモート Microsoft Entra参加済みデバイスに接続する | Microsoft Learn</a> でも、以下のように案内されています。</p><blockquote><p>リモート デスクトップ ユーザー グループは、デバイスにリモート接続するためのアクセス許可をユーザーとグループに付与するために使用されます。 ユーザーは、手動または MDM ポリシーを使用して追加できます。</p></blockquote><p>それぞれの方法は以下のとおりです。</p><h4 id="1-コマンドを使用して手動で追加する"><a href="#1-コマンドを使用して手動で追加する" class="headerlink" title="1. コマンドを使用して手動で追加する"></a>1. コマンドを使用して手動で追加する</h4><p>リモート接続を許可する個々の Microsoft Entra アカウントを追加するには、以下のコマンドを実行します。<code>&lt;userUPN&gt;</code> にはユーザーの UPN (例: <code>user@contoso.com</code>) を指定します。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">net localgroup &quot;Remote Desktop Users&quot; &#x2F;add &quot;AzureAD\&lt;userUPN&gt;&quot;</span><br></pre></td></tr></table></figure><p>なお、本コマンドは管理者権限が必要であるため、ローカルの Administrators グループのメンバーに所属しているユーザーで実行する必要があります。</p><h4 id="2-MDM-ポリシーを使用して追加する"><a href="#2-MDM-ポリシーを使用して追加する" class="headerlink" title="2. MDM ポリシーを使用して追加する"></a>2. MDM ポリシーを使用して追加する</h4><p>Intune などの MDM から <a href="https://learn.microsoft.com/ja-jp/windows/client-management/mdm/policy-csp-localusersandgroups">LocalUsersAndGroups</a> ポリシー (CSP) を配布することで、リモート デスクトップ ユーザー グループへのメンバー追加を一元的に管理できます。詳細は公開情報の <a href="https://learn.microsoft.com/ja-jp/azure/active-directory/devices/assign-local-admin">参加済みデバイスでローカル管理者グループを管理する方法</a> をご参照ください。</p><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>本記事では、Microsoft Entra 参加デバイスにおける以下の 2 点の制限と回避策についてご案内いたしました。</p><ul><li>タスク スケジューラでは、Entra ID アカウントを実行アカウントとして指定できません。SYSTEM アカウントやローカル ユーザーを使用するか、Microsoft Entra ハイブリッド参加構成に変更してオンプレミスの Active Directory ユーザーを使用することで回避いただけます。</li><li>リモート デスクトップ ユーザー グループへの Entra ID ユーザーの追加は、GUI からは行えないため、コマンド ライン (<code>net localgroup</code>) または MDM ポリシーを使用します。</li></ul><h2 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h2><ul><li><a href="https://learn.microsoft.com/ja-jp/windows/client-management/client-tools/connect-to-remote-aadj-pc">リモート Microsoft Entra 参加済みデバイスに接続する | Microsoft Learn</a></li></ul><h2 id="修正履歴"><a href="#修正履歴" class="headerlink" title="修正履歴"></a>修正履歴</h2><ul><li>2026.07.21 本ブログを公開</li></ul><p>※ 本情報の内容 (添付文書、リンク先などを含む) は、作成日時点でのものであり、予告なく変更される場合があります。</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは、Windows サポート チームの岩永です。&lt;br&gt;本記事では、Microsoft Entra 参加デバイスにおいて、タスク スケジューラやリモート デスクトップ ユーザー グループに対して </summary>


    <category term="User Interface and Apps" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/"/>
    
    <category term="Taskscheduler" scheme="https://jpwinsup.github.io/blog/categories/User-Interface-and-Apps/Taskscheduler/"/>
    
    
  </entry>
  
  <entry>
    <title>Kerberos 認証のセキュリティ強化：RC4 から AES への移行ガイド</title>
    <link href="https://jpwinsup.github.io/blog/2026/07/02/ActiveDirectory/Authentication/kerberos-rc4-to-aes-migration/"/>
    <id>https://jpwinsup.github.io/blog/2026/07/02/ActiveDirectory/Authentication/kerberos-rc4-to-aes-migration/</id>
    <published>2026-07-02T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.554Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは。Windows Commercial Support Directory Services チームです。</p><p>Active Directory 環境のセキュリティ強化において、長年の課題となっているのが「古い暗号化方式の排除」です。<br>特に Kerberos 認証における RC4 (RC4-HMAC, Rivest Cipher 4) の無効化は、攻撃者による悪用を防ぐために急務となっています。<br>Microsoft は将来的に、ドメイン コントローラーでの RC4 の既定使用を無効化する計画を発表しています。</p><p>本記事では、Kerberos における RC4 のリスク、現状の監査方法、そして AES へ安全に移行するための手順について解説します。</p><blockquote><p>本記事は、弊チームのメンバーが LinkedIn に投稿した以下の記事をベースに、内容を整理・加筆したものです。<br><a href="https://www.linkedin.com/pulse/kerberos-%E8%AA%8D%E8%A8%BC%E3%81%AE%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3%E5%BC%B7%E5%8C%96rc4-%E3%81%8B%E3%82%89-aes-%E3%81%B8%E3%81%AE%E7%A7%BB%E8%A1%8C%E3%82%AC%E3%82%A4%E3%83%89-shuman-zhu-poi4c/?trackingId=5Rc3Q9HUTk+50rB+bNsIOg==">Kerberos 認証のセキュリティ強化：RC4 から AES への移行ガイド</a></p></blockquote><hr><h2 id="1-Kerberos-の紹介と-RC4-脆弱性"><a href="#1-Kerberos-の紹介と-RC4-脆弱性" class="headerlink" title="1. Kerberos の紹介と RC4 脆弱性"></a>1. Kerberos の紹介と RC4 脆弱性</h2><p>Kerberos は、Active Directory の中核となる認証プロトコルです。ユーザーが一度認証を受けると、チケットを利用してネットワーク上のリソースへアクセスします。</p><p><img src="Kerberos.png"><br> <em>Kerberos 認証の流れ</em></p><blockquote><p>参考: <a href="https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2003/cc772815(v=ws.10)#kerberosv5-exchange-and-message-summary">How the Kerberos Version 5 Authentication Protocol Works</a></p></blockquote><h3 id="基本的な認証フロー"><a href="#基本的な認証フロー" class="headerlink" title="基本的な認証フロー"></a>基本的な認証フロー</h3><ol><li><strong>AS-REQ/REP</strong>: クライアントが KDC（ドメイン コントローラー）に認証を要求し、TGT（Ticket Granting Ticket）を取得します。</li><li><strong>TGS-REQ/REP</strong>: クライアントが TGT を提示して、特定のリソース サーバーへのアクセスに必要なサービス チケットを取得します。</li><li><strong>AP-REQ/REP</strong>: 取得したサービス チケットを使って、ファイル サーバーや SQL サーバーなどのリソースにアクセスします。</li></ol><h3 id="なぜ-RC4-から-AES-へ移行する必要があるのか"><a href="#なぜ-RC4-から-AES-へ移行する必要があるのか" class="headerlink" title="なぜ RC4 から AES へ移行する必要があるのか"></a>なぜ RC4 から AES へ移行する必要があるのか</h3><p>Windows Kerberos における RC4 は Windows 2000 時代に導入されましたが、現代の計算能力から見ると脆弱性が顕著です。特に <strong>Kerberoasting 攻撃</strong> や <strong>AS-REP Roasting 攻撃</strong> の標的となりやすく、パスワードが特定されるリスクが高まっています。</p><ul><li><strong>ソルトの欠如</strong>: RC4 はパスワードを暗号化キーに変換する際、ソルト（Salt）を使用せず、パスワードの NTLM ハッシュをそのままキーとして使用します。</li><li><strong>計算速度</strong>: パスワードを守るハッシュ関数の計算が 1 回しか行われないため、攻撃者は非常に高速に総当たり攻撃（ブルート フォース）を行うことが可能です。</li></ul><hr><h2 id="2-Kerberos-における暗号方式既定値変更-（CVE-2022-37966-CVE‑2026‑20833）"><a href="#2-Kerberos-における暗号方式既定値変更-（CVE-2022-37966-CVE‑2026‑20833）" class="headerlink" title="2. Kerberos における暗号方式既定値変更 （CVE-2022-37966 / CVE‑2026‑20833）"></a>2. Kerberos における暗号方式既定値変更 （CVE-2022-37966 / CVE‑2026‑20833）</h2><p>Windows Server 2008 / Vista 以降の Windows OS では、より強固な AES 暗号化 (AES-SHA1) をサポートしています。Microsoft は RC4 から AES への移行を段階的に進めています。<br>本章では、その背景にある「Microsoft 側で進められている既定動作の変更」について、2 つのセキュリティ更新プログラムを軸に整理します。</p><p>Kerberos 認証では、1 回の認証の中で複数の鍵・チケットが暗号化されます。<br>RC4 から AES への移行は一度に行われたわけではなく、<strong>暗号化の対象ごとに段階的に</strong>既定値が変更されてきました。</p><blockquote><p><strong>補足</strong>: これらはいずれも <strong>“既定値” の変更</strong>です。<br>レジストリや <code>msDS-SupportedEncryptionTypes</code> 属性で RC4 を明示的に指定している場合は、更新適用後も引き続き RC4 が使用されます（詳細は本章末尾「RC4 が継続利用される条件」を参照）。</p></blockquote><h3 id="2-1-CVE-2022-37966-—-セッション-キーの既定値変更"><a href="#2-1-CVE-2022-37966-—-セッション-キーの既定値変更" class="headerlink" title="2-1. CVE-2022-37966 — セッション キーの既定値変更"></a>2-1. CVE-2022-37966 — セッション キーの既定値変更</h3><p>2022 年 11 月のセキュリティ更新プログラム（CVE‑2022‑37966）では、Kerberos 認証における <strong>セッション キーの暗号化方式</strong> の既定値が変更されました。</p><h4 id="変更対象"><a href="#変更対象" class="headerlink" title="変更対象"></a>変更対象</h4><ul><li>Kerberos のセッション キー</li></ul><h4 id="変更内容"><a href="#変更内容" class="headerlink" title="変更内容"></a>変更内容</h4><p><code>msDS-SupportedEncryptionTypes</code> 属性が未設定、または <code>0</code> (既定の暗号化タイプが未指定) のアカウントに対して、以下のように動作が変更されます。</p><ul><li>従来：サービス チケットのセッション キーは RC4 で暗号化される</li><li>更新後：<strong>AES が既定で利用される動作へ変更</strong></li></ul><p>具体的にはドメイン コントローラーの <code>DefaultDomainSupportedEncTypes</code> の既定値 <code>0x27</code> が利用され、セッションキー用途に AES が既定候補として追加されています。</p><h4 id="ポイント"><a href="#ポイント" class="headerlink" title="ポイント"></a>ポイント</h4><p>この変更は、</p><blockquote><p>「暗号種別未定義アカウントのセッションキーの既定値を RC4 から AES へ変更する」</p></blockquote><p>というものです。</p><p>詳細は <a href="https://jpwinsup.github.io/blog/2022/12/29/ActiveDirectory/Authentication/kerberos-protocol-changes-related-to-cve-2022-37966/">CVE-2022-37966 への対応とその影響について</a> をご確認ください。</p><h3 id="2-2-CVE-2026-20833-—-サービス-チケットの既定値変更"><a href="#2-2-CVE-2026-20833-—-サービス-チケットの既定値変更" class="headerlink" title="2-2. CVE-2026-20833 — サービス チケットの既定値変更"></a>2-2. CVE-2026-20833 — サービス チケットの既定値変更</h3><p>2026 年の更新（CVE‑2026‑20833）では、さらに RC4 廃止が推進され、Kerberos の <strong>サービス チケット暗号化方式</strong> の既定値が変更されました。</p><h4 id="変更対象-1"><a href="#変更対象-1" class="headerlink" title="変更対象"></a>変更対象</h4><ul><li>Kerberos のサービス チケット</li></ul><h4 id="変更内容-1"><a href="#変更内容-1" class="headerlink" title="変更内容"></a>変更内容</h4><p><code>msDS-SupportedEncryptionTypes</code> 属性が未設定、または <code>0</code> (既定の暗号化タイプが未指定) のアカウントに対して、以下のように動作が変更されます。</p><ul><li>従来：サービス チケットは RC4 で暗号化される</li><li>更新後：<strong>AES が既定で利用される動作へ変更</strong></li></ul><p>具体的にはドメイン コントローラーの <code>DefaultDomainSupportedEncTypes</code> の既定値 <code>0x18</code> が利用され、サービス チケットの既定の暗号化方式が AES に変更されました。 </p><h4 id="ポイント-1"><a href="#ポイント-1" class="headerlink" title="ポイント"></a>ポイント</h4><p>この変更は、</p><blockquote><p>「サービス チケット発行時の既定暗号方式を RC4 から AES のみに変更する」</p></blockquote><p>というものです。</p><h4 id="RC4-が継続利用される条件"><a href="#RC4-が継続利用される条件" class="headerlink" title="RC4 が継続利用される条件"></a>RC4 が継続利用される条件</h4><p>以下のようなケースでは、更新適用後も RC4 は継続利用されます。</p><ul><li><code>msDS-SupportedEncryptionTypes</code> に RC4 が明示的に設定されている場合</li><li>レジストリやポリシーで RC4 を明示的に許可している場合</li></ul><p>この場合、KDC は明示設定を優先するため、自動的に AES へ切り替わることはありません。</p><p>詳細は <a href="https://jpwinsup.github.io/blog/2026/02/02/ActiveDirectory/Authentication/kerberos-rc4-for-service-account-ticket-issuance-changes-related-to-cve-2026-20833/">CVE‑2026‑20833 への対応とその影響について [KB5073381]</a> をご確認ください。</p><hr><h2 id="3-イベント-ログによる暗号化タイプの監査-ID-4768-4769"><a href="#3-イベント-ログによる暗号化タイプの監査-ID-4768-4769" class="headerlink" title="3. イベント ログによる暗号化タイプの監査 (ID: 4768, 4769)"></a>3. イベント ログによる暗号化タイプの監査 (ID: 4768, 4769)</h2><p>環境内で RC4 が「どこで」「誰によって」使用されているかを特定するには、ドメイン コントローラーのセキュリティ イベント ログを監査します。</p><h3 id="監視対象イベント"><a href="#監視対象イベント" class="headerlink" title="監視対象イベント"></a>監視対象イベント</h3><ul><li><strong>イベント ID 4768</strong>: <a href="https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-10/security/threat-protection/auditing/event-4768">Kerberos 認証チケット (TGT) の要求</a></li><li><strong>イベント ID 4769</strong>: <a href="https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-10/security/threat-protection/auditing/event-4769">Kerberos サービス チケットの要求</a></li></ul><blockquote><p><strong>補足 1</strong>: ドメイン コントローラーに 2025 年 1 月以降の更新プログラムを適用することで、これらの ID:4768, 4769 イベントには詳細な暗号化情報が記録されるようになりました。監査の前に更新プログラムの確認や適用をお願いします。</p><p><strong>補足 2</strong>: ID:4768/4769 はチケット要求時に記録され、失敗時も記録されるためトラブルシューティングに有用です。ただし、事前認証（Pre-authentication）段階で失敗した場合は、代わりに <a href="https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-10/security/threat-protection/auditing/event-4771">ID:4771</a> が記録されることがあります。</p></blockquote><h3 id="3-1-ID-4768-TGT-要求-の監査ポイント"><a href="#3-1-ID-4768-TGT-要求-の監査ポイント" class="headerlink" title="3-1. ID: 4768 (TGT 要求) の監査ポイント"></a>3-1. ID: 4768 (TGT 要求) の監査ポイント</h3><p>TGT を正常に発行するには、「ユーザー アカウントのキー（User Key）」「クライアント端末のサポート暗号（Advertized Etypes）」「KDC の許可暗号 (GPO や Krbtgt キーなど）」の 3 者間で共通の暗号化タイプが必要です。なお、TGT 本体の暗号化は krbtgt アカウントのキーのみに依存します（クライアントは TGT 本体を復号しないため）。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br></pre></td><td class="code"><pre><span class="line">Log Name:      Security</span><br><span class="line">Source:        Microsoft-Windows-Security-Auditing</span><br><span class="line">Event ID:      4768</span><br><span class="line">Task Category: Kerberos Authentication Service</span><br><span class="line">Level:         Information</span><br><span class="line">Keywords:      Audit Success</span><br><span class="line">Computer:      DC1</span><br><span class="line">Description:</span><br><span class="line">A Kerberos authentication ticket (TGT) was requested.</span><br><span class="line"></span><br><span class="line">Account Information: </span><br><span class="line">       Account Name:        user1</span><br><span class="line">       Supplied Realm Name:  Contoso.LOCAL</span><br><span class="line">       User ID:                    Contoso\user1</span><br><span class="line">       MSDS-SupportedEncryptionTypes:      0x27 (DES, RC4, AES-Sk)</span><br><span class="line">       Available Keys:      AES-SHA1, RC4</span><br><span class="line"></span><br><span class="line">Service Information: </span><br><span class="line">       Service Name:        krbtgt</span><br><span class="line">       Service ID:          Contoso\krbtgt</span><br><span class="line">       MSDS-SupportedEncryptionTypes:      0x1F (DES, RC4, AES128-SHA96, AES256-SHA96)</span><br><span class="line">       Available Keys:      AES-SHA1, RC4</span><br><span class="line"></span><br><span class="line">Domain Controller Information:</span><br><span class="line">       MSDS-SupportedEncryptionTypes:      0x1F (DES, RC4, AES128-SHA96, AES256-SHA96)</span><br><span class="line">       Available Keys:      AES-SHA1, RC4</span><br><span class="line"></span><br><span class="line">Network Information:</span><br><span class="line">       Client Address:             ::ffff:192.168.1.101</span><br><span class="line">       Client Port:         49770</span><br><span class="line">       Advertized Etypes:   </span><br><span class="line">              AES256-CTS-HMAC-SHA1-96</span><br><span class="line">              RC4-HMAC-NT</span><br><span class="line"></span><br><span class="line">Additional Information:</span><br><span class="line">       Ticket Options:             0x40810010</span><br><span class="line">       Result Code:         0x0</span><br><span class="line">       Ticket Encryption Type:      0x12</span><br><span class="line">       Session Encryption Type:     0x12</span><br><span class="line">       Pre-Authentication Type:     2</span><br><span class="line">       Pre-Authentication EncryptionType:  0x12</span><br></pre></td></tr></table></figure><h4 id="確認項目"><a href="#確認項目" class="headerlink" title="確認項目"></a>確認項目</h4><p><strong>Account Information</strong>: TGT を要求しているアカウント名です。末尾に <code>$</code> がある場合はコンピューター アカウントです。</p><p><strong>Available Keys (重要)</strong>: AD に保存されている、そのアカウントで利用可能なキーの一覧です。ここに AES-SHA1 が表示されない場合、そのアカウントは AES キーを持っていません。</p><ul><li>対処法: ドメイン機能レベルが 2008 以上であることを確認し、該当アカウントのパスワード変更（リセット） を実施してください。古いパスワードのままのアカウントは AES キーが生成されていないため、RC4 が使われ続けます。</li></ul><blockquote><p><strong>補足</strong>: <code>msDS-SupportedEncryptionTypes</code> (msDS-SET) 属性は、AD がそのアカウントに対して「利用可能（サポート）」と認識している暗号化タイプを示す属性です。</p><p>SPN を持たない通常のユーザー アカウントでは、<code>msDS-SupportedEncryptionTypes</code> 属性を設定する必要はありません。ユーザー アカウントの User Key は認証に使用されますが、この属性はチケット暗号化タイプの計算に影響しません。</p><p>そのため属性値は既定で空欄となっており、2022 年 11 月更新 (CVE-2022-37966) 適用後のドメイン コントローラーでは <code>DefaultDomainSupportedEncTypes</code>（既定値 <code>0x27</code>）が適用されます。</p><p>なお、その後の <a href="https://support.microsoft.com/help/5073381">CVE-2026-20833</a> への対応により、この <code>DefaultDomainSupportedEncTypes</code> の既定値はさらに <code>0x18</code>（AES のみ）へ変更されます。</p></blockquote><p><strong>Service Information</strong>:</p><p>TGT は Krbtgt アカウントのパスワード ハッシュで暗号化されるため、このフィールドには Krbtgt が表示されます。もし Available Keys に AES がない場合も、同様にドメイン機能レベルは 2008 以上であることを確認のうえ、Krbtgt アカウントのパスワード変更/リセットを一度実施してください。（手順：<a href="https://jpwinsup.github.io/blog/2022/12/29/ActiveDirectory/Authentication/kerberos-protocol-changes-related-to-cve-2022-37966/">イベント メッセージ ID 42 への対処方法について</a>）</p><p><strong>Domain Controller Information</strong>:</p><p>ドメイン コントローラーに関する情報です。</p><ul><li><code>msDS-SupportedEncryptionTypes</code>: AES が表示されない場合は、ドメイン コントローラーに適用されている、<a href="https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-10/security/threat-protection/security-policy-settings/network-security-configure-encryption-types-allowed-for-kerberos">ネットワーク セキュリティ: Kerberos で許可する暗号化の種類を構成する（Network security: Configure encryption types allowed for Kerberos）</a> グループ ポリシーの設定を確認します。<ul><li>※ポリシーの設定値は、再起動後に <code>msDS-SupportedEncryptionTypes</code> 属性に反映されます。</li></ul></li><li>通常は発生しませんが、<code>msDS-SupportedEncryptionTypes</code> 属性が空欄の場合のみ、ドメイン コントローラー側の <code>DefaultDomainSupportedEncTypes</code> レジストリ値を確認します。<ul><li>※他にも、DC で使用される暗号化タイプに影響を与えるレジストリは複数存在します。</li></ul></li></ul><p><strong>Network Information</strong>:</p><p>TGT を要求したクライアント端末の情報です。</p><ul><li><strong>Advertized Etypes</strong>: クライアントが申告した「サポート可能な暗号化タイプ」です。ここに AES がない場合、クライアント OS が古い（Windows Server 2003 以前など）か、古い NAS などの可能性があります。</li><li>また、Windows OS の場合は、該当コンピューターに適用されている、<strong>ネットワーク セキュリティ: Kerberos で許可する暗号化の種類を構成する</strong> グループ ポリシーの設定を確認します。<ul><li>※ポリシーの設定値は、再起動後に <code>msDS-SupportedEncryptionTypes</code> 属性に反映されます。</li></ul></li><li>通常は発生しませんが、<code>msDS-SupportedEncryptionTypes</code> 属性が空欄の場合のみ、ドメイン コントローラー側の <code>DefaultDomainSupportedEncTypes</code> レジストリ値を確認します。</li></ul><blockquote><p><strong>補足</strong>: Windows デバイスについては、AES-SHA1 をサポートしていなかった最後のバージョンは Windows Server 2003 です。</p></blockquote><p><strong>Additional Information</strong>:</p><ul><li><code>Result Code</code> は <code>0x0</code> 以外であればエラーが発生しています。</li><li><code>Ticket Encryption Type</code>: TGT の暗号化タイプ</li><li><code>Session Encryption Type</code>: TGS セッション キーの暗号化タイプ</li><li><code>Pre-Authentication EncryptionType</code>: Pre-Auth（Authenticator）の暗号化タイプ</li><li>暗号化タイプの詳細はこちら（<a href="https://techcommunity.microsoft.com/blog/coreinfrastructureandsecurityblog/decrypting-the-selection-of-supported-kerberos-encryption-types/1628797">Auditing for encryption type</a>）</li></ul><h3 id="3-2-ID-4769-サービス-チケット要求-の監査ポイント"><a href="#3-2-ID-4769-サービス-チケット要求-の監査ポイント" class="headerlink" title="3-2. ID: 4769 (サービス チケット要求) の監査ポイント"></a>3-2. ID: 4769 (サービス チケット要求) の監査ポイント</h3><p>サービス チケットを正常に発行・利用するためには、「サービス アカウントが持つ Service Key の暗号化タイプ（<code>msDS-SupportedEncryptionTypes</code>）」、「クライアント端末のサポート暗号（Advertized Etypes）」「KDC の許可暗号 (GPO や Krbtgt キーなど）」の 3 者間で共通の暗号化タイプが必要です。</p><p>サービス チケット本体の暗号化方式は、サービス アカウントが持つ Service Key によってのみ決まります。（Service Key の暗号タイプは <code>msDS-SupportedEncryptionTypes</code> によって決めます。）クライアントはサービス チケット本体を復号しないため、クライアントとの共通暗号が影響するのは、TGS-REP のセッション キーの暗号方式のみです。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br></pre></td><td class="code"><pre><span class="line">Log Name:      Security</span><br><span class="line">Source:        Microsoft-Windows-Security-Auditing</span><br><span class="line">Event ID:      4769</span><br><span class="line">Task Category: Kerberos Service Ticket Operations</span><br><span class="line">Level:         Information</span><br><span class="line">Keywords:      Audit Success</span><br><span class="line">Computer:      DC1</span><br><span class="line">A Kerberos service ticket was requested.</span><br><span class="line"></span><br><span class="line">Account Information:</span><br><span class="line">       Account Name:        user1</span><br><span class="line">       Account Domain:             Contoso.LOCAL</span><br><span class="line">       Logon GUID:          &#123;38ebe445-41a6-abc4-7436-555181f7722c&#125;</span><br><span class="line">       MSDS-SupportedEncryptionTypes:      N&#x2F;A</span><br><span class="line">       Available Keys:      N&#x2F;A</span><br><span class="line"></span><br><span class="line">Service Information:</span><br><span class="line">       Service Name:        DC2022</span><br><span class="line">       Service ID:          Contoso\DC2022</span><br><span class="line">       MSDS-SupportedEncryptionTypes:      0x1F (DES, RC4, AES128-SHA96, AES256-SHA96)</span><br><span class="line">       Available Keys:      AES-SHA1, RC4</span><br><span class="line"></span><br><span class="line">Domain Controller Information:</span><br><span class="line">       MSDS-SupportedEncryptionTypes:      0x1F (DES, RC4, AES128-SHA96, AES256-SHA96)</span><br><span class="line">       Available Keys:      AES-SHA1, RC4</span><br><span class="line"></span><br><span class="line">Network Information:</span><br><span class="line">       Client Address:             ::ffff:192.168.1.101</span><br><span class="line">       Client Port:         49771</span><br><span class="line">       Advertized Etypes:   </span><br><span class="line">              AES256-CTS-HMAC-SHA1-96</span><br><span class="line">              AES128-CTS-HMAC-SHA1-96</span><br><span class="line">              RC4-HMAC-NT</span><br><span class="line">              RC4-HMAC-NT-EXP</span><br><span class="line">              RC4-HMAC-OLD-EXP</span><br><span class="line"></span><br><span class="line">Additional Information:</span><br><span class="line">       Ticket Options:             0x40810000</span><br><span class="line">       Ticket Encryption Type:      0x12</span><br><span class="line">       Session Encryption Type:     0x17</span><br><span class="line">       Failure Code:        0x0</span><br><span class="line">       Transited Services:   </span><br></pre></td></tr></table></figure><h4 id="確認項目-1"><a href="#確認項目-1" class="headerlink" title="確認項目"></a>確認項目</h4><p><strong>Service Information</strong>:</p><p>アクセス先のサービス（SPN）の情報です。（厳密には、SPN が登録しているオブジェクトです）</p><ul><li><code>msDS-SupportedEncryptionTypes</code>:<ul><li>ユーザーや gMSA アカウントで AES が表示されない場合、まず AD 側でアカウントの属性値を確認します。設定がない（空欄）の場合、DC のレジストリ <code>DefaultDomainSupportedEncTypes</code> の値に従います。2022/11 更新 (CVE-2022-37966) 適用後のドメイン コントローラーでは <code>DefaultDomainSupportedEncTypes</code>（既定値 <code>0x27</code>）が適用されます。なお、その後の <a href="https://support.microsoft.com/help/5073381">CVE-2026-20833</a> への対応により、この <code>DefaultDomainSupportedEncTypes</code> の既定値はさらに <code>0x18</code>（AES のみ）へ変更されます。</li><li>メンバー コンピューターで AES が表示されない場合は、コンピューターに適用されている、<strong>ネットワーク セキュリティ: Kerberos で許可する暗号化の種類を構成する</strong> グループ ポリシーの設定を確認します。<ul><li>※ポリシーの設定値は、再起動後に <code>msDS-SupportedEncryptionTypes</code> 属性に反映されます。</li></ul></li><li>通常は発生しませんが、<code>msDS-SupportedEncryptionTypes</code> 属性が空欄の場合のみ、ドメイン コントローラー側の <code>DefaultDomainSupportedEncTypes</code> レジストリ値を確認します。</li><li>ドメイン コントローラーに AES が表示されない場合は、上記の ID:4768 <strong>Domain Controller Information</strong> の記載をご参照ください。</li></ul></li></ul><blockquote><p><strong>補足</strong>: 信頼（Trust Domain Object）に AES が表示されない場合は、まずオブジェクトの <code>msDS-SupportedEncryptionTypes</code> 属性を確認してみてください。</p></blockquote><p><strong>Domain Controller Information</strong> / <strong>Network Information</strong>:</p><p>こちらも確認する必要がありますが、考え方は上記 ID:4768 と同じです。</p><p><strong>Additional Information</strong>:</p><ul><li><code>Ticket Encryption Type</code>: サービス チケットに対して KDC が選択した暗号化方式です。対象サービス アカウントの <code>msDS-SupportedEncryptionTypes</code> に値が設定されていない場合、暗号化方式は既定で RC4 が使用されます。</li><li><code>Session Encryption Type</code>: 2022 年 11 月の更新以降、クライアント側が AES をサポートしていることを KDC に通知している場合、セッション キーの暗号化方式は既定で AES が使用されるようになりました。（「2-1. CVE-2022-37966 — セッション キーの既定変更」にてお伝えした内容です。この制御は、<code>DefaultDomainSupportedEncTypes</code> レジストリにより実現しています。）</li></ul><h3 id="3-3-ドメイン内での-RC4-利用有無を判断するために最低限確認すべきポイント"><a href="#3-3-ドメイン内での-RC4-利用有無を判断するために最低限確認すべきポイント" class="headerlink" title="3-3. ドメイン内での RC4 利用有無を判断するために最低限確認すべきポイント"></a>3-3. ドメイン内での RC4 利用有無を判断するために最低限確認すべきポイント</h3><p>各イベントログには様々な情報が記録されますが、端的にドメイン環境において Kerberos 認証で RC4 の利用を判断するには、各イベントの以下のフィールドを確認します。<br>これらのフィールドのいずれかに RC4 を示す <code>0x17</code> または <code>0x18</code> が記録されている場合、当該認証要求において RC4 が利用されていることを意味します。</p><p><strong>ID:4768 (TGT 要求) で確認するフィールド</strong></p><ul><li><code>Ticket Encryption Type</code></li><li><code>Session Encryption Type</code></li><li><code>Pre-Authentication EncryptionType</code></li></ul><p><strong>ID:4769 (サービス チケット要求) で確認するフィールド</strong></p><ul><li><code>Ticket Encryption Type</code></li><li><code>Session Encryption Type</code></li></ul><p>RC4 の無効化を最終的なゴールとされる場合は、上記のすべてのフィールドが AES を示す値（<code>0x11</code> または <code>0x12</code>）で記録される状態とする必要があります。</p><h4 id="参考-各暗号化タイプの-etype-値と説明"><a href="#参考-各暗号化タイプの-etype-値と説明" class="headerlink" title="参考:各暗号化タイプの etype 値と説明"></a>参考:各暗号化タイプの etype 値と説明</h4><p>各暗号化タイプの etype 値と意味は以下の通りです。</p><table><thead><tr><th>Type</th><th>Type Name</th><th>Description</th></tr></thead><tbody><tr><td>0x1</td><td>DES-CBC-CRC</td><td>Disabled by default starting from Windows 7 and Windows Server 2008 R2.</td></tr><tr><td>0x3</td><td>DES-CBC-MD5</td><td>Disabled by default starting from Windows 7 and Windows Server 2008 R2.</td></tr><tr><td>0x11</td><td>AES128-CTS-HMAC-SHA1-96</td><td>Supported starting from Windows Server 2008 and Windows Vista.</td></tr><tr><td>0x12</td><td>AES256-CTS-HMAC-SHA1-96</td><td>Supported starting from Windows Server 2008 and Windows Vista.</td></tr><tr><td>0x17</td><td>RC4-HMAC</td><td>Default suite for operating systems before Windows Server 2008 and Windows Vista.</td></tr><tr><td>0x18</td><td>RC4-HMAC-EXP</td><td>Default suite for operating systems before Windows Server 2008 and Windows Vista.</td></tr></tbody></table><blockquote><p><strong>補足 1</strong>: DES（<code>0x1</code> / <code>0x3</code>）は現在サポートされている OS では既定で無効化されているため、通常イベントに記録されることはありません。万一記録されている場合は、当該認証要求において DES が利用されていることを意味しますので、AES 化を進められる際には、これらの認証についても併せて AES への移行をご検討ください。<br><strong>補足 2</strong>: 本表のような <strong>etype 値（単一の暗号化方式を表す番号）</strong> としての <code>0x18</code> は RC4-HMAC-EXP を指します。一方、<code>msDS-SupportedEncryptionTypes</code> や <code>DefaultDomainSupportedEncTypes</code> で使う <code>0x18</code> は <strong>ビットフラグの合算値</strong>（<code>0x8</code> AES128 + <code>0x10</code> AES256）であり、「AES のみ」を意味します。両者は別の体系の値である点にご注意ください。同じ <code>0x18</code> でも文脈で意味が異なります。</p></blockquote><h3 id="3-4-AES-への対応方法について"><a href="#3-4-AES-への対応方法について" class="headerlink" title="3-4. AES への対応方法について"></a>3-4. AES への対応方法について</h3><p>ID: 4768 / 4769 のイベント ログを監査するだけで対応を進めることも可能ですが、<span style="color: red; "><strong>まずは 「<a href="#2-Kerberos-%E3%81%AB%E3%81%8A%E3%81%91%E3%82%8B%E6%9A%97%E5%8F%B7%E6%96%B9%E5%BC%8F%E6%97%A2%E5%AE%9A%E5%80%A4%E5%A4%89%E6%9B%B4-%EF%BC%88CVE-2022-37966-CVE%E2%80%912026%E2%80%9120833%EF%BC%89">2. Kerberos における暗号方式既定値変更 （CVE-2022-37966 / CVE‑2026‑20833）</a>」に記載の内容を進めていただくことを強くお勧めいたします。</strong></span><br>脆弱性対応の手順に沿って対応を進めることで、段階的かつ安全に、もれなく AES への移行を進めることができます。<br>一方、脆弱性対応を進めるだけでは、すべての認証要求で AES になるわけではありません。脆弱性対応が完了した後に、個別に ID: 4768 / 4769 のイベント ログを確認し、RC4 が利用されている認証要求に対して対応を行います。</p><h4 id="ID-4768-TGT-要求-の場合"><a href="#ID-4768-TGT-要求-の場合" class="headerlink" title="ID:4768 (TGT 要求) の場合"></a><strong>ID:4768 (TGT 要求) の場合</strong></h4><h5 id="Ticket-Encryption-Type-で-RC4-が記録されている場合"><a href="#Ticket-Encryption-Type-で-RC4-が記録されている場合" class="headerlink" title="Ticket Encryption Type で RC4 が記録されている場合"></a><strong><code>Ticket Encryption Type</code> で RC4 が記録されている場合</strong></h5><p> 以下の可能性があります。</p><ul><li><p>Krbtgt アカウントのパスワードが長期間更新されておらず、AES 鍵が AD 上に保持されていない</p></li><li><p>ドメイン コントローラーに適用された GPO（<strong>ネットワーク セキュリティ: Kerberos で許可する暗号化の種類を構成する</strong>）で AES が許可されていない</p></li><li><p>クライアントが AES を通知していない（=Network Information のクライアントが RC4 のみを通知している）</p><p>必要に応じて Krbtgt アカウントのパスワード更新による AES 鍵の生成を行います。手順は <a href="https://jpwinsup.github.io/blog/2022/12/29/ActiveDirectory/Authentication/kerberos-protocol-changes-related-to-cve-2022-37966/">イベント メッセージ ID 42 への対処方法について</a> をご参照ください。Krbtgt 側に問題がない場合は、Network Information に記載されているクライアントの AES 対応状況を確認します。</p></li></ul><h5 id="Session-Encryption-Type-で-RC4-が記録されている場合"><a href="#Session-Encryption-Type-で-RC4-が記録されている場合" class="headerlink" title="Session Encryption Type で RC4 が記録されている場合"></a><strong><code>Session Encryption Type</code> で RC4 が記録されている場合</strong></h5><p>  本フィールドで RC4 が記録される場合、Network Information に記載されているクライアントが AES を通知できていない可能性が高いと考えられます。</p><p>  クライアントの OS バージョンや、当該コンピューターに適用されている <strong>ネットワーク セキュリティ: Kerberos で許可する暗号化の種類を構成する</strong> グループ ポリシーの設定を確認し、必要に応じてクライアント側で AES を通知できるよう対応します。</p><h5 id="Pre-Authentication-EncryptionType-で-RC4-が記録されている場合"><a href="#Pre-Authentication-EncryptionType-で-RC4-が記録されている場合" class="headerlink" title="Pre-Authentication EncryptionType で RC4 が記録されている場合"></a><strong><code>Pre-Authentication EncryptionType</code> で RC4 が記録されている場合</strong></h5><p>  本フィールドで RC4 が記録される場合、Account Information に記載されている認証アカウントが AES の長期鍵を AD 上に保持しておらず、RC4 鍵のみが利用可能である可能性が高いと考えられます。</p><p>  該当する代表的なケースは、ドメイン機能レベルが Windows Server 2008 未満であった時代に作成され、その後パスワードが更新されていないアカウントです。当該アカウントのパスワード更新を実施し、AES 鍵を AD 上に生成してください。</p><h4 id="ID-4769-サービス-チケット要求-の場合"><a href="#ID-4769-サービス-チケット要求-の場合" class="headerlink" title="ID:4769 (サービス チケット要求) の場合"></a><strong>ID:4769 (サービス チケット要求) の場合</strong></h4><h5 id="Ticket-Encryption-Type-で-RC4-が記録されている場合-1"><a href="#Ticket-Encryption-Type-で-RC4-が記録されている場合-1" class="headerlink" title="Ticket Encryption Type で RC4 が記録されている場合"></a><strong><code>Ticket Encryption Type</code> で RC4 が記録されている場合</strong></h5><p>  以下の可能性があります。</p><ul><li><p>サービス アカウントの <code>msDS-SupportedEncryptionTypes</code> に AES が含まれていない</p></li><li><p>サービス アカウントが AES の長期鍵を AD 上に保持していない（RC4 鍵のみ）</p><p>対応としては、当該サービス アカウントのパスワード更新による AES 鍵の生成、もしくは <code>msDS-SupportedEncryptionTypes</code> に AES を含む値（AES に限定する場合は AES のみの値）への設定変更を実施します。</p><p>なお、同じ ID:4769 イベント内の <strong>Service Information</strong> の <code>Available Keys</code>（サービス アカウントが実保持する鍵の etype 一覧）と <strong>Service Information</strong> の <code>MSDS-SupportedEncryptionTypes</code> を併用することで、必要な対処を判別できます。</p></li><li><p><strong>Service Information</strong> の <code>Available Keys</code> に AES が含まれない場合 → 当該アカウントのパスワード更新による AES 鍵の生成</p></li><li><p><strong>Service Information</strong> の <code>Available Keys</code> に AES が含まれるが <strong>Service Information</strong> の <code>MSDS-SupportedEncryptionTypes</code> に AES が含まれない場合 → <code>msDS-SupportedEncryptionTypes</code> に AES を含む値への設定変更</p><blockquote><p><strong>補足</strong>: ドメイン機能レベルが Windows Server 2003 以前の時代に作成されたアカウントについては、1 回のパスワード更新では AES 鍵が利用可能な状態にならず、2 回以上のパスワード更新が必要となるケースがあります。</p></blockquote></li></ul><h5 id="Session-Encryption-Type-で-RC4-が記録されている場合-1"><a href="#Session-Encryption-Type-で-RC4-が記録されている場合-1" class="headerlink" title="Session Encryption Type で RC4 が記録されている場合"></a><strong><code>Session Encryption Type</code> で RC4 が記録されている場合</strong></h5><p>  本フィールドで RC4 が記録される場合、Network Information に記載されているクライアントが AES を通知できていない可能性が高いと考えられます。</p><p>  クライアントの OS バージョンや、当該コンピューターに適用されている <strong>ネットワーク セキュリティ: Kerberos で許可する暗号化の種類を構成する</strong> グループ ポリシーの設定を確認し、必要に応じてクライアント側で AES を通知できるよう対応します。</p><h3 id="3-5-サード-パーティ製品については、イベント-ログだけでなくベンダーへの確認も推奨"><a href="#3-5-サード-パーティ製品については、イベント-ログだけでなくベンダーへの確認も推奨" class="headerlink" title="3-5. サード パーティ製品については、イベント ログだけでなくベンダーへの確認も推奨"></a>3-5. サード パーティ製品については、イベント ログだけでなくベンダーへの確認も推奨</h3><p>イベント ログからは「クライアント ↔ KDC 間で RC4 が利用されているか」までは判断できますが、「アクセス先が AES に対応しているか」は別観点での確認が必要です。もしクライアントやサービス アカウントを利用しているのがサード パーティ製品である場合は、AES のサポート状況や移行可否について、製品ベンダーへ個別にお問い合わせいただくことを推奨いたします。</p><p>なお、ここでいう「サード パーティ製品」とは、サード パーティ OS や機器に限らず、<strong>Windows 上で動作する製品であっても Kerberos 認証の実装が Windows 標準実装と異なる可能性のある製品全般を指します。</strong> 具体例としては、NAS や独自実装のサーバー アプリケーションなどが該当します。</p><p>ID:4768 / 4769 のイベント ログから把握できるのは、クライアントとドメイン コントローラー（KDC）間でやり取りされる AS / TGS 段階の暗号化タイプに限られます。<br>クライアントがサービスへ AP-REQ を送信する段階（下図 (5)）はドメイン コントローラーを経由しないため、ドメイン コントローラー側のイベント ログでは捕捉できません。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">[クライアント]  --- AS-REQ  (1) ---&gt;  [KDC]       ← イベント 4768 が記録される段階</span><br><span class="line">[クライアント]  &lt;-- AS-REP  (2) ----  [KDC]</span><br><span class="line">[クライアント]  --- TGS-REQ (3) ---&gt;  [KDC]       ← イベント 4769 が記録される段階</span><br><span class="line">[クライアント]  &lt;-- TGS-REP (4) ----  [KDC]</span><br><span class="line">[クライアント]  --- AP-REQ  (5) ---&gt;  [サービス]   ← イベント ログでは捕捉されない段階</span><br></pre></td></tr></table></figure><p>そのため、ドメイン コントローラー側で管理しているサービス アカウントの暗号化タイプ対応状況と、実際にサービス（サーバー側のアプリケーション）が受け入れ可能な暗号化タイプとが乖離するケースが存在します。<br>たとえば、サービス アカウント自体は AES 鍵を保持していても、サービス アプリケーションの実装上 RC4 のみを受け入れる、といった状況が代表的な例として挙げられます。</p><h3 id="3-6-効率的な監査方法"><a href="#3-6-効率的な監査方法" class="headerlink" title="3-6. 効率的な監査方法"></a>3-6. 効率的な監査方法</h3><p>イベント ビューアーでの目視確認は手間がかかると感じられる場合は、XML フィルターを利用して、「ドメイン内での RC4 利用有無を判断するために最低限確認すべきポイント」でご紹介したフィールド（ID:4768 の <code>Ticket Encryption Type</code> / <code>Session Encryption Type</code> / <code>Pre-Authentication EncryptionType</code>、ID:4769 の <code>Ticket Encryption Type</code> / <code>Session Encryption Type</code>）のいずれかに RC4 を示す <code>0x17</code> または <code>0x18</code> が記録されているイベントを抽出することが可能です。</p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">QueryList</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">Query</span> <span class="attr">Id</span>=<span class="string">&quot;0&quot;</span> <span class="attr">Path</span>=<span class="string">&quot;Security&quot;</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">Select</span> <span class="attr">Path</span>=<span class="string">&quot;Security&quot;</span>&gt;</span></span><br><span class="line">      *[System[(EventID=4768 or EventID=4769)]]</span><br><span class="line">      and</span><br><span class="line">      *[EventData[</span><br><span class="line">        Data[@Name=&#x27;TicketEncryptionType&#x27;]=&#x27;0x17&#x27;</span><br><span class="line">        or Data[@Name=&#x27;TicketEncryptionType&#x27;]=&#x27;0x18&#x27;</span><br><span class="line">        or Data[@Name=&#x27;SessionKeyEncryptionType&#x27;]=&#x27;0x17&#x27;</span><br><span class="line">        or Data[@Name=&#x27;SessionKeyEncryptionType&#x27;]=&#x27;0x18&#x27;</span><br><span class="line">        or Data[@Name=&#x27;PreAuthEncryptionType&#x27;]=&#x27;0x17&#x27;</span><br><span class="line">        or Data[@Name=&#x27;PreAuthEncryptionType&#x27;]=&#x27;0x18&#x27;</span><br><span class="line">      ]]</span><br><span class="line">    <span class="tag">&lt;/<span class="name">Select</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;/<span class="name">Query</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">QueryList</span>&gt;</span></span><br></pre></td></tr></table></figure><blockquote><p><strong>補足</strong>: <code>Pre-Authentication EncryptionType</code> は ID:4768 のみに存在する項目です。そのため、クエリ内の <code>PreAuthEncryptionType</code> 条件は ID:4769 のイベントでは単に成立せず、フィルターの動作には影響しません。</p></blockquote><p>より多くの便利な方法を確認されたい方はこちらへ：<a href="https://techcommunity.microsoft.com/blog/askds/so-you-think-you%E2%80%99re-ready-for-enforcing-aes-for-kerberos/4080124">So, you think you’re ready for enforcing AES for Kerberos? | Microsoft Community Hub</a></p><p>または、<a href="https://github.com/microsoft/Kerberos-Crypto">Microsoft’s Kerberos-Crypto GitHub repository</a> にて公開しているスクリプトを活用します。こちらは 3-7 節で説明します。</p><h3 id="3-7-Kerberos-Crypto-スクリプトの活用"><a href="#3-7-Kerberos-Crypto-スクリプトの活用" class="headerlink" title="3-7. Kerberos-Crypto スクリプトの活用"></a>3-7. Kerberos-Crypto スクリプトの活用</h3><p><a href="https://github.com/microsoft/Kerberos-Crypto">microsoft/Kerberos-Crypto</a> リポジトリでは、4768 / 4769 のイベント ログを解析するための 2 つのPowerShell スクリプトが、<strong>オープン ソース</strong> として公開されています。「2025 年 1 月以降の更新適用済みのドメイン コントローラー」であれば、そのまま利用することが可能です。</p><table><thead><tr><th>スクリプト</th><th>対象</th><th>主な用途</th></tr></thead><tbody><tr><td><a href="https://raw.githubusercontent.com/microsoft/Kerberos-Crypto/main/scripts/List-AccountKeys.ps1"><code>List-AccountKeys.ps1</code></a></td><td>アカウント単位</td><td>アカウントごとに観測された Kerberos キー (long-term key) の暗号化タイプを一覧化</td></tr><tr><td><a href="https://raw.githubusercontent.com/microsoft/Kerberos-Crypto/main/scripts/Get-KerbEncryptionUsage.ps1"><code>Get-KerbEncryptionUsage.ps1</code></a></td><td>リクエスト単位</td><td>AS-REQ / TGS-REQ ごとに、チケットとセッション キーの etype を一覧化</td></tr></tbody></table><p>*スクリプトは継続的に更新されています。リポジトリの <a href="https://github.com/microsoft/Kerberos-Crypto/tree/main/scripts"><code>scripts/</code> ディレクトリ</a> から都度最新版をご利用ください。</p><h4 id="List-AccountKeys-ps1-—-アカウントで使用可能な暗号化キーを列挙する"><a href="#List-AccountKeys-ps1-—-アカウントで使用可能な暗号化キーを列挙する" class="headerlink" title="List-AccountKeys.ps1 — アカウントで使用可能な暗号化キーを列挙する"></a><code>List-AccountKeys.ps1</code> — アカウントで使用可能な暗号化キーを列挙する</h4><p>このスクリプトを利用することで直近期間 (既定: 30 日) の 4768 / 4769 を集計し、アカウントごとに保持・利用されているキーの etype を一覧化することが可能です。<strong>「AES キーを持たないアカウントの洗い出し」</strong> を目的とする場合に有用な方法となります。</p><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 過去 60 日で RC4 のキーがまだ観測されているアカウントのみを抽出</span></span><br><span class="line">.\List<span class="literal">-AccountKeys</span>.ps1 <span class="literal">-Since</span> (<span class="built_in">Get-Date</span>).AddDays(<span class="literal">-60</span>) <span class="literal">-ContainsKeyType</span> RC4</span><br><span class="line"></span><br><span class="line"><span class="comment"># AES-SHA1 がまだ観測されていないアカウントのみを抽出</span></span><br><span class="line">.\List<span class="literal">-AccountKeys</span>.ps1 <span class="literal">-NotContainsKeyType</span> AES<span class="literal">-SHA1</span></span><br></pre></td></tr></table></figure><p>出力例:</p><figure class="highlight text"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">Time                  Name         Type  Keys</span><br><span class="line">----                  ----         ----  ----</span><br><span class="line">1/21/2025 2:00:10 PM  VM01$      Machine &#123;RC4, AES128-SHA96, AES256-SHA96, AES128-SHA256...&#125;</span><br><span class="line">1/21/2025 2:00:10 PM  AdminUser     User &#123;RC4, AES128-SHA96, AES256-SHA96, AES128-SHA256...&#125;</span><br></pre></td></tr></table></figure><p><code>Keys</code> 列の表示は、<strong>処理済み (processed) 値</strong> です。Windows Server 2022 以前では、アカウントの実際の設定に関わらず <code>RC4</code> が常に表示されます。<strong>「表示されていること」 = 「実際に使用された」ではない</strong> 点にご注意ください。実利用の特定には次の <code>Get-KerbEncryptionUsage.ps1</code> を使います。</p><h4 id="Get-KerbEncryptionUsage-ps1-—-使用中の-Kerberos-暗号化の種類を識別し、RC4-などの特定のアルゴリズムの使用を抽出する"><a href="#Get-KerbEncryptionUsage-ps1-—-使用中の-Kerberos-暗号化の種類を識別し、RC4-などの特定のアルゴリズムの使用を抽出する" class="headerlink" title="Get-KerbEncryptionUsage.ps1 — 使用中の Kerberos 暗号化の種類を識別し、RC4 などの特定のアルゴリズムの使用を抽出する"></a><code>Get-KerbEncryptionUsage.ps1</code> — 使用中の Kerberos 暗号化の種類を識別し、RC4 などの特定のアルゴリズムの使用を抽出する</h4><p>このスクリプトを利用することで 4768 / 4769 をリクエスト単位で抽出し、チケットの etype とセッション キーの etype をそれぞれ表示することが可能です。<strong>「実際に RC4 を要求しているクライアントの特定」</strong> を目的とした場合に有用な方法となります。<br>また、このスクリプトでは以下のような引数を指定することができ、特定の etype を要求しているリクエストのみを抽出するといったようなことも可能です。</p><table><thead><tr><th>主な引数</th><th>既定</th><th>用途</th></tr></thead><tbody><tr><td><code>-Encryption</code></td><td><code>All</code></td><td>抽出対象の etype (<code>RC4</code> / <code>AES-SHA1</code> / <code>AES128-SHA96</code> / <code>AES256-SHA96</code> など)</td></tr><tr><td><code>-EncryptionUsage</code></td><td><code>Either</code></td><td><code>Ticket</code> / <code>SessionKey</code> / <code>Either</code> / <code>Both</code></td></tr><tr><td><code>-SearchScope</code></td><td><code>This</code></td><td><code>This</code> (ローカル KDC) / <code>AllKdcs</code> (ドメイン内全 DC)</td></tr></tbody></table><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># チケットの etype が RC4 のリクエストのみを抽出する場合の実行例</span></span><br><span class="line">.\<span class="built_in">Get-KerbEncryptionUsage</span>.ps1 <span class="literal">-Encryption</span> RC4 <span class="literal">-EncryptionUsage</span> Ticket</span><br></pre></td></tr></table></figure><p>出力例 (既定の Format-List 形式):</p><figure class="highlight text"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">Time       : 1/21/2025 2:00:10 PM</span><br><span class="line">Requestor  : 192.168.1.10</span><br><span class="line">Source     : AdminUser@CONTOSO.COM</span><br><span class="line">Target     : VM01$</span><br><span class="line">Type       : TGS</span><br><span class="line">Ticket     : AES256-SHA96</span><br><span class="line">SessionKey : AES256-SHA96</span><br></pre></td></tr></table></figure><ul><li><code>Source</code> は要求元アカウント、<code>Target</code> はチケットの宛先 (SPN または <code>krbtgt</code>)。</li><li><code>Ticket</code> がリソース側 (= ターゲット アカウント) のキー、<code>SessionKey</code> は要求元アカウントのキーに対応します。</li><li><code>Ticket</code> が <strong>RC4</strong> のリクエストが残っている場合、対象 SPN の <code>msDS-SupportedEncryptionTypes</code> (またはドメインの <code>DefaultDomainSupportedEncTypes</code>) の見直し対象となります。</li></ul><h4 id="ご利用にあたっての注意事項-サポート対応について"><a href="#ご利用にあたっての注意事項-サポート対応について" class="headerlink" title="ご利用にあたっての注意事項 (サポート対応について)"></a>ご利用にあたっての注意事項 (サポート対応について)</h4><p>本セクションでご紹介する 2 つのスクリプトは、<a href="https://github.com/microsoft/Kerberos-Crypto">microsoft/Kerberos-Crypto</a> リポジトリでオープン ソース として公開されているスクリプトであり、リポジトリの <a href="https://github.com/microsoft/Kerberos-Crypto/blob/main/SUPPORT.md"><code>SUPPORT.md</code></a> に明記のとおり、サポート対象外となりお客様ご自身の責任で事前に十分な検証のうえご利用いただく必要があります。</p><p>もし、スクリプト自体に関する機能要望やご質問がある場合には <a href="https://github.com/microsoft/Kerberos-Crypto/issues">GitHub Issues</a> にてお知らせください。今後のスクリプトの改善に役立てさせていただきます。</p><hr><h2 id="4-RC4-を無効化する方法"><a href="#4-RC4-を無効化する方法" class="headerlink" title="4. RC4 を無効化する方法"></a>4. RC4 を無効化する方法</h2><p>監査により RC4 利用箇所を特定し、対処が完了した後、RC4 を無効化します。</p><h3 id="4-1-コンピューター-オブジェクトに対して-GPO-設定"><a href="#4-1-コンピューター-オブジェクトに対して-GPO-設定" class="headerlink" title="4-1. コンピューター オブジェクトに対して GPO 設定"></a>4-1. コンピューター オブジェクトに対して GPO 設定</h3><ul><li><strong>パス</strong>: コンピューターの構成 &gt; ポリシー &gt; Windows の設定 &gt; セキュリティの設定 &gt; ローカル ポリシー &gt; セキュリティ オプション</li><li><strong>ポリシー名</strong>: 「ネットワーク セキュリティ: Kerberos で許可される暗号化の種類を構成する」 (<a href="https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-10/security/threat-protection/security-policy-settings/network-security-configure-encryption-types-allowed-for-kerberos#possible-values">Network security: Configure encryption types allowed for Kerberos</a>)</li><li><strong>設定</strong>: <code>RC4_HMAC_MD5</code> のチェックを外し、<code>AES128_HMAC_SHA1</code> と <code>AES256_HMAC_SHA1</code> のみを有効にします。</li></ul><h3 id="4-2-レジストリによるドメイン全体の既定値変更"><a href="#4-2-レジストリによるドメイン全体の既定値変更" class="headerlink" title="4-2. レジストリによるドメイン全体の既定値変更"></a>4-2. レジストリによるドメイン全体の既定値変更</h3><p>ドメイン コントローラー上で以下のレジストリを設定することで、ドメイン全体で RC4 を無効化可能です（影響が大きいため、十分な検証後に実施してください）。</p><ul><li><strong>キー</strong>: <code>HKEY_LOCAL_MACHINE\System\CurrentControlSet\services\KDC</code></li><li><strong>値</strong>: <code>DefaultDomainSupportedEncTypes</code></li><li><strong>データ</strong>: <code>0x18</code> (AES128 + AES256 のみ許可)</li></ul><h3 id="4-3-msDS-SupportedEncryptionTypes-を設定しているアカウントの設定変更"><a href="#4-3-msDS-SupportedEncryptionTypes-を設定しているアカウントの設定変更" class="headerlink" title="4-3. msDS-SupportedEncryptionTypes を設定しているアカウントの設定変更"></a>4-3. msDS-SupportedEncryptionTypes を設定しているアカウントの設定変更</h3><p>上記の <code>DefaultDomainSupportedEncTypes</code> レジストリは <code>msDS-SupportedEncryptionTypes</code> を設定していないアカウントに対して有効です。</p><p>既定でユーザー アカウントに対して <code>msDS-SupportedEncryptionTypes</code> は設定していませんが、サービス アカウントなどで <code>msDS-SupportedEncryptionTypes</code> を手動で設定している場合は、個別に AES のみサポートするように変更します。（AES のみ：<code>0x18</code>）</p><hr><h2 id="5-参考文献"><a href="#5-参考文献" class="headerlink" title="5. 参考文献"></a>5. 参考文献</h2><p>環境内の Kerberos 認証における RC4 の無効化は大きなプロジェクトであり、段階を踏んで慎重に進める必要があります。</p><p>また、Kerberos 認証で利用されるチケットの暗号化タイプは、さまざまな要素によって決定されるほか、チケット自体も複数種類存在するため、全体像を完全に把握するのは容易ではありません。</p><p>そこで、本ブログを作成するにあたり参照した技術情報を、種類ごとに整理して共有いたします。少しでも皆さまの理解や検討の助けになれば幸いです。</p><h3 id="Kerberos-認証フローについて"><a href="#Kerberos-認証フローについて" class="headerlink" title="Kerberos 認証フローについて"></a>Kerberos 認証フローについて</h3><ul><li><a href="https://learn.microsoft.com/en-us/openspecs/windows_protocols/ms-kile/b4af186e-b2ff-43f9-b18e-eedb366abf13">[MS-KILE]: Kerberos Network Authentication Service (V5) Synopsis | Microsoft Learn</a></li><li><a href="https://techcommunity.microsoft.com/blog/sqlserversupport/kerberos-authentication-flow/4387781">Kerberos Authentication flow | Microsoft Community Hub</a></li></ul><h3 id="Kerberos-暗号化タイプについて"><a href="#Kerberos-暗号化タイプについて" class="headerlink" title="Kerberos 暗号化タイプについて"></a>Kerberos 暗号化タイプについて</h3><ul><li><a href="https://techcommunity.microsoft.com/blog/coreinfrastructureandsecurityblog/decrypting-the-selection-of-supported-kerberos-encryption-types/1628797">Decrypting the Selection of Supported Kerberos Encryption Types | Microsoft Community Hub</a></li><li><a href="https://learn.microsoft.com/ja-jp/archive/blogs/openspecification/encryption-type-selection-in-kerberos-exchanges">Encryption Type Selection in Kerberos Exchanges | Microsoft Learn</a></li><li><a href="https://learn.microsoft.com/en-us/openspecs/windows_protocols/ms-kile/6cfc7b50-11ed-4b4d-846d-6f08f0812919">[MS-KILE]: Supported Encryption Types Bit Flags | Microsoft Learn</a></li></ul><h3 id="Kerberos-認証-RC4-無効化のガイダンスや注意事項"><a href="#Kerberos-認証-RC4-無効化のガイダンスや注意事項" class="headerlink" title="Kerberos 認証 RC4 無効化のガイダンスや注意事項"></a>Kerberos 認証 RC4 無効化のガイダンスや注意事項</h3><ul><li><a href="https://learn.microsoft.com/en-us/windows-server/security/kerberos/detect-remediate-rc4-kerberos">Detect and Remediate RC4 Usage in Kerberos | Microsoft Learn</a></li><li><a href="https://techcommunity.microsoft.com/blog/coreinfrastructureandsecurityblog/decrypting-the-selection-of-supported-kerberos-encryption-types/1628797">Decrypting the Selection of Supported Kerberos Encryption Types | Microsoft Community Hub</a></li></ul><h2 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h2><p>2026/07/03 : 本ブログの公開<br>2026/07/06 : 表記の微修正。公開日付の修正。</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは。Windows Commercial Support Directory Services チームです。&lt;/p&gt;
&lt;p&gt;Active Directory 環境のセキュリティ強化において、長年の</summary>


    <category term="Active Directory" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/"/>
    
    <category term="Authentication" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/Authentication/"/>
    
    
  </entry>
  
  <entry>
    <title>エクスプローラーで ZIP ファイルを展開すると「圧縮 (zip 形式) フォルダーは無効です」エラーが発生する</title>
    <link href="https://jpwinsup.github.io/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/"/>
    <id>https://jpwinsup.github.io/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/</id>
    <published>2026-06-23T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.869Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。</p><p>こんにちは、Windows サポートの丸山です。</p><p>エクスプローラーで ZIP ファイルを展開しようとすると「圧縮 (zip 形式) フォルダーは無効です」というエラーが表示されることがあります。本記事では、この事象の原因と回避策を解説します。</p><img src="/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/00-error-dialog.png" class="" title="エクスプローラーの ZIP 展開エラー ダイアログ"><hr><h1 id="■-事象"><a href="#■-事象" class="headerlink" title="■ 事象"></a>■ 事象</h1><p>エクスプローラーで ZIP ファイルを開く、または展開しようとすると、以下のエラーが表示されます。</p><blockquote><p>フォルダーを開くことができません。圧縮 (zip 形式) フォルダー ‘C:\Users\xxx\フォルダー.zip’ は無効です。</p></blockquote><p>ZIP ファイル自体は破損しておらず、PowerShell の <code>Expand-Archive</code> コマンドレットや 7-Zip では正常に展開できます。</p><hr><h1 id="■-原因"><a href="#■-原因" class="headerlink" title="■ 原因"></a>■ 原因</h1><p>エクスプローラーの ZIP 展開機能 (zipfldr.dll) は、ZIP ファイル内の各エントリのファイル名の <strong>バイト長</strong> を検査しています。このバイト長が <strong>260 以上</strong> (MAX_PATH) の場合、ZIP ファイル全体を「無効」と判定してエラーを返します。</p><img src="/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/04-zipfldr-flow.svg" class="" title="zipfldr.dll のパス長チェックの流れ"><p>注意すべきポイントは以下の 3 点です。</p><ol><li><p><strong>判定基準は「文字数」ではなく「バイト長」</strong><br>ZIP ヘッダの File Name フィールドに格納された生のバイト数が基準です。UTF-8 エンコードの ZIP であれば UTF-8 バイト長、Shift_JIS エンコードの ZIP であれば Shift_JIS バイト長が判定対象となります。</p></li><li><p><strong>ZIP 内の相対パス (エントリ名) のみが対象</strong><br>展開先フォルダーの絶対パス (C:\Users\xxx...) ではなく、ZIP ファイル内部に記録されたエントリのパスのみで判定されます。</p></li><li><p><strong>LongPathsEnabled レジストリは効果なし</strong><br>zipfldr.dll は Long Path API を使用していないため、<code>LongPathsEnabled</code> レジストリを有効にしても、この制限は緩和されません。</p></li></ol><p>日本語文字は UTF-8 で 1 文字あたり <strong>3 バイト</strong> を消費するため (ASCII は 1 バイト)、日本語を多用するファイル名は少ない文字数で 260 バイトに到達します。目安として、日本語のみのパスでは約 86 文字が上限です。</p><hr><h1 id="■-回避策"><a href="#■-回避策" class="headerlink" title="■ 回避策"></a>■ 回避策</h1><p>この事象は zipfldr.dll の実装上の制約であり、ZIP ファイル自体の破損ではありません。以下のいずれかの方法で回避できます。</p><h2 id="方法-1-PowerShell-の-Expand-Archive-コマンドレットで展開する-推奨"><a href="#方法-1-PowerShell-の-Expand-Archive-コマンドレットで展開する-推奨" class="headerlink" title="方法 1: PowerShell の Expand-Archive コマンドレットで展開する (推奨)"></a>方法 1: PowerShell の Expand-Archive コマンドレットで展開する (推奨)</h2><p>.NET の <a href="https://learn.microsoft.com/ja-jp/dotnet/api/system.io.compression">System.IO.Compression</a> を使用した展開機能であり、zipfldr.dll の制限を受けません。</p><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">Expand-Archive</span> <span class="literal">-Path</span> <span class="string">&quot;C:\Users\xxx\ファイル.zip&quot;</span> <span class="literal">-DestinationPath</span> <span class="string">&quot;C:\Users\xxx\展開先&quot;</span></span><br></pre></td></tr></table></figure><p>Windows PowerShell 5.1 以降に標準搭載されているため、追加のインストールは不要です。</p><h2 id="方法-2-7-Zip-等のサードパーティ-ツールで展開する"><a href="#方法-2-7-Zip-等のサードパーティ-ツールで展開する" class="headerlink" title="方法 2: 7-Zip 等のサードパーティ ツールで展開する"></a>方法 2: 7-Zip 等のサードパーティ ツールで展開する</h2><p><a href="https://7-zip.opensource.jp/">7-Zip</a> をはじめとするサードパーティの展開ツールは、独自の実装を使用しており、zipfldr.dll の制約は受けません。</p><h2 id="方法-3-ZIP-作成時のファイル-フォルダー名を短くする"><a href="#方法-3-ZIP-作成時のファイル-フォルダー名を短くする" class="headerlink" title="方法 3: ZIP 作成時のファイル/フォルダー名を短くする"></a>方法 3: ZIP 作成時のファイル/フォルダー名を短くする</h2><p>ZIP ファイルの作成元において、ファイル名やフォルダー パスを短縮することで、260 バイトの制限を回避できます。</p><table><thead><tr><th>パスの文字種</th><th>260 バイトに到達するおおよその文字数</th></tr></thead><tbody><tr><td>ASCII (英数字) のみ</td><td>259 文字</td></tr><tr><td>日本語のみ</td><td>約 86 文字</td></tr><tr><td>日本語 + ASCII 混在</td><td>日本語 1 文字 ≒ ASCII 3 文字として計算</td></tr></tbody></table><blockquote><p>⚠ <strong><code>LongPathsEnabled</code> レジストリの有効化は、本事象の回避策にはなりません。</strong> zipfldr.dll はこの設定を参照しません。</p></blockquote><hr><h1 id="■-まとめ"><a href="#■-まとめ" class="headerlink" title="■ まとめ"></a>■ まとめ</h1><table><thead><tr><th>項目</th><th>内容</th></tr></thead><tbody><tr><td>影響を受けるコンポーネント</td><td>エクスプローラーの ZIP 展開機能 (zipfldr.dll)</td></tr><tr><td>制限の基準</td><td>ZIP エントリのファイル名フィールドのバイト長 ≥ 260 (MAX_PATH)</td></tr><tr><td>判定基準</td><td>文字数ではなく、ZIP ヘッダに格納された生バイト長</td></tr><tr><td>エンコーディング依存性</td><td>なし (UTF-8 でも Shift_JIS でも生バイト長で判定)</td></tr><tr><td>影響を受ける OS</td><td>Windows 11 全バージョン / Windows Server 2016 以降の全バージョン</td></tr><tr><td>LongPathsEnabled の効果</td><td>なし</td></tr><tr><td>推奨回避策</td><td>PowerShell の <code>Expand-Archive</code> コマンドレット</td></tr></tbody></table><hr><h1 id="■-検証結果"><a href="#■-検証結果" class="headerlink" title="■ 検証結果"></a>■ 検証結果</h1><h2 id="テスト-1-UTF-8-エンコード-ZIP-の境界値"><a href="#テスト-1-UTF-8-エンコード-ZIP-の境界値" class="headerlink" title="テスト 1: UTF-8 エンコード ZIP の境界値"></a>テスト 1: UTF-8 エンコード ZIP の境界値</h2><p>ZIP エントリ名の UTF-8 バイト数を 258 ~ 262 で変化させた ZIP ファイルを <a href="https://learn.microsoft.com/ja-jp/dotnet/api/system.io.compression.ziparchive">System.IO.Compression.ZipArchive</a> で作成し、Shell.Application COM オブジェクト (zipfldr.dll と同等) で展開を試行しました。</p><img src="/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/05-threshold-chart.svg" class="" title="境界値テスト結果: zipfldr.dll vs Expand-Archive vs tar.exe"><table><thead><tr><th>UTF-8 バイト数</th><th>文字数</th><th>zipfldr.dll</th><th>Expand-Archive (.NET)</th><th>tar.exe (libarchive)</th></tr></thead><tbody><tr><td>258</td><td>248</td><td>✅ OK</td><td>✅ OK</td><td>✅ OK</td></tr><tr><td>259</td><td>249</td><td>✅ OK</td><td>✅ OK</td><td>✅ OK</td></tr><tr><td><strong>260</strong></td><td>250</td><td><strong>❌ FAILED</strong></td><td>✅ OK</td><td>✅ OK</td></tr><tr><td>261</td><td>251</td><td>❌ FAILED</td><td>✅ OK</td><td>✅ OK</td></tr><tr><td>262</td><td>252</td><td>❌ FAILED</td><td>✅ OK</td><td>✅ OK</td></tr></tbody></table><h2 id="テスト-2-OS-バージョン間比較"><a href="#テスト-2-OS-バージョン間比較" class="headerlink" title="テスト 2: OS バージョン間比較"></a>テスト 2: OS バージョン間比較</h2><p>同一テスト (UTF-8 ZIP, 259/260/261 バイト) を複数バージョンの OS で実施しました。</p><table><thead><tr><th>OS</th><th>ビルド番号</th><th>259 bytes</th><th>260 bytes</th><th>261 bytes</th></tr></thead><tbody><tr><td>Windows 11 version 23H2</td><td>22631</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr><tr><td>Windows 11 version 24H2</td><td>26100</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr><tr><td>Windows 11 version 25H2</td><td>26200</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr><tr><td>Windows Server 2016</td><td>14393</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr><tr><td>Windows Server 2019</td><td>17763</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr><tr><td>Windows Server 2022</td><td>20348</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr><tr><td>Windows Server 2025</td><td>26100</td><td>✅ OK</td><td>❌ FAILED</td><td>❌ FAILED</td></tr></tbody></table><p><strong>調査対象の OS すべて同一のしきい値 (260)。</strong> クライアント/サーバーを問わず、OS バージョンによる差異はありませんでした。</p><h2 id="テスト-3-LongPathsEnabled-の効果検証"><a href="#テスト-3-LongPathsEnabled-の効果検証" class="headerlink" title="テスト 3: LongPathsEnabled の効果検証"></a>テスト 3: LongPathsEnabled の効果検証</h2><table><thead><tr><th>UTF-8 バイト数</th><th>LongPathsEnabled = 0</th><th>LongPathsEnabled = 1</th></tr></thead><tbody><tr><td>259</td><td>✅ OK</td><td>✅ OK</td></tr><tr><td>260</td><td>❌ FAILED</td><td><strong>❌ FAILED (変化なし)</strong></td></tr></tbody></table><hr><p>※ 本情報の内容 (添付文書、リンク先などを含む) は、作成日時点でのものであり、予告なく変更される場合があります。</p><hr><h1 id="■-補足-ZIP-ファイルのエンコーディングと-MAX-PATH-の背景"><a href="#■-補足-ZIP-ファイルのエンコーディングと-MAX-PATH-の背景" class="headerlink" title="■ 補足: ZIP ファイルのエンコーディングと MAX_PATH の背景"></a>■ 補足: ZIP ファイルのエンコーディングと MAX_PATH の背景</h1><blockquote><p>ここから先は、この問題がなぜ起きるのかについての技術的な背景解説です。上記の回避策で問題が解決した場合は、読み飛ばしていただいて問題ありません。</p></blockquote><h2 id="ZIP-ファイルのファイル名エンコーディングの歴史"><a href="#ZIP-ファイルのファイル名エンコーディングの歴史" class="headerlink" title="ZIP ファイルのファイル名エンコーディングの歴史"></a>ZIP ファイルのファイル名エンコーディングの歴史</h2><p>ZIP フォーマットは、1989 年に Phil Katz 氏が開発した PKZIP によって誕生しました。当時、ZIP ファイル内のファイル名は各国の <strong>OEM コードページ</strong> (日本では Shift_JIS、米国では CP437) でエンコードされていましたが、ZIP ファイルにはどのコードページを使用したかを示す情報がありませんでした。そのため、異なる言語圏の PC で ZIP を開くとファイル名が文字化けする問題が長年続いていました。</p><img src="/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/01-codepage-era.svg" class="" title="コードページ時代の文字化けの仕組み"><p>2006 年、ZIP 仕様 (APPNOTE.TXT 6.3.0) に <strong>UTF-8 フラグ</strong> (General Purpose Bit Flag の bit 11) が追加され、ファイル名を UTF-8 でエンコードできるようになりました。現在の Windows のエクスプローラーは ZIP 作成時にこのフラグを設定するため、文字化けの問題は解消されています。</p><img src="/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/02-zip-entry-structure.svg" class="" title="ZIP Local File Header の構造と UTF-8 フラグ"><h2 id="なぜ日本語ファイル名で問題が起きやすいのか"><a href="#なぜ日本語ファイル名で問題が起きやすいのか" class="headerlink" title="なぜ日本語ファイル名で問題が起きやすいのか"></a>なぜ日本語ファイル名で問題が起きやすいのか</h2><p>UTF-8 では日本語文字は 1 文字あたり <strong>3 バイト</strong> を消費します (Shift_JIS では 2 バイト)。同じ文字数のファイル名でも、日本語を含むと UTF-8 換算のバイト数が大きくなり、MAX_PATH (260 バイト) の制限に到達しやすくなります。</p><img src="/blog/2026/06/23/Shell/Explorer/zipfldr-maxpath-japanese-encoding/03-encoding-comparison.svg" class="" title="同じファイル名の UTF-8 &#x2F; Shift_JIS &#x2F; 文字数の比較"><p>例えば、全角の <code>】</code> (UTF-8: 3 バイト) を半角の <code>]</code> (UTF-8: 1 バイト) に変えるだけで 2 バイトの差が生じ、260 の境界を越えるかどうかが逆転するケースがあります。</p><h2 id="MAX-PATH-とは"><a href="#MAX-PATH-とは" class="headerlink" title="MAX_PATH とは"></a>MAX_PATH とは</h2><p>Windows API で定義されている <code>MAX_PATH</code> は <strong>260</strong> です。この値は MS-DOS 時代の内部バッファサイズに由来し、ドライブ文字 2 + パス区切り 1 + パス本体 256 + NULL 終端 1 = 260 として固定されました。Win32 API が登場した Windows NT 3.1 (1993 年) 以来、30 年以上にわたってこの値は変わっていません。</p><p>Windows 10 バージョン 1607 以降、<code>LongPathsEnabled</code> レジストリで一部のアプリケーションに対してこの制限を緩和できるようになりましたが、zipfldr.dll はこの仕組みに対応していません。</p><hr><h1 id="■-更新履歴"><a href="#■-更新履歴" class="headerlink" title="■ 更新履歴"></a>■ 更新履歴</h1><ul><li>2026-06-24 初版公開</li></ul>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;p&gt;こんにちは、Windows サポートの丸山です。&lt;/p&gt;
&lt;p&gt;エクスプローラーで ZIP ファイルを展開しようとすると「圧縮 (zip 形式) フォルダーは無効です」というエラーが表示されることがありま</summary>


    <category term="Shell" scheme="https://jpwinsup.github.io/blog/categories/Shell/"/>
    
    <category term="Explorer" scheme="https://jpwinsup.github.io/blog/categories/Shell/Explorer/"/>
    
    
  </entry>
  
  <entry>
    <title>PKI の概要</title>
    <link href="https://jpwinsup.github.io/blog/2026/06/22/PublicKeyInfrastructure/Fundamental/pki-foundation-01/"/>
    <id>https://jpwinsup.github.io/blog/2026/06/22/PublicKeyInfrastructure/Fundamental/pki-foundation-01/</id>
    <published>2026-06-22T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.741Z</updated>
    
    <content type="html"><![CDATA[<p>こんにちは。Windows サポート チームです。 </p><p>本記事では、PKI (Public Key Infrastructure / 公開キー基盤) の概要について説明します。<br>PKI は Windows Server の Active Directory 証明書サービス (AD CS) をはじめ、多くの Windows テクノロジの基盤となる重要な仕組みです。 身近なシナリオを例に挙げながら、PKI が解決する課題と、その基本的な仕組みについて紹介します。</p><h2 id="PKI-が必要とされる背景"><a href="#PKI-が必要とされる背景" class="headerlink" title="PKI が必要とされる背景"></a>PKI が必要とされる背景</h2><p>はじめに、PKI がなぜ必要とされるのかを、身近な例を使って考えてみましょう。Surface  購入を例としてみます。</p><p>私たちが販売店へ直接行って、 Surface を購入する場合、商品をレジに持っていき、クレジットカードなどを利用して支払いを行い購入する、といった形になると思います。販売店へ直接行く場合は、販売店の店員さんと直接顔を合わせ、値段を確認して、確かに信頼できるお店であることを私たちが自分の目で確認して購入することができます。</p><p>一方、Microsoft Store の Web サイトで Surface を購入するシナリオでは、 購入の際に、氏名、住所、クレジットカード番号などの個人情報を Web サイト上で入力します。インターネット越しでのやりとりでは相手の姿が見えません。<br>入力した情報はインターネットを通じて相手に送られますが、通信経路上で通信相手以外の人に見られることはないでしょうか。また、入力した情報がどこかで書き換えられることはないでしょうか。そもそも、やり取りしている顔も見えない相手は、本当にやり取りしたい相手（Microsoft Store）なのでしょうか。<br>上記のような不安を簡単にまとめると、以下のような脅威に分類できるかと思います。</p><ul><li>盗聴 (暗号化されていない通信の傍受): 入力したクレジットカード番号や個人情報が、通信経路上の第三者に盗み見られる可能性があります。</li><li>改ざん: 注文内容や支払い情報が、通信の途中で第三者によって書き換えられる可能性があります。</li><li>なりすまし: アクセスしている Web サイトが、本物の Microsoft Store ではなく、悪意のある第三者が作成した偽のサイトであり情報が盗まれる可能性があります。</li></ul><p>PKI は、インターネット上で見知らぬ相手とやり取りを行うにあたって、このような脅威から守る（安全にやり取りを行う）ための仕組みを提供します。</p><h2 id="暗号技術"><a href="#暗号技術" class="headerlink" title="暗号技術"></a>暗号技術</h2><p>インターネット上で、上記のような脅威から守るため、そして PKI について理解するうえで、暗号技術が不可欠です。ここでは最低限押さえておきたい暗号方式、そしてデジタル署名について説明します。</p><h3 id="暗号方式"><a href="#暗号方式" class="headerlink" title="暗号方式"></a>暗号方式</h3><p>暗号化方式としては大きく、共通鍵暗号方式と公開鍵暗号方式(非対称暗号) があります。<br>押さえておきたいポイント：</p><ul><li><strong>共通鍵暗号</strong>：暗号化と復号に同じ鍵を使う</li><li><strong>公開鍵暗号</strong>：暗号化と復号に異なる鍵（公開鍵と秘密鍵）を使う</li></ul><h4 id="共通鍵暗号方式"><a href="#共通鍵暗号方式" class="headerlink" title="共通鍵暗号方式:"></a>共通鍵暗号方式:</h4><p>データを暗号化する鍵と、データを復号する鍵が同一の暗号方式です。公開鍵暗号方式に比べて処理速度が速いというメリットがある一方で、鍵を事前に安全な方法で共有する必要があるというデメリットがあげられます。<br>また、共通鍵の鍵を通信相手に事前に共有する仕組みとしては鍵交換と呼ばれる仕組みがあり、鍵交換の仕組みの例としてはハイブリッド暗号などが挙げられます。<br>共通鍵暗号方式の代表的なアルゴリズム:AES, 3DES, DES 等</p><p><img src="image1.png"></p><h4 id="公開鍵暗号方式-非対称暗号"><a href="#公開鍵暗号方式-非対称暗号" class="headerlink" title="公開鍵暗号方式(非対称暗号):"></a>公開鍵暗号方式(非対称暗号):</h4><p>公開鍵(公開し誰でも使える鍵)とそのキーペアとなる秘密鍵(他の人には知られてはいけない鍵)の 2 つの鍵を利用する暗号化方式です。</p><ul><li>公開鍵：誰に見せてもよい鍵</li><li>秘密鍵：持ち主だけが厳重に保管する鍵<br>公開鍵暗号方式は、暗号化に使用する鍵と、復号に使用する鍵が異なっていることが特徴であり、主に次の2つの目的で利用されます。</li><li><strong>暗号化</strong>：公開鍵で暗号化し、対応する秘密鍵で復号する（内容を第三者に見せないため）</li><li><strong>デジタル署名</strong>：秘密鍵で署名を作成し、公開鍵で検証する（送信者本人であることと改ざんされていないことを確認するため）</li></ul><p>公開鍵暗号方式の代表的なアルゴリズム:RSA, DSA, ECDSA 等</p><p><img src="image2.png"></p><h3 id="デジタル署名"><a href="#デジタル署名" class="headerlink" title="デジタル署名"></a>デジタル署名</h3><p>インターネット上でデータが改ざんされていないかを確認するために 、デジタル署名と呼ばれる仕組みによって実現しています。<br>デジタル署名は、ハッシュ アルゴリズム(ハッシュ関数) + 公開鍵の組み合わせで成り立っています。この仕組みにより、受信者は次の2点を確認できます。</p><ul><li>データが途中で改ざんされていないこと</li><li>データが確かに送信者本人によって作成されたこと</li></ul><h4 id="ハッシュ関数"><a href="#ハッシュ関数" class="headerlink" title="ハッシュ関数"></a>ハッシュ関数</h4><p>ハッシュ関数とはデータの改ざん検知に使われるもので、ハッシュ関数では任意のデータから固定長のデータを生成する関数です。<br>ハッシュ関数で生成された値をハッシュ値と呼ばれます。(ダイジェストという呼び方もあります。同じものです)</p><p>ハッシュ関数は不可逆関数で、ハッシュ値より元の値を算出することはできません。同じデータをハッシュ関数に入力すると同じハッシュ値が生成され、入力する文字列を1文字でも変更すると生成されるハッシュ値は全く違うものになります。<br>また、ハッシュ値は固定長なので、ハッシュ関数に入力する文字が “A” の一文字でも、数万行になる文字列を入力でも、同じデータサイズのハッシュ値を得られることができます。<br><img src="image3.png"></p><h4 id="デジタル署名の流れ"><a href="#デジタル署名の流れ" class="headerlink" title="デジタル署名の流れ"></a>デジタル署名の流れ</h4><p>ハッシュ値と、公開鍵暗号方式の特性を生かし、デジタル署名は以下のような流れで作成と検証が行われます。</p><p>送信者が送信するデータのハッシュ値を計算し、自分の秘密鍵でそのハッシュ値を暗号化します。これがデジタル署名です。<br><img src="image4.png"></p><p>送信者は、送信するデータとデジタル署名をセットで受信者に送信します。<br><img src="image5.png"></p><p>受信者は同じハッシュ アルゴリズムで送信されたデータのハッシュ値を計算します。<br><img src="image6.png"></p><p>送信されたデータと一緒に送られたデジタル署名を送信者の公開鍵で復号します。<br><img src="image7.png"></p><p>手順 3 と手順 4 でえられたハッシュ値を比較します。一致すれば改ざんなし、不一致なら改ざんありと判断できます。<br><img src="image8.png"></p><p>ハッシュ関数はデータが 1 文字でも異なればハッシュ値が全く異なるという性質を持っています。これによって、データの改ざんを検出します。<br>※本記事では広く利用されているRSA方式を例に「秘密鍵で暗号化し、公開鍵で復号する」と 説明していますが、これは比喩的な表現です。実際には、デジタル署名は 暗号化・復号ではなく、数学的な署名・検証処理として実装されています。 ここでは理解しやすさを優先した便宜上の表現を用いています。</p><h2 id="デジタル証明書"><a href="#デジタル証明書" class="headerlink" title="デジタル証明書"></a>デジタル証明書</h2><p>これまでの内容から、暗号技術によって、データを第三者に読み取られたり、改ざんされたりといった脅威から守ることができることは想像できるかと思います。<br>やり取りがみられないように、相手から送られてきた公開鍵を使ってデータを暗号化し、やり取りが改ざんされたものではないかどうかはデジタル署名を確認すればよいわけです。実際の通信では、性能や安全性を考慮して複数の仕組みが組み合わされています。</p><p>ここで課題がまだ残っています。<br>この構図は、「受信者が受け取った公開鍵」 は、「本物の通信相手の公開鍵」 であることが前提に成り立ちます。見ず知らずの人が送ってきた公開鍵が、確かに本人のものであることをどのように確認すればよいでしょうか。この問題は、通信の途中に第三者が割り込んで、相手になりすまして情報を受け取ってしまうような攻撃につながります。</p><p>現実世界で考えてみましょう。私たちが、自身がその本人であることを証明するとき、どんな手段を取れるでしょうか。<br>例えば、運転免許証やマイナンバー カードといった身分証を提示する、といった方法が挙げられるかと思います。<br>身分証を提示された相手は、それらの身分証は公的機関によって本人であることが審査されたうえで発行されている、つまり信頼できる第三者機関から発行されていることをもって、本人であると信用します。</p><p>現実世界で利用される身分証明書と似た機能を持つ仕組みは、インターネットの世界でも存在します。<br>現在のインターネット上における PKI は、信頼のおける第三者機関を信頼する、というモデルとなっており、 「やり取りする相手の本物の公開鍵」であることを、証明機関 (CA: Certificate Authority) が発行するデジタル証明書が証明します。<br>※証明機関は、認証局、 CA など様々な呼び方があります。</p><p>それではここで、冒頭で挙げたMicrosoft Store の Web サイトでのやり取りの例に戻りましょう。<br>運転免許証などの身分証明書を公的機関から発行してもらう際、本人確認書類など必要な申請書類等を提出し発行してもらうのと同様に、デジタル証明書を発行する場合も必要な申請書類を提出し審査が行われます。<br>CA は 「この公開鍵は確かに Microsoft Store の Web サイトのものである」 ことを審査の上、証明機関が持つ秘密鍵を用いてデジタル署名を施すことで、デジタル証明書として発行します。CA がデジタル証明書を発行する際に、証明書発行要求元から提出された情報に含まれる公開鍵も付与されます。<br>※ 実際の審査内容は、証明書の種類によって異なります。<br><img src="image9.png"><br>私たちがブラウザーから Microsoft Store の Web サイトにアクセスした際、Microsoft Store の Web サイトから公開鍵付きのデジタル証明書が送信されます。<br><img src="image10.png"></p><p>ブラウザー側では、 受け取った公開鍵付きのデジタル証明書が信頼できるものなのか、つまり信頼できる第三者機関から発行されたものなのか検証（証明書検証) を行います。このようにして、やり取りする相手が本当のやり取り相手であることを確認しています。<br>証明検証についての詳細は次のブログでご紹介します。</p><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>インターネット上で見知らぬ相手とやり取りを行う際、盗聴や改ざん、なりすましなどの脅威が挙げられます。そのような脅威に対して、暗号化やデジタル署名、デジタル証明書などで安全な通信を実現しています。<br>PKI（公開鍵基盤）は、「公開鍵・証明書・認証局を組み合わせて、相手を安全に信頼するための仕組み」です。</p><ul><li>暗号化: 暗号化方式には主に共通鍵暗号方式と公開鍵暗号方式などが挙げられ、盗聴から保護する。</li><li>デジタル署名: ハッシュ関数と公開鍵暗号方式を利用して、改ざんを検知する。</li><li>デジタル証明書:信頼のおける第三者機関が発行したデジタル証明書を利用して、公開鍵が本人のものであると証明する。</li></ul>]]></content>


    <summary type="html">&lt;p&gt;こんにちは。Windows サポート チームです。 &lt;/p&gt;
&lt;p&gt;本記事では、PKI (Public Key Infrastructure / 公開キー基盤) の概要について説明します。&lt;br&gt;PKI は Windows Server の Active Directory</summary>


    <category term="Public Key Infrastructure" scheme="https://jpwinsup.github.io/blog/categories/Public-Key-Infrastructure/"/>
    
    <category term="Fundamental" scheme="https://jpwinsup.github.io/blog/categories/Public-Key-Infrastructure/Fundamental/"/>
    
    
  </entry>
  
  <entry>
    <title>OS 再起動後に SET 仮想スイッチの種類が意図せず変更される (External → Internal / Private)</title>
    <link href="https://jpwinsup.github.io/blog/2026/06/15/Hyper-V/ConfigurationAndManagement/VSwitchType-Changes-on-Reboot/"/>
    <id>https://jpwinsup.github.io/blog/2026/06/15/Hyper-V/ConfigurationAndManagement/VSwitchType-Changes-on-Reboot/</id>
    <published>2026-06-15T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.618Z</updated>
    
    <content type="html"><![CDATA[<p>こんにちは、Windows プラットフォーム サポートです。<br>今回は、Windows Server 2025 の Hyper-V ホストにおいて、OS 再起動後に Switch Embedded Teaming (SET) を構成した仮想スイッチの種類が「外部」から「内部」または「プライベート」に意図せず変更される事象についてご説明します。</p><h2 id="事象"><a href="#事象" class="headerlink" title="事象"></a>事象</h2><p>Windows Server 2025 の Hyper-V ホストにおいて、Switch Embedded Teaming (SET) を構成した仮想スイッチが、OS の再起動後に種類が「外部 (External)」から「内部 (Internal)」または「プライベート (Private)」に意図せず変更されます。<br>これにより、仮想マシンの外部接続が失われます。</p><p>変更後の仮想スイッチの種類は、[管理オペレーティング システムにこのネットワーク アダプターの共有を許可する] の設定に応じて異なります。</p><table><thead><tr><th>管理オペレーティング システムにこのネットワーク アダプターの共有を許可する</th><th>変更後の種類</th></tr></thead><tbody><tr><td>ON</td><td>Internal</td></tr><tr><td>OFF</td><td>Private</td></tr></tbody></table><h3 id="本事象発生時の確認例"><a href="#本事象発生時の確認例" class="headerlink" title="本事象発生時の確認例"></a>本事象発生時の確認例</h3><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 再起動前</span></span><br><span class="line"><span class="built_in">Get-VMSwitch</span> | <span class="built_in">Format-Table</span> Name, SwitchType</span><br><span class="line"><span class="comment"># Name           SwitchType</span></span><br><span class="line"><span class="comment"># ----           ----------</span></span><br><span class="line"><span class="comment"># vSwitch-SET    External</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 再起動後 (Internal または Private に変更される)</span></span><br><span class="line"><span class="built_in">Get-VMSwitch</span> | <span class="built_in">Format-Table</span> Name, SwitchType</span><br><span class="line"><span class="comment"># Name           SwitchType</span></span><br><span class="line"><span class="comment"># ----           ----------</span></span><br><span class="line"><span class="comment"># vSwitch-SET    Private</span></span><br></pre></td></tr></table></figure><h2 id="対象-OS"><a href="#対象-OS" class="headerlink" title="対象 OS"></a>対象 OS</h2><ul><li>Windows Server 2025</li></ul><h2 id="原因"><a href="#原因" class="headerlink" title="原因"></a>原因</h2><p>本事象は、Host Network Service (HNS) が OS 起動時に実行する仮想スイッチの整合性確認処理に起因する不具合です。</p><p>HNS にはコンテナーやネットワーク仮想化の管理に使用される仮想スイッチについて、過去の障害等で不整合な状態のまま残されたリソースを検出・クリーンアップする処理が実装されています (Windows 11 以降で追加された機能です)。</p><p>本不具合では、OS 起動時に仮想マシン管理サービス (VMMS) が SET 仮想スイッチの再構築を完了する前に HNS の整合性確認処理が実行されることで、HNS が SET 仮想スイッチを「不整合なリソース」と誤認識し、物理 NIC の紐づけを解除してしまいます。</p><h2 id="対処策"><a href="#対処策" class="headerlink" title="対処策"></a>対処策</h2><p>本不具合に対する修正は、以下の 2026 年 5 月の累積更新プログラム (KB5087539) に含まれています。<br>そのため、2026 年 5 月以降の累積更新プログラムを適用していただくことで、本事象を改善することができます。</p><ul><li><a href="https://support.microsoft.com/ja-jp/topic/2026-%E5%B9%B4-5-%E6%9C%88-12-%E6%97%A5-kb5087539-os-%E3%83%93%E3%83%AB%E3%83%89-26100-32860-fe3fd635-23fc-41bd-b7a7-00e57c1c4f91">2026 年 5 月 12 日 — KB5087539 (OS ビルド 26100.32860)</a></li></ul><blockquote><p>[!NOTE]<br>上記更新プログラムの公開情報ページには本事象の修正についての記載はありませんが、当該更新プログラムに修正が含まれています。</p></blockquote><h2 id="特記事項"><a href="#特記事項" class="headerlink" title="特記事項"></a>特記事項</h2><p>本情報の内容（添付文書、リンク先などを含む）は作成日時点でのものであり、予告なく変更される場合があります。</p><h2 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h2><ul><li>2026/06/16 : 本 Blog の公開</li></ul>]]></content>


    <summary type="html">&lt;p&gt;こんにちは、Windows プラットフォーム サポートです。&lt;br&gt;今回は、Windows Server 2025 の Hyper-V ホストにおいて、OS 再起動後に Switch Embedded Teaming (SET) を構成した仮想スイッチの種類が「外部」から「</summary>


    <category term="Hyper-V" scheme="https://jpwinsup.github.io/blog/categories/Hyper-V/"/>
    
    <category term="Configuration and Management" scheme="https://jpwinsup.github.io/blog/categories/Hyper-V/Configuration-and-Management/"/>
    
    
  </entry>
  
  <entry>
    <title>2026 年 6 月の更新プログラム適用後にエクスプローラーから OneDrive にアクセスできなくなる問題について</title>
    <link href="https://jpwinsup.github.io/blog/2026/06/12/Shell/Explorer/OneDriveIsNotAccessibleFromExplorerAfter202606Update/"/>
    <id>https://jpwinsup.github.io/blog/2026/06/12/Shell/Explorer/OneDriveIsNotAccessibleFromExplorerAfter202606Update/</id>
    <published>2026-06-12T08:15:15.000Z</published>
    <updated>2026-09-30T03:09:07.866Z</updated>
    
    <content type="html"><![CDATA[<blockquote><p>本記事はマイクロソフト社員によって公開されております。</p></blockquote><hr><p>こんにちは、Windows サポートの八木です。</p><p>本記事では、以下の対象バージョンの Windows に 2026 年 6 月の更新プログラムを適用した場合に発生する OneDrive へのアクセスの問題についてお知らせいたします。</p><h2 id="対象バージョン"><a href="#対象バージョン" class="headerlink" title="対象バージョン"></a>対象バージョン</h2><p>Windows 11, version 25H2<br>Windows 11, version 24H2<br>Windows 11, version 23H2<br>Windows 11 Enterprise LTSC 2024<br>Windows 10 Enterprise LTSC 2021<br>Windows 10 Enterprise LTSC 2019<br>Windows 10 Enterprise LTSB 2016<br>Windows Server 2025<br>Windows Server 2022<br>Windows Server 2019<br>Windows Server 2016  </p><h2 id="事象"><a href="#事象" class="headerlink" title="事象"></a>事象</h2><p>上記対象バージョンの Windows に対して 2026 年 6 月の更新プログラムを適用後、 エクスプローラーの左ペインに表示されている OneDrive のアイコンをクリックしても反応せず OneDrive の内容を参照できない事象が報告されています。</p><h2 id="対処方法"><a href="#対処方法" class="headerlink" title="対処方法"></a>対処方法</h2><p>2026 年 6 月 24 日（日本時間）に、Windows 11, version 24H2/25H2 向けに本問題を解消するためのプレビュー更新プログラムを公開しました。</p><p><a href="https://support.microsoft.com/ja-jp/topic/june-23-2026-kb5095093-os-builds-26200-8737-and-26100-8737-preview-0e2a20f2-cf9e-46f8-9f08-e6996220882d">2026 年 6 月 23 日 — KB5095093 (OS ビルド 26200.8737 および 26100.8737) プレビュー</a></p><p>2026 年 7 月 15 日（日本時間）に、対象バージョンに記載の全ての Windows 向けに更新プログラムを公開しました。</p><p>// Windows 11, version 24H2/25H2, Windows 11 Enterprise LTSC 2024<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-11/2026/07/july-14-2026-kb5101650-os-builds-26200-8875-and-26100-8875">July 14, 2026—KB5101650 (OS Builds 26200.8875 and 26100.8875)</a></p><p>// Windows 11, version 23H2<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-11/2026/07/july-14-2026-kb5099414-os-build-22631-7376">July 14, 2026—KB5099414 (OS Build 22631.7376)</a></p><p>// Windows 10 Enterprise LTSC 2021<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-10/2026/07/july-14-2026-kb5099539-os-builds-19045-7548-and-19044-7548">July 14, 2026—KB5099539 (OS Builds 19045.7548 and 19044.7548)</a></p><p>// Windows Server 2025<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2026/07/july-14-2026-kb5099536-os-build-26100-33158">July 14, 2026—KB5099536 (OS Build 26100.33158)</a></p><p>// Windows Server 2022<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-server/2026/07/july-14-2026-kb5099540-os-build-20348-5386">July 14, 2026—KB5099540 (OS Build 20348.5386)</a></p><p>// Windows Server 2019 / Windows 10 Enterprise LTSC 2019<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-10/2026/07/july-14-2026-kb5099538-os-build-17763-9020">July 14, 2026—KB5099538 (OS Build 17763.9020)</a></p><p>// Windows Server 2016 / Windows 10 Enterprise LTSB 2016<br><a href="https://support.microsoft.com/ja-jp/servicing/os/windows-10/2026/07/july-14-2026-kb5099535-os-build-14393-9339">July 14, 2026—KB5099535 (OS Build 14393.9339)</a></p><h2 id="暫定回避策"><a href="#暫定回避策" class="headerlink" title="暫定回避策"></a>暫定回避策</h2><p>エクスプローラーの右ペインから C:\Users&lt;UserName&gt;&lt;OneDrive&gt; を参照することで OneDrive の参照や編集は可能ですので、暫定対処として、その <OneDrive> フォルダーを右クリックし「クイック アクセスにピン留めする」選択すれば、これまでと近い操作方法でアクセス頂くことが可能です。</p><p>また、ブラウザーからオンラインで OneDrive にアクセスすることは可能です。</p><hr><p>本情報の内容（添付文書、リンク先などを含む）は、作成日時点でのものであり、予告なく変更される場合があります。</p><h2 id="変更履歴"><a href="#変更履歴" class="headerlink" title="変更履歴"></a>変更履歴</h2><ul><li>2026/06/12 : 本記事の公開</li><li>2026/06/24 : プレビュー更新プログラムの公開について加筆</li><li>2026/07/15 : 更新プログラムの公開および対象バージョンの追記</li></ul>]]></content>


    <summary type="html">&lt;blockquote&gt;
&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;/blockquote&gt;
&lt;hr&gt;
&lt;p&gt;こんにちは、Windows サポートの八木です。&lt;/p&gt;
&lt;p&gt;本記事では、以下の対象バージョンの Windows に 2026 年 6 月</summary>


    <category term="Shell" scheme="https://jpwinsup.github.io/blog/categories/Shell/"/>
    
    <category term="Explorer" scheme="https://jpwinsup.github.io/blog/categories/Shell/Explorer/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows Server 2025 でフェールオーバー クラスター構築後に作成される「ユーザー マネージャー グループ」役割について</title>
    <link href="https://jpwinsup.github.io/blog/2026/06/10/FailoverClustering/User-Manager-Group-role-created-after-building-a-WSFC-cluster-on-Windows-Server-2025/"/>
    <id>https://jpwinsup.github.io/blog/2026/06/10/FailoverClustering/User-Manager-Group-role-created-after-building-a-WSFC-cluster-on-Windows-Server-2025/</id>
    <published>2026-06-10T15:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.611Z</updated>
    
    <content type="html"><![CDATA[<p>本記事は、マイクロソフト社員によって公開されております。  </p><p>こんにちは、Windows サポート チームです。<br>今回は、Windows Server 2025 でフェールオーバー クラスターを構築した後に作成される「ユーザー マネージャー グループ」役割についてお知らせします。本役割が作成される動作の意味や、削除・停止に関する考え方について解説します。</p><h2 id="対象"><a href="#対象" class="headerlink" title="対象"></a>対象</h2><p>以下の条件に該当する環境が対象です。</p><ul><li>Windows Server 2025</li><li>フェールオーバー クラスターを構成した環境</li></ul><h2 id="事象"><a href="#事象" class="headerlink" title="事象"></a>事象</h2><p>クラスターを構成した後、以下の役割が自動的に作成されます。</p><ul><li>名前 : ユーザー マネージャー グループ</li><li>種類 : ユーザー マネージャー</li></ul><h2 id="結論"><a href="#結論" class="headerlink" title="結論"></a>結論</h2><ul><li>クラスター構成後に「ユーザー マネージャー グループ」が作成されるのは、Windows Server 2025 の新機能であり、想定通りの正常な動作です。</li><li>本役割は他のクラスター リソースと依存関係を持ちませんが、システムが内部的に使用する役割のため、無効なリソースではありません。</li><li>削除した場合でも自動的に再作成される仕様のため、削除ではなく「停止」状態での運用を推奨します。Azure 連携を行わない環境であれば、「停止」状態で運用しても製品上の問題はありません。</li></ul><h2 id="ユーザー-マネージャー-グループとは"><a href="#ユーザー-マネージャー-グループとは" class="headerlink" title="ユーザー マネージャー グループとは"></a>ユーザー マネージャー グループとは</h2><p>ユーザー マネージャー グループは、Azure Portal 上の Windows Admin Center (WAC) 連携機能や、認証プロセスにおいてシステムが内部的に使用する役割です。  </p><p>あくまで内部処理専用のコンポーネントであり、管理者が意識・操作する必要はありません。そのため、クラスター構成後に本役割が作成されることは、想定通りの動作です。  </p><p>なお、本役割の詳細な仕様に関する公開情報は存在しません。</p><h2 id="クラスター構成への影響"><a href="#クラスター構成への影響" class="headerlink" title="クラスター構成への影響"></a>クラスター構成への影響</h2><p>本役割はシステムが必要に応じて自動的に利用するものであり、WSFC のクラスター構成の構築・運用において、お客様が特別な設定や意識をする必要は一切ありません。  </p><p>また、本役割は他のクラスター リソースと依存関係を持たず、独立して動作する設計となっています。そのため、ファイル サーバーや仮想マシンなど他のリソースのフェールオーバー動作に影響を及ぼすことはありません。  </p><p>フェールオーバー クラスター マネージャーや PowerShell を用いた一般的な管理操作 (役割追加・手動フェールオーバー・フェールバック等) においても、本役割が認証に関与することはありません。  </p><p>なお、クォーラム領域と合わせて、ユーザー マネージャー グループを明示的にフェールオーバー制御する必要もありません。システムが自動的に管理するため、クォーラム等の移動に合わせて手動で追従させる必要はありません。</p><h2 id="削除・停止について"><a href="#削除・停止について" class="headerlink" title="削除・停止について"></a>削除・停止について</h2><p>依存関係を持たない役割であるため削除を検討される場合がありますが、本役割を手動で削除した場合でも、クラスター サービスの再起動等のタイミングで自動的に再作成される仕様です。<br>そのため、永続的に削除する手段や、機能を無効化する設定は存在しません。</p><p>一方、「停止」状態に設定した場合は、フェールオーバー・フェールバック実行時も、クラスター サービスの再起動時も「停止」状態が維持され、自動的に「実行中」へ遷移することはありません。「停止」状態は、管理者が明示的に「開始」操作を行わない限り維持されます。</p><p>本役割は、Azure Portal の Windows Admin Center (WAC) との認証などに関わる役割になります。<br>そのため、Azure との連携を行わない環境においては、「停止」状態で運用しても、クラスターの基本機能・運用に支障が生じることはなく、製品上の問題はありません。</p><p>以上を踏まえ、削除ではなく「停止」状態での運用をご検討いただけますと幸いです。</p><p>本情報の内容 (添付文書、リンク先などを含む) は作成日時点のものであり、予告なく変更される場合があります。</p><h2 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h2><p>2026/06/11 : 新規作成</p>]]></content>


    <summary type="html">&lt;p&gt;本記事は、マイクロソフト社員によって公開されております。  &lt;/p&gt;
&lt;p&gt;こんにちは、Windows サポート チームです。&lt;br&gt;今回は、Windows Server 2025 でフェールオーバー クラスターを構築した後に作成される「ユーザー マネージャー グループ」役</summary>


    <category term="Failover Clustering" scheme="https://jpwinsup.github.io/blog/categories/Failover-Clustering/"/>
    
    <category term="Windows Server 2025" scheme="https://jpwinsup.github.io/blog/categories/Failover-Clustering/Windows-Server-2025/"/>
    
    
  </entry>
  
  <entry>
    <title>GitHub Copilot を利用して、更新プログラムの適用に失敗する状況の調査を実施する</title>
    <link href="https://jpwinsup.github.io/blog/2026/06/07/WindowsUpdate/QU/analyze-update-failure-with-github-copilot/"/>
    <id>https://jpwinsup.github.io/blog/2026/06/07/WindowsUpdate/QU/analyze-update-failure-with-github-copilot/</id>
    <published>2026-06-07T10:54:58.000Z</published>
    <updated>2026-09-30T03:09:08.236Z</updated>
    
    <content type="html"><![CDATA[<BR><blockquote><p>※ 本記事はマイクロソフト社員によって公開されております。</p></blockquote><p>こんにちは。<br>Windows プラットフォーム サポート担当の吉田です。</p><p>今回は Windows Update などで更新プログラムの適用に失敗する事象を、GitHub Copilot を活用して調査する手法をご紹介します。</p><p>皆様、GitHub Copilot は利用されたことはありますでしょうか？<br>私は少なくとも調査に使い始めるまでは GitHub Copilot を利用したことがありませんでした。</p><p>GitHub Copilot はプログラミングを支援する AI ツールで「コードを自動生成してくれるツール」というイメージをお持ちの方が多いかと思います。<br>しかし、これからご紹介する手法を用いることでトラブルシューティングの手助けとなりますので、ぜひ本記事を参考にお試しいただければ幸いです。</p><h1 id="GitHub-Copilot-とは"><a href="#GitHub-Copilot-とは" class="headerlink" title="GitHub Copilot とは"></a>GitHub Copilot とは</h1><p>GitHub Copilot は GitHub が提供する AI コーディング アシスタントです。<br>コードの自動補完や生成が主な機能として知られていますが、VS Code 上のチャット機能 (Copilot Chat) では、自然言語で質問や指示を送ることで、開いているファイルやフォルダーの内容を読み取り、その内容に基づいた回答を得ることができます。</p><p>この「ファイルを読み取って自然言語で要約・分析する」能力は、プログラムのコードに限らずログ ファイルの解析にも応用できます。<br>更新プログラムの適用時に記録されるログは構造化されたテキストであり、Copilot にとってはコードと同様に解釈可能な対象です。<br>大量のログから関連するエラーや時系列を抽出し、原因と考えられる要因や対処案を提示させることで、効率的に調査を進められます。</p><p>GitHub Copilot についての情報は以下の公式サイトをご確認ください。</p><p>GitHub Copilot · あなたの AI ペア プログラマー · GitHub<br><a href="https://github.com/features/copilot">https://github.com/features/copilot</a> </p><h1 id="GitHub-Copilot-を利用して、更新プログラムの適用に失敗する状況の調査を実施する"><a href="#GitHub-Copilot-を利用して、更新プログラムの適用に失敗する状況の調査を実施する" class="headerlink" title="GitHub Copilot を利用して、更新プログラムの適用に失敗する状況の調査を実施する"></a>GitHub Copilot を利用して、更新プログラムの適用に失敗する状況の調査を実施する</h1><h2 id="■-事前に準備するもの"><a href="#■-事前に準備するもの" class="headerlink" title="■ 事前に準備するもの"></a>■ 事前に準備するもの</h2><ol><li>GitHub のアカウント</li><li>Visual Studio Code (以下 VS Code)</li></ol><h2 id="■-事前準備"><a href="#■-事前準備" class="headerlink" title="■ 事前準備"></a>■ 事前準備</h2><p>本記事は調査手法の解説をメインとするため、事前準備は概要のみ記載します。</p><ol><li><p>以下のサイトにアクセスして GitHub のアカウントを作成します</p><p> GitHub · Change is constant. GitHub keeps you ahead. · GitHub<br> <a href="https://github.com/">https://github.com/</a> </p></li><li><p>Visual Studio Code をインストールします</p><p> Download Visual Studio Code - Mac, Linux, Windows<br> <a href="https://code.visualstudio.com/download">https://code.visualstudio.com/download</a> </p></li></ol><ol start="3"><li><p>Visual Studio Code の拡張機能にて日本語化パックをインストールします ※既にインストール済みや不要の場合はスキップしてください</p><p> Japanese Language Pack for Visual Studio Code<br> <a href="https://marketplace.visualstudio.com/items?itemName=MS-CEINTL.vscode-language-pack-ja">https://marketplace.visualstudio.com/items?itemName=MS-CEINTL.vscode-language-pack-ja</a> </p></li><li><p>Visual Studio Code を起動し、ステータスバーの Copilot アイコンにマウスカーソルを移動して「Use AI Features (日本語メニュー：AI 機能を利用する)」を選択<br><img src="00.png"></p></li><li><p>GitHub Copilot で利用するアカウントでログインするように求められるため、 GitHub アカウントでログインします。</p></li></ol><p>これで調査を行うための事前準備は完了です。<br>次のセクションにて、実際に調査を行うための作業を進めていきます。</p><BR><h2 id="■-ログ採取"><a href="#■-ログ採取" class="headerlink" title="■ ログ採取"></a>■ ログ採取</h2><p>更新プログラムが適用できない環境の調査を行うにあたり、更新プログラムの適用が失敗するコンピューター上で以下サイトの資料採取手順に沿ってログを採取します。</p><pre><code>初期調査にご取得いただくログ情報https://jpwinsup.github.io/mslog/deployment/general/initiallog-deployment-global/</code></pre><p>取得した情報 (ZIP ファイル) は解析作業の中で読み込むため、取得した情報を Visual Studio Code をインストールした環境にコピーしておきます。</p><h2 id="■-解析作業"><a href="#■-解析作業" class="headerlink" title="■ 解析作業"></a>■ 解析作業</h2><p>本項では検証環境で発生した更新プログラムが適用できない問題をサンプルとして進めていきます。<br>以下のスクリーンショットは検証環境で取得した情報にて実施しているサンプルとなるため、実際の操作はご自身の環境に合わせて読み替えてください。</p><ol><li><p>事前にログ採取にて取得した ZIP を Visual Studio Code をインストールした環境にコピーして展開しておきます。</p></li><li><p>Visual Studio Code を起動します。<br><img src="01.png" alt="起動画面"></p></li><li><p>取得した情報を Visual Studio Code で開きます。</p><p> ファイル &gt; フォルダーを開く &gt; 対象のパスを選択して開く<br> ※手順 1 で ZIP ファイルを展開したフォルダーを開きます<br><img src="02.png"><br><img src="03.png"></p></li><li><p>Ctrl + Alt + I を押下し、チャット ウィンドウを開きます。</p></li><li><p>以下のような設定となっていることを確認します。</p><p> ・Mode が Agent 、Ask 、 Plan の中から Agent モードが選択されていること<br> ・調査に利用する言語モデルが意図したモデルになっていること </p></li></ol><p><img src="04.png" alt="本検証では Agent モードで Claude Opus 4.7 を利用しています"></p><ol start="6"><li><p>調査したい内容をまとめ、チャット欄に入力して送信します。<br>サンプルとして以下のようなプロンプトを入力して送信します。</p><pre><code>2026/04/12 1:00 過ぎに適用した KB5079473 の適用が失敗した要因について調査して。ログ情報から確認できた事ではなく推測が混ざる箇所については推測に基づいている旨を記載してほしい。どのような事象が発生しているか、対処案について調査結果をまとめてほしい。</code></pre><p> <img src="05.png"></p></li><li><p>解析結果が出力されるため、結果についての疑問点などをチャット形式で質問し調査を進めます。<br><img src="06_1.png"><br>失敗の直接的な要因や対処案など、セクションごとに整理されたレポートが出力されます。<br><img src="06_2.png"></p></li><li><p>解析結果にて提示された対処案を実施します。<br><img src="06_3.png"></p></li><li><p>再度更新プログラムの適用を実施し、エラーとなった場合には改めてログ採取の手順に沿って、ログを再度採取して解析作業を行います。</p></li></ol><BR><h2 id="■-気を付けるポイント"><a href="#■-気を付けるポイント" class="headerlink" title="■ 気を付けるポイント"></a>■ 気を付けるポイント</h2><ol><li><p>推測に基づく調査結果なのか、ログ情報から確認できた結果であるか判断するために、プロンプトには推測に基づく場合はその旨を明記するよう指示しましょう。</p></li><li><p>対処案などでレジストリの削除など、問題があった場合にシステム自体に影響があると考えられる作業の場合にはバックアップなどを取得したうえで十分に検証、検討の上自己責任にて作業実施をお願いします。</p></li><li><p>利用するモデルによって動作や解析速度、AI Credits の消費が異なるため選択は注意が必要です。<br> 2026/06/01 以降料金体系が新しくなり、AI Credits ベースに移行されることや個人向けプランが拡充されることがアナウンスされています。<br> 詳細については以下のサイトを参照してご確認ください。</p><p> GitHub Copilot · プランおよび価格<br> <a href="https://github.com/features/copilot/plans?locale=ja">https://github.com/features/copilot/plans?locale=ja</a></p><p> Models and pricing for GitHub Copilot - GitHub Docs<br> <a href="https://docs.github.com/en/copilot/reference/copilot-billing/models-and-pricing">https://docs.github.com/en/copilot/reference/copilot-billing/models-and-pricing</a></p><p> Plans for GitHub Copilot - GitHub Docs<br> <a href="https://docs.github.com/en/copilot/get-started/plans">https://docs.github.com/en/copilot/get-started/plans</a></p><p> Usage-based billing for organizations and enterprises - GitHub Docs<br> <a href="https://docs.github.com/en/copilot/concepts/billing/usage-based-billing-for-organizations-and-enterprises">https://docs.github.com/en/copilot/concepts/billing/usage-based-billing-for-organizations-and-enterprises</a></p><p> Usage-based billing for individuals - GitHub Docs<br> <a href="https://docs.github.com/en/copilot/concepts/billing/usage-based-billing-for-individuals">https://docs.github.com/en/copilot/concepts/billing/usage-based-billing-for-individuals</a></p></li><li><p>GitHub Copilot ではデータの利用ポリシーがプランによって異なります。<br> GitHub Copilot Free, Copilot Pro, Copilot Pro+ , Copilot Max , Copilot Business , Copilot Enterprise など様々なプランが存在しますが個人向けプランと企業向けプランではデータの利用ポリシーが異なります。<br> それぞれ最新のポリシーについては以下のサイトを参照してご確認ください。 </p><p> Managing GitHub Copilot policies as an individual subscriber - Model training and improvements<br> <a href="https://docs.github.com/en/copilot/how-tos/manage-your-account/manage-policies#model-training-and-improvements">https://docs.github.com/en/copilot/how-tos/manage-your-account/manage-policies#model-training-and-improvements</a></p></li></ol><h1 id="■-最後に…"><a href="#■-最後に…" class="headerlink" title="■ 最後に…"></a>■ 最後に…</h1><p>AI (GitHub Copilot) による調査結果は必ずしも正確とは限らないため、出力された内容は改めてご確認いただき、作業の実施可否についてはご自身の責任でご判断いただきますようお願いいたします。<br>本記事が皆様の調査の一助となりましたら幸いです。</p><h2 id="■-更新履歴"><a href="#■-更新履歴" class="headerlink" title="■ 更新履歴"></a>■ 更新履歴</h2><p>2026/06/08 : 本記事の公開</p>]]></content>


    <summary type="html">&lt;BR&gt;

&lt;blockquote&gt;
&lt;p&gt;※ 本記事はマイクロソフト社員によって公開されております。&lt;/p&gt;
&lt;/blockquote&gt;
&lt;p&gt;こんにちは。&lt;br&gt;Windows プラットフォーム サポート担当の吉田です。&lt;/p&gt;
&lt;p&gt;今回は Windows Update な</summary>


    <category term="Windows Update" scheme="https://jpwinsup.github.io/blog/categories/Windows-Update/"/>
    
    <category term="Quality Update (QU)" scheme="https://jpwinsup.github.io/blog/categories/Windows-Update/Quality-Update-QU/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows タイム サービスの Parameters レジストリ パラメーターについて</title>
    <link href="https://jpwinsup.github.io/blog/2026/05/28/ActiveDirectory/WindowsTimeService/w32time-Parameters/"/>
    <id>https://jpwinsup.github.io/blog/2026/05/28/ActiveDirectory/WindowsTimeService/w32time-Parameters/</id>
    <published>2026-05-28T00:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.572Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。<br>こんにちは。Windows Commercial Support Directory Services チームです。<br>今回は、Windows タイム サービス (w32time) の <code>Parameters</code> レジストリ キー配下にある各パラメーターについてご紹介いたします。<br>Windows タイム サービスの時刻同期方式や NTP サーバーの指定に関連する設定は、多くのお問い合わせをいただくポイントでもございますので、<br>本記事にて各パラメーターの意味や設定値についておまとめいたしました。<br>本内容が皆様の時刻同期設計の一助になれば幸いでございます。<br>なお、本記事の内容は、以下の弊社公開情報を基にしております。<br><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/windows-time-service-tools-and-settings?tabs=parameters">Windows タイム サービスのツールと設定</a></p><hr><h1 id="Type-時刻同期方式-について"><a href="#Type-時刻同期方式-について" class="headerlink" title="Type (時刻同期方式) について"></a>Type (時刻同期方式) について</h1><p>Windows タイム サービスでは、以下のレジストリ値によって時刻同期の方式が決定されます。</p><ul><li>レジストリ キー: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\W32Time\Parameters</li><li>値の名前: Type</li><li>種類: REG_SZ<br>設定可能な値は以下の 4 種類です。<table><thead><tr><th>Type</th><th>説明</th></tr></thead><tbody><tr><td>NTP</td><td><code>NtpServer</code> レジストリ に設定されている NTP サーバーと時刻同期を行います。</td></tr><tr><td>NT5DS</td><td>ドメイン階層に従って NTP サーバー (時刻ソース) が <strong>自動的に</strong> 決定され、時刻同期を行います。</td></tr><tr><td>AllSync</td><td><code>Type=NTP</code> と <code>Type=NT5DS</code> を複合した時刻同期方式です。<code>NtpServer</code> に設定されている NTP サーバーとの同期が行われる場合もあれば、ドメイン階層による同期が行われる場合もあります。</td></tr><tr><td>NoSync</td><td>Windows タイム サービスとして時刻同期を行わない構成です。</td></tr></tbody></table></li></ul><hr><h1 id="NtpServer-NTP-サーバー-について"><a href="#NtpServer-NTP-サーバー-について" class="headerlink" title="NtpServer (NTP サーバー) について"></a>NtpServer (NTP サーバー) について</h1><p>時刻同期先の NTP サーバーを指定するレジストリです。</p><ul><li>レジストリ キー: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\W32Time\Parameters</li><li>値の名前: NtpServer</li><li>種類: REG_SZ<br>NTP サーバーの DNS 名または IP アドレスをスペース区切りで複数指定できます。<br>また、各 NTP サーバーの末尾にカンマ区切りでフラグを付与することで、同期モードや動作を指定できます。<br>設定例:<figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">time.windows.com,0x9 192.168.1.100,0x9</span><br></pre></td></tr></table></figure>上記の例では、<code>time.windows.com</code> と <code>192.168.1.100</code> の 2 つの NTP サーバーを時刻同期先として指定し、いずれもフラグ <code>0x9</code> を付与しています。</li></ul><hr><h1 id="Flag-NtpServer-のフラグ-について"><a href="#Flag-NtpServer-のフラグ-について" class="headerlink" title="Flag (NtpServer のフラグ) について"></a>Flag (NtpServer のフラグ) について</h1><p><code>NtpServer</code> レジストリ エントリでは、各 NTP サーバーの DNS 名または IP アドレスの末尾にカンマ区切りでフラグを付与できます。<br>フラグにより、各 NTP サーバーとの同期方式や同期間隔の制御方法を指定できます。</p><h3 id="各フラグの意味"><a href="#各フラグの意味" class="headerlink" title="各フラグの意味"></a>各フラグの意味</h3><p>各フラグは以下の構成を意味します。</p><table><thead><tr><th>フラグ値</th><th>名称</th><th>説明</th></tr></thead><tbody><tr><td>0x1</td><td>SpecialInterval</td><td>同期間隔 (サンプル要求の間隔) が <code>SpecialPollInterval</code> レジストリ値に基づいて決定されます。</td></tr><tr><td>0x2</td><td>UseAsFallbackOnly</td><td>フォールバックとして使用されます。他のすべてのピアが失敗した場合にのみ、このピアに接続します。</td></tr><tr><td>0x4</td><td>SymmetricActive</td><td>Symmetric Active モードを使用します。</td></tr><tr><td>0x8</td><td>Client</td><td>クライアント モードを使用します。</td></tr></tbody></table><h3 id="フラグの組み合わせ"><a href="#フラグの組み合わせ" class="headerlink" title="フラグの組み合わせ"></a>フラグの組み合わせ</h3><p>各フラグはビットフラグであるため、組み合わせて使用できます。<br>よく利用される組み合わせの例は以下のとおりです。</p><table><thead><tr><th>組み合わせ値</th><th>構成</th><th>説明</th></tr></thead><tbody><tr><td>0x9</td><td>SpecialInterval + Client</td><td><code>SpecialPollInterval</code> の間隔でクライアント モードにて同期します。</td></tr><tr><td>0xA</td><td>UseAsFallbackOnly + Client</td><td>クライアント モードで同期し、フォールバック専用として使用します。</td></tr></tbody></table><blockquote><p><strong>補足:</strong><br><code>SpecialPollInterval</code> でポーリング間隔を明示的に制御でき、クライアント モードで NTP サーバーへ問い合わせを行います。</p></blockquote><h3 id="SpecialPollInterval-について"><a href="#SpecialPollInterval-について" class="headerlink" title="SpecialPollInterval について"></a>SpecialPollInterval について</h3><p>フラグ <code>0x1</code>  が指定されている場合、<code>SpecialPollInterval</code> レジストリ値で指定された間隔 (秒) で NTP サーバーへポーリングが行われます。</p><ul><li>レジストリ キー: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\W32Time\TimeProviders\NtpClient</li><li>値の名前: SpecialPollInterval</li><li>種類: REG_DWORD<br>例えば、<code>SpecialPollInterval</code> の値が 3600 の場合、3600 秒 (1 時間) ごとに NTP サーバーへ時刻同期の問い合わせが行われます。</li></ul><hr><h1 id="設定の確認方法"><a href="#設定の確認方法" class="headerlink" title="設定の確認方法"></a>設定の確認方法</h1><p>現在の Windows タイム サービスの設定を確認するには、以下のコマンドをご利用いただけます。</p><h2 id="w32tm-コマンドによる確認"><a href="#w32tm-コマンドによる確認" class="headerlink" title="w32tm コマンドによる確認"></a>w32tm コマンドによる確認</h2><p>コマンド プロンプトまたは PowerShell を管理者権限で開き、以下のコマンドを実行します。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">w32tm &#x2F;query &#x2F;configuration</span><br></pre></td></tr></table></figure><p>上記コマンドにより、現在の Windows タイム サービスの構成情報が表示されます。<br><code>Type</code> や <code>NtpServer</code> の設定値もこのコマンドの出力に含まれます。</p><h2 id="レジストリによる確認"><a href="#レジストリによる確認" class="headerlink" title="レジストリによる確認"></a>レジストリによる確認</h2><p>レジストリ エディター (regedit) を使用して、以下のレジストリ キーを直接参照することでも確認できます。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\W32Time\Parameters</span><br></pre></td></tr></table></figure><hr><h1 id="設定変更時の注意事項"><a href="#設定変更時の注意事項" class="headerlink" title="設定変更時の注意事項"></a>設定変更時の注意事項</h1><p>Windows タイム サービスのパラメーターを変更した場合、Windows タイム サービスの再起動で設定を反映させることができます。<br>以下のコマンドを管理者権限のコマンド プロンプトで実行することで、サービスの再起動が可能です。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">net stop w32time</span><br><span class="line">net start w32time</span><br></pre></td></tr></table></figure><p>または、以下のコマンドで構成の再読み込みを行うこともできます。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">w32tm &#x2F;config &#x2F;update</span><br></pre></td></tr></table></figure><p>※ グループ ポリシーで Windows タイム サービスの設定を管理している環境では、レジストリを直接変更しても、<br>グループ ポリシーの再適用時に設定が上書きされる場合がございますのでご注意ください。</p><hr><h1 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h1><p>本記事でご紹介した内容の詳細については、以下の弊社公開情報をご参照ください。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/windows-time-service-tools-and-settings?tabs=parameters">Windows タイム サービスのツールと設定</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/how-the-windows-time-service-works">Windows タイム サービスのしくみ</a><br>今回の記事が少しでも皆様のお役に立てば幸いでございます。<br>※ 本記事内容は、今後予告なく変更される場合があります。変更時には、更新履歴にて変更内容を記載いたします。<h1 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h1>2026/6/24 : 本ブログの公開<br>2026/6/26 : SpecialPollInterval の補足事項について修正いたしました。</li></ul>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;br&gt;こんにちは。Windows Commercial Support Directory Services チームです。&lt;br&gt;今回は、Windows タイム サービス (w32time) の &lt;code&gt;Param</summary>


    <category term="Active Directory" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/"/>
    
    <category term="Windows Time Service" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/Windows-Time-Service/"/>
    
    
  </entry>
  
  <entry>
    <title>Windows Time サービスによる時刻同期の基本と w32tm.exe コマンドについて</title>
    <link href="https://jpwinsup.github.io/blog/2026/05/28/ActiveDirectory/WindowsTimeService/w32time-Introduction/"/>
    <id>https://jpwinsup.github.io/blog/2026/05/28/ActiveDirectory/WindowsTimeService/w32time-Introduction/</id>
    <published>2026-05-28T00:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.572Z</updated>
    
    <content type="html"><![CDATA[<p>本記事はマイクロソフト社員によって公開されております。<br>こんにちは。Windows Commercial Support Directory Services チームです。<br>今回は、Windows Time サービス (W32Time) の基本的な役割と、Active Directory 環境における時刻同期の仕組みについて、基礎的な内容を中心にご紹介いたします。<br>また、後半では Windows Time サービスの動作確認やトラブルシューティングに利用する <code>w32tm.exe</code> の代表的なコマンドについてもご案内いたします。<br>時刻同期は普段あまり意識されることの少ない機能ではありますが、Active Directory 環境においては認証やセキュリティの前提条件となる非常に重要な要素となります。<br>本記事が皆様の時刻同期に関する理解の一助になれば幸いでございます。</p><hr><h1 id="Windows-Time-サービスとは"><a href="#Windows-Time-サービスとは" class="headerlink" title="Windows Time サービスとは"></a>Windows Time サービスとは</h1><p>Windows Time サービス (W32Time) は、Windows OS に標準で搭載されている時刻同期を行うためのサービスです。<br>本サービスは NTP (Network Time Protocol) に従い、UDP ポート 123 を使用して、信頼できる時刻ソースから定期的に時刻を取得し、システム時刻を補正する役割を担っています。</p><hr><h1 id="なぜ時刻同期が重要なのか"><a href="#なぜ時刻同期が重要なのか" class="headerlink" title="なぜ時刻同期が重要なのか"></a>なぜ時刻同期が重要なのか</h1><p>ドメイン環境では、認証の既定プロトコルとして Kerberos が使用されます。<br>Kerberos は「チケット」と呼ばれる認証情報を用いますが、このチケットには有効期間が含まれています。<br>そのため、クライアント・ドメイン コントローラー・サービス間で時刻が大きくずれていると、チケットが有効期間外となり認証が失敗するシナリオが存在します。<br>そのためドメイン環境では、Windows Time サービスが NTP (Network Time Protocol) を用いて階層的な時刻同期を行います。<br>既定ではフォレスト ルート ドメインの PDC のドメイン コントローラーがドメイン内の最上位のタイム サーバーとなり、他のドメイン コントローラー、ドメイン メンバー コンピューターは自動的に同期先を選択します。<br>この構造により、ドメイン全体で一貫した時刻が保たれます。</p><hr><h1 id="Active-Directory-環境における時刻同期"><a href="#Active-Directory-環境における時刻同期" class="headerlink" title="Active Directory 環境における時刻同期"></a>Active Directory 環境における時刻同期</h1><p>Active Directory 環境では、Windows Time サービスはドメイン階層に従った時刻同期を行います。<br>フォレスト ルート ドメインの PDC エミュレーターを外部 NTP サーバーと同期させ、その他のドメイン コントローラーやドメイン メンバー コンピューターを既定の動作 (NT5DS) とする場合、以下のような時刻同期構成となります。<br>このような構成により、ドメイン全体で一貫した時刻が維持される仕組みとなっています。</p><h3 id="フォレスト-ルート-ドメインの-PDC-エミュレーター-PDCe"><a href="#フォレスト-ルート-ドメインの-PDC-エミュレーター-PDCe" class="headerlink" title="フォレスト ルート ドメインの PDC エミュレーター (PDCe)"></a>フォレスト ルート ドメインの PDC エミュレーター (PDCe)</h3><p>フォレスト内の最上位の時刻ソースとして動作します。<br>外部 NTP サーバーなどの信頼できるタイム ソースと同期する構成とすることが一般的です。</p><h3 id="その他のドメイン-コントローラー"><a href="#その他のドメイン-コントローラー" class="headerlink" title="その他のドメイン コントローラー"></a>その他のドメイン コントローラー</h3><p>最大 6 個のクエリを活用し、同期する先のドメイン コントローラーを探索します。各クエリでは、信頼できる時刻ソースであるかや、同じサイトに所属しているかなどが考慮されています。<br>同期先に選定されるドメイン コントローラーは構成によって変化しますが PDCe が選択される場合が多いです。</p><h3 id="ドメイン-メンバー-コンピューター"><a href="#ドメイン-メンバー-コンピューター" class="headerlink" title="ドメイン メンバー コンピューター"></a>ドメイン メンバー コンピューター</h3><p>通常は、認証先のドメイン コントローラーと同期します。同期先は PDC エミュレーターに限らず、他のドメイン コントローラーが選択されることもあります。</p><blockquote><p><strong>補足:</strong><br>Active Directory 環境における時刻同期の階層について、詳細は以下の弊社公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/how-the-windows-time-service-works">Windows タイム サービスのしくみ</a></p></blockquote><hr><h1 id="w32tm-exe-について"><a href="#w32tm-exe-について" class="headerlink" title="w32tm.exe について"></a>w32tm.exe について</h1><p>Windows Time サービス (W32time) の設定確認やトラブルシューティングを行う際には、<code>w32tm.exe</code> を利用します。<br><code>w32tm.exe</code>では、現在の時刻同期の状態や設定内容を確認することができます。<br>以下に、<code>w32tm.exe</code> の代表的なコマンドについてご紹介いたします。</p><blockquote><p><strong>注意:</strong><br>WORKGROUP 環境や Microsoft Entra Join のみの環境では、Windows Time サービスのスタートアップの種類が [手動] であり、サービスが起動していない場合があります。その場合、<code>w32tm.exe</code> コマンドを実行してもサービスに接続できずエラーとなりますので、サービスを起動した上でコマンドを実行してください。</p></blockquote><hr><h2 id="現在の時刻同期状態を確認するコマンド"><a href="#現在の時刻同期状態を確認するコマンド" class="headerlink" title="現在の時刻同期状態を確認するコマンド"></a>現在の時刻同期状態を確認するコマンド</h2><p>現在の時刻同期状態を確認するには、以下のコマンドを実行します。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">w32tm &#x2F;query &#x2F;status</span><br></pre></td></tr></table></figure><p>本コマンドでは、以下のような情報が表示されます。<br>この結果に含まれる <code>ソース:</code> の情報から、時刻同期先の NTP サーバーを確認することができます。<br>なお、 <code>ソース:</code> の情報が “Local CMOS Clock” や “Free-runnning System Clock” である場合には時刻同期ができていないと判断できます。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line">C:\&gt;w32tm &#x2F;query &#x2F;status</span><br><span class="line">閏インジケーター: 0 (警告なし)</span><br><span class="line">階層: 4 (二次参照 - (S)NTP で同期)</span><br><span class="line">精度: -23 (ティックごとに 119.209ns)</span><br><span class="line">ルート遅延: 0.0064089s</span><br><span class="line">ルート分散: 7.7905363s</span><br><span class="line">参照 ID: 0x142B5EC7 (ソース IP: x.x.x.x)</span><br><span class="line">最終正常同期時刻: 2026&#x2F;03&#x2F;19 13:30:00</span><br><span class="line">ソース: DC01.contoso.local</span><br><span class="line">ポーリング間隔: 10 (1024s)</span><br></pre></td></tr></table></figure><hr><h2 id="Windows-Time-サービスの構成を確認するコマンド"><a href="#Windows-Time-サービスの構成を確認するコマンド" class="headerlink" title="Windows Time サービスの構成を確認するコマンド"></a>Windows Time サービスの構成を確認するコマンド</h2><p>Windows Time サービスの構成内容を確認するには、以下のコマンドを実行します。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">w32tm &#x2F;query &#x2F;configuration</span><br></pre></td></tr></table></figure><p>本コマンドでは、以下のような情報が表示されます。<br>グループ ポリシーやレジストリによる設定がどのように反映されているかを確認する際に有効です。</p><ul><li>同期タイプ（NTP / NT5DS / AllSync など）</li><li>NtpServer の設定内容</li><li>ポーリング間隔に関する設定</li><li>AnnounceFlags の値</li></ul><hr><h2 id="時刻同期を手動で実行するコマンド"><a href="#時刻同期を手動で実行するコマンド" class="headerlink" title="時刻同期を手動で実行するコマンド"></a>時刻同期を手動で実行するコマンド</h2><p>Windows Time サービスによる時刻同期を手動で実行するには、以下のコマンドを使用します。<br>本コマンドでは、同期先の再探索を行ったうえで時刻同期を実行します。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">w32tm &#x2F;resync &#x2F;rediscover</span><br></pre></td></tr></table></figure><h2 id="特定の-NTP-サーバーとの通信を確認する"><a href="#特定の-NTP-サーバーとの通信を確認する" class="headerlink" title="特定の NTP サーバーとの通信を確認する"></a>特定の NTP サーバーとの通信を確認する</h2><p>特定の NTP サーバーとの時刻差を簡易的に確認する場合には、以下のコマンドを使用します。<br>本コマンドでは、指定した NTP サーバーとの時刻差がリアルタイムで表示されます。<br>ネットワーク疎通や応答遅延の確認を目的とした簡易的なテストとして利用されることがあります。</p><figure class="highlight plain"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">w32tm &#x2F;stripchart &#x2F;computer:&lt;NTPサーバー名&gt; &#x2F;dataonly</span><br></pre></td></tr></table></figure><hr><h1 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h1><p>本記事でご紹介した内容の詳細については、以下の弊社公開情報をご参照ください。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/how-the-windows-time-service-works">Windows タイム サービスのしくみ</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/windows-time-service-tools-and-settings?tabs=parameters">Windows タイム サービスのツールと設定</a></li><li><a href="https://learn.microsoft.com/ja-jp/windows-server/networking/windows-time-service/windows-time-service-tech-ref">Windows タイム サービスのテクニカル リファレンス</a><br>今回の記事が少しでも皆様のお役に立てば幸いでございます。<br>※ 本記事内容は、今後予告なく変更される場合があります。変更時には、更新履歴にて変更内容を記載いたします。</li></ul><h1 id="更新履歴"><a href="#更新履歴" class="headerlink" title="更新履歴"></a>更新履歴</h1><p>2026/6/24 : 本ブログの公開</p>]]></content>


    <summary type="html">&lt;p&gt;本記事はマイクロソフト社員によって公開されております。&lt;br&gt;こんにちは。Windows Commercial Support Directory Services チームです。&lt;br&gt;今回は、Windows Time サービス (W32Time) の基本的な役割と、Act</summary>


    <category term="Active Directory" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/"/>
    
    <category term="Windows Time Service" scheme="https://jpwinsup.github.io/blog/categories/Active-Directory/Windows-Time-Service/"/>
    
    
  </entry>
  
  <entry>
    <title>ノード シャットダウン時にクラスター サービスが意図せず停止する事象について</title>
    <link href="https://jpwinsup.github.io/blog/2026/05/27/FailoverClustering/ANodeShutdownCausesQuorumLoss/"/>
    <id>https://jpwinsup.github.io/blog/2026/05/27/FailoverClustering/ANodeShutdownCausesQuorumLoss/</id>
    <published>2026-05-27T03:00:00.000Z</published>
    <updated>2026-09-30T03:09:07.580Z</updated>
    
    <content type="html"><![CDATA[<blockquote><p>本記事は、マイクロソフト社員によって公開されております。  </p></blockquote><p>こんにちは、Windows サポートチームの三浦です。<br>本日はノード シャットダウン時にクラスター サービスが意図せず停止する事象について紹介させていただきます。<br><br></p><h2 id="事象概要"><a href="#事象概要" class="headerlink" title="事象概要"></a>事象概要<a id="事象概要"></a></h2><p>Windows Server 2025、かつ、2 ノード構成の WSFC 環境において、クラスター コア リソースを所有しているノードのシャットダウンを行うと Lost Quorum によりクラスター サービスが意図せず停止する事象が発生する場合がございます。</p><p>なお、本問題はノードのシャットダウン時にのみ発生する可能性があり、ブルースクリーン / 電源断などの予期せぬノード ダウンやネットワーク障害によるハートビート断などのシナリオでの事象の発生例は確認できておりません。<br><br></p><h2 id="発生環境"><a href="#発生環境" class="headerlink" title="発生環境"></a>発生環境<a id="発生環境"></a></h2><p>Windows Server 2025、かつ、2 ノード構成の WSFC 環境において、クラスター コア リソースを所有しているノードのシャットダウンを行うと発生する可能性がございます。<br><br></p><h2 id="対処策"><a href="#対処策" class="headerlink" title="対処策"></a>対処策<a id="対処策"></a></h2><p>本問題は、2026 年 5 月にリリースされた更新プログラムにて修正が行われております。<br>KB5087539、または、KB5087539 以降にリリースされた累積更新プログラムを適用いただくことで本問題の発生を抑止することが可能でございますので、本問題が発生する場合は、該当の更新プログラムを適用いただくことをご検討ください。</p><h2 id="回避策"><a href="#回避策" class="headerlink" title="回避策"></a>回避策<a id="回避策"></a></h2><p>更新プログラムを適用できない事情がある場合は、事前に作業対象のクラスター ノードを一時停止し、リソースのドレインを行ってからクラスター ノードのシャットダウンを行うことでも本問題の発生を回避することが可能でございます。<br>具体的な作業手順は<a href="https://learn.microsoft.com/ja-jp/previous-versions/azure/azure-local/manage/maintain-servers">本公開情報</a>に記載がございますので、ご確認いただきますようお願いいたします。</p><p>なお、本問題の発生条件を満たす環境に限らず、WSFC 環境でノードのシャットダウンを行う場合には、事前にノードの一時停止とドレインをご実施いただくことを推奨しております。そのため、本問題の発生有無にかかわらず、メンテナンス時には上記公開情報の手順に従ってノードのシャットダウンをご実施いただくことをご検討ください。<br><br></p><p>いかがでしたでしょうか。本投稿が少しでも皆様のお役に立てば幸いです。<br>本情報の内容（添付文書、リンク先などを含む）は、作成日時でのものであり、予告なく変更される場合があります。</p>]]></content>


    <summary type="html">&lt;blockquote&gt;
&lt;p&gt;本記事は、マイクロソフト社員によって公開されております。  &lt;/p&gt;
&lt;/blockquote&gt;
&lt;p&gt;こんにちは、Windows サポートチームの三浦です。&lt;br&gt;本日はノード シャットダウン時にクラスター サービスが意図せず停止する事象について</summary>


    <category term="Failover Clustering" scheme="https://jpwinsup.github.io/blog/categories/Failover-Clustering/"/>
    
    <category term="Configuration and Management" scheme="https://jpwinsup.github.io/blog/categories/Failover-Clustering/Configuration-and-Management/"/>
    
    
  </entry>
  
</feed>